#dusk $DUSK @Dusk
Fui dar uma olhada no DuskDS principalmente para entender o lado do consenso, mas acabei voltando a algo mais básico: onde, de fato, acontece a coordenação…
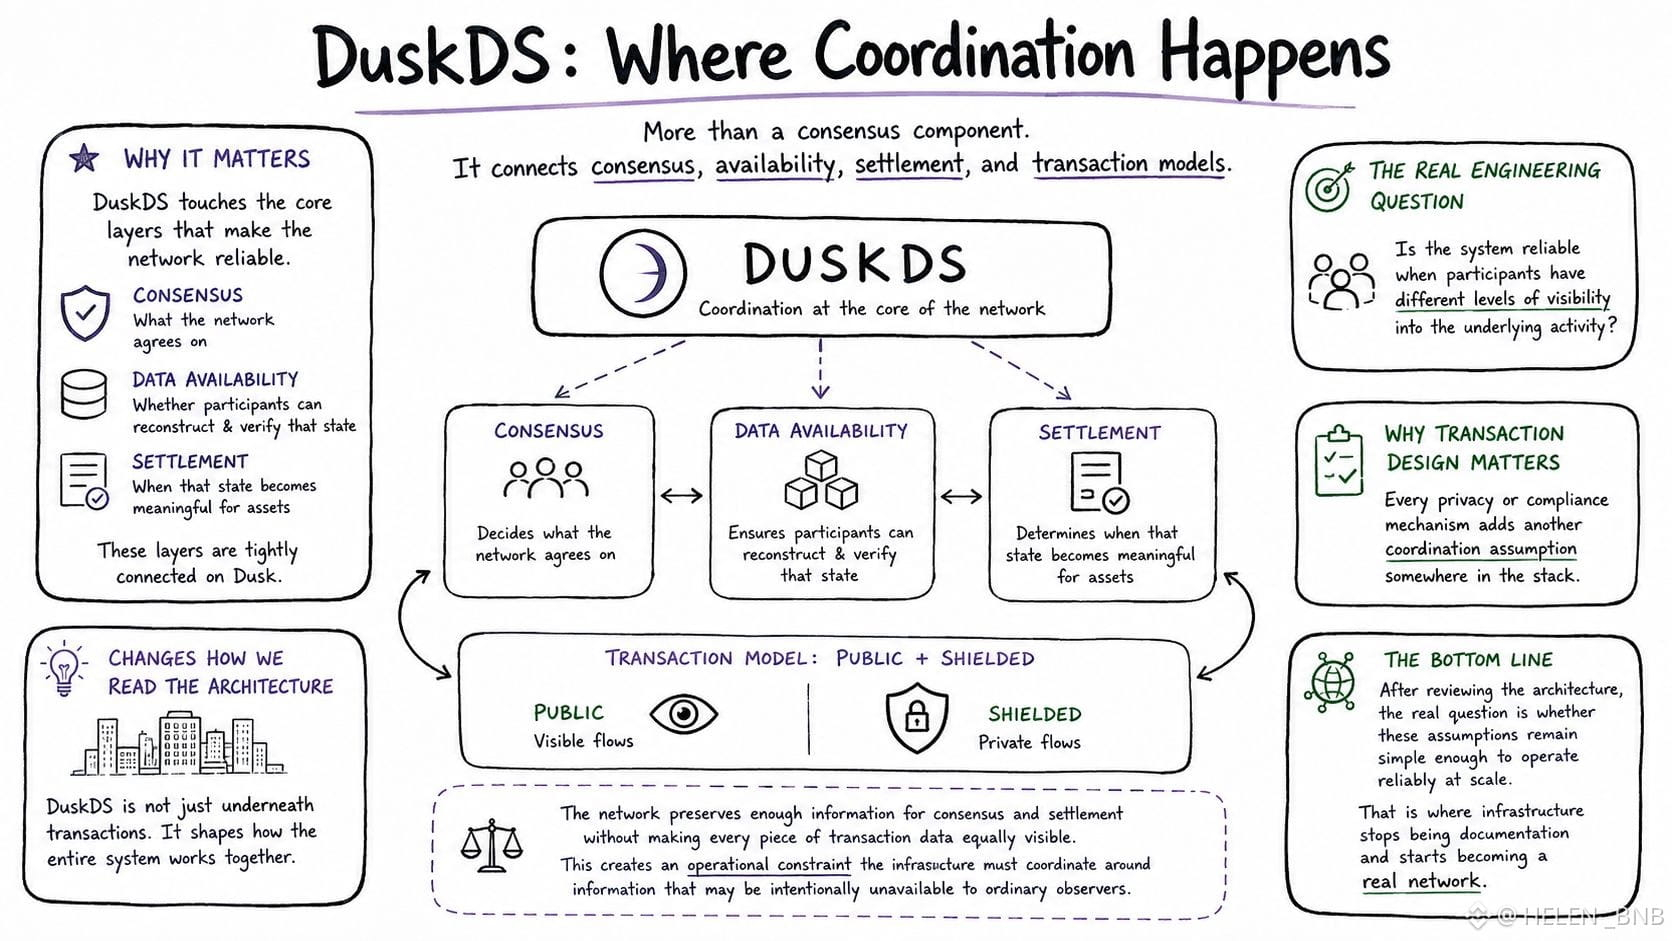
A parte interessante é que o Dusk não é apenas mais um componente de consenso sobreposto às transações. O seu papel toca o consenso, a liquidação, a disponibilidade de dados e a forma como diferentes modelos de transação interagem com a rede.
Isso muda a maneira como eu leio a arquitetura do Dusk.
Se o consenso decide em que a rede concorda, a disponibilidade de dados determina se os participantes conseguem realmente reconstruir e verificar esse estado, enquanto a liquidação determina quando esse estado se torna significativo para os ativos que atravessam o sistema. Normalmente, esses temas são discutidos separadamente. No Dusk, eles parecem muito mais conectados.
Além disso, há o próprio modelo de transação. O Dusk oferece fluxos públicos e protegidos (shielded), o que significa que a rede precisa preservar informação suficiente para que o consenso e a liquidação funcionem, sem tornar cada parte dos dados da transação igualmente visível. Isso não é simplesmente um recurso de privacidade. Ele cria uma restrição operacional em que a infraestrutura precisa coordenar-se em torno de informações que podem estar intencionalmente indisponíveis para observadores comuns.
É aqui que o DuskDS se tornou mais interessante para mim.
A questão real de engenharia não é se existe privacidade. É se o consenso, a disponibilidade e a liquidação permanecem confiáveis quando diferentes participantes têm níveis diferentes de visibilidade sobre a atividade subjacente.
Isso também explica por que o design de transações importa mais do que parece à primeira vista. Cada mecanismo adicional de privacidade ou de conformidade adiciona mais uma suposição de coordenação em algum lugar da pilha.
Depois de ler a arquitetura, estou menos interessado na lista e mais interessado em saber se essas suposições continuam simples o bastante para operar de forma confiável em escala. É aí que a infraestrutura deixa de ser documentação e começa a se tornar uma rede real.
Fui dar uma olhada no DuskDS principalmente para entender o lado do consenso, mas acabei voltando a algo mais básico: onde, de fato, acontece a coordenação…
A parte interessante é que o Dusk não é apenas mais um componente de consenso sobreposto às transações. O seu papel toca o consenso, a liquidação, a disponibilidade de dados e a forma como diferentes modelos de transação interagem com a rede.
Isso muda a maneira como eu leio a arquitetura do Dusk.
Se o consenso decide em que a rede concorda, a disponibilidade de dados determina se os participantes conseguem realmente reconstruir e verificar esse estado, enquanto a liquidação determina quando esse estado se torna significativo para os ativos que atravessam o sistema. Normalmente, esses temas são discutidos separadamente. No Dusk, eles parecem muito mais conectados.
Além disso, há o próprio modelo de transação. O Dusk oferece fluxos públicos e protegidos (shielded), o que significa que a rede precisa preservar informação suficiente para que o consenso e a liquidação funcionem, sem tornar cada parte dos dados da transação igualmente visível. Isso não é simplesmente um recurso de privacidade. Ele cria uma restrição operacional em que a infraestrutura precisa coordenar-se em torno de informações que podem estar intencionalmente indisponíveis para observadores comuns.
É aqui que o DuskDS se tornou mais interessante para mim.
A questão real de engenharia não é se existe privacidade. É se o consenso, a disponibilidade e a liquidação permanecem confiáveis quando diferentes participantes têm níveis diferentes de visibilidade sobre a atividade subjacente.
Isso também explica por que o design de transações importa mais do que parece à primeira vista. Cada mecanismo adicional de privacidade ou de conformidade adiciona mais uma suposição de coordenação em algum lugar da pilha.
Depois de ler a arquitetura, estou menos interessado na lista e mais interessado em saber se essas suposições continuam simples o bastante para operar de forma confiável em escala. É aí que a infraestrutura deixa de ser documentação e começa a se tornar uma rede real.