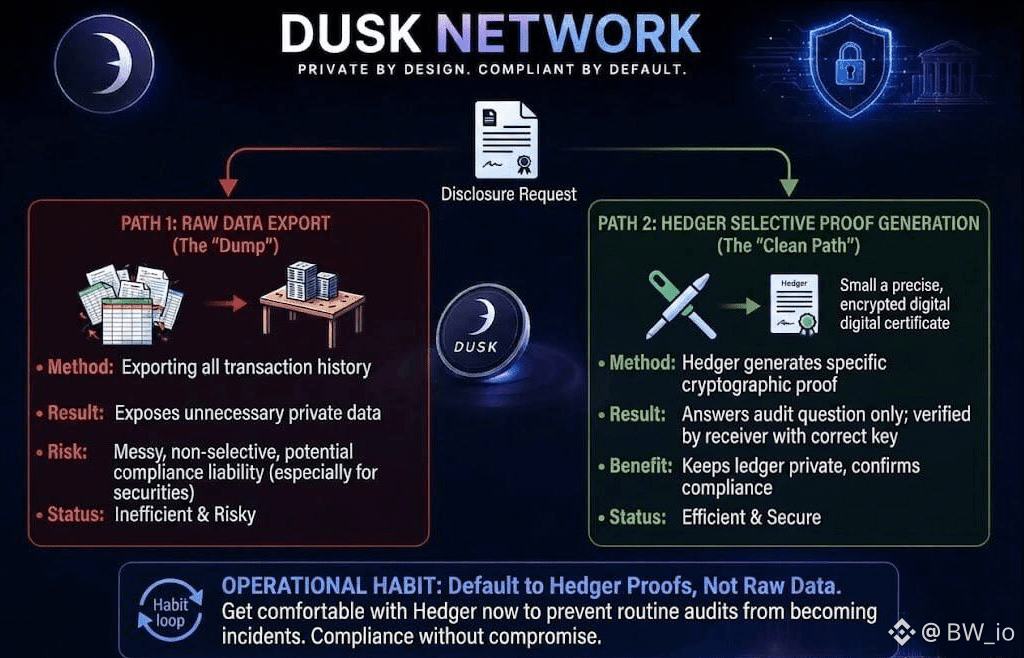
Tenho pensado sobre a parte de operar um nó Dusk que a maioria das pessoas passa batida: o que acontece quando chega um pedido real de divulgação. Você tem duas formas de lidar com isso.
Você pode entregar os dados brutos da transação e torcer para que isso satisfaça o regulador, o que é bagunçado e, honestamente, expõe mais do que deveria. Ou você pode deixar o Hedger fazer o que foi criado para fazer, gerando uma prova criptográfica que responde à pergunta específica feita, conformidade confirmada, sem despejar o livro-razão inteiro na mesa de alguém. Eu escolheria o segundo caminho sempre.
Não é só mais limpo, é o próprio ponto da divulgação seletiva: manter a transação privada do público enquanto continua totalmente verificável para a única parte com a chave certa. Para um nó que dá suporte a liquidação regulada, essa diferença não é só estética.
Um processo de divulgação malfeito é uma responsabilidade real se você estiver perto de valores mobiliários tokenizados. Então o hábito que eu criaria agora, antes de ser urgente, é tratar a geração de provas como a resposta padrão para qualquer solicitação de auditoria, e não a exportação de dados brutos como plano B.
Fique à vontade com a ferramenta antes de precisar usá-la sob pressão. É uma pequena mudança no processo, mas é ela que impede que uma auditoria rotineira vire um incidente.
@Dusk $DUSK #dusk $ACE $ACM
Você pode entregar os dados brutos da transação e torcer para que isso satisfaça o regulador, o que é bagunçado e, honestamente, expõe mais do que deveria. Ou você pode deixar o Hedger fazer o que foi criado para fazer, gerando uma prova criptográfica que responde à pergunta específica feita, conformidade confirmada, sem despejar o livro-razão inteiro na mesa de alguém. Eu escolheria o segundo caminho sempre.
Não é só mais limpo, é o próprio ponto da divulgação seletiva: manter a transação privada do público enquanto continua totalmente verificável para a única parte com a chave certa. Para um nó que dá suporte a liquidação regulada, essa diferença não é só estética.
Um processo de divulgação malfeito é uma responsabilidade real se você estiver perto de valores mobiliários tokenizados. Então o hábito que eu criaria agora, antes de ser urgente, é tratar a geração de provas como a resposta padrão para qualquer solicitação de auditoria, e não a exportação de dados brutos como plano B.
Fique à vontade com a ferramenta antes de precisar usá-la sob pressão. É uma pequena mudança no processo, mas é ela que impede que uma auditoria rotineira vire um incidente.
@Dusk $DUSK #dusk $ACE $ACM