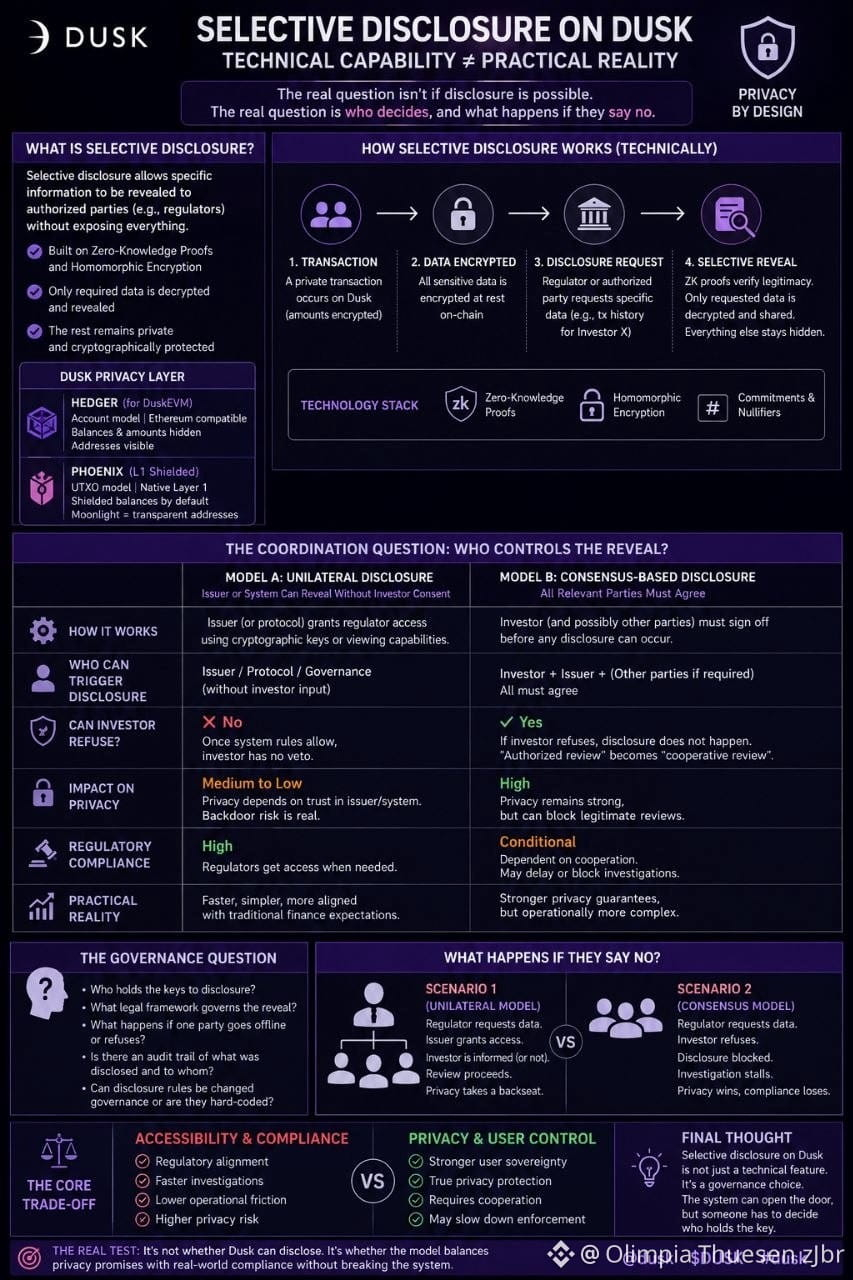
#dusk $DUSK @Dusk Ontem à noite fui ver como, de fato, funciona a divulgação seletiva no Dusk, esperando que fosse um recurso “limpo”, em que os reguladores veem o que precisam e a privacidade permanece intacta. Acontece que os mecanismos são mais bagunçados do que isso.
Existe uma diferença entre um sistema que tecnicamente consegue revelar informações aos reguladores e um sistema em que essa revelação realmente acontece na prática, sem travar tudo.
O que ficou para mim foi a parte da coordenação. Se eu sou uma emissora e um regulador pede para ver o histórico de transações de um investidor específico, eu posso conceder esse acesso unilateralmente? Ou o investidor, cujas transações são em questão, tem que autorizar primeiro? Se eles puderem recusar, “revisão autorizada” significa apenas “revisão que exige cooperação”? E se eles não puderem recusar, o que isso significa, na prática, para a promessa de privacidade que o Dusk está fazendo?
Porque existe uma diferença real entre “privacidade com uma porta dos fundos para reguladores” e “privacidade que só se abre se todos na transação concordarem que deveria”. Um é conformidade regulatória. O outro é uma autorização que todo mundo precisa assinar.
Pego a mim mesmo tratando a divulgação seletiva como se fosse algo já resolvido, como se o sistema apenas cuidasse disso. Mas a questão de governança de verdade — quem controla a revelação e o que acontece se disserem “não” — ainda fica lá ao fundo, não resolvida pela camada técnica.
Estou curioso para saber se a implementação real do Dusk responde a isso da forma que eu acho que deveria, ou se existe uma camada humana que estou ignorando, em que “autorizado” está fazendo mais trabalho do que as pessoas percebem.
@Dusk $DUSK #dusk