
#dusk $DUSK @Dusk
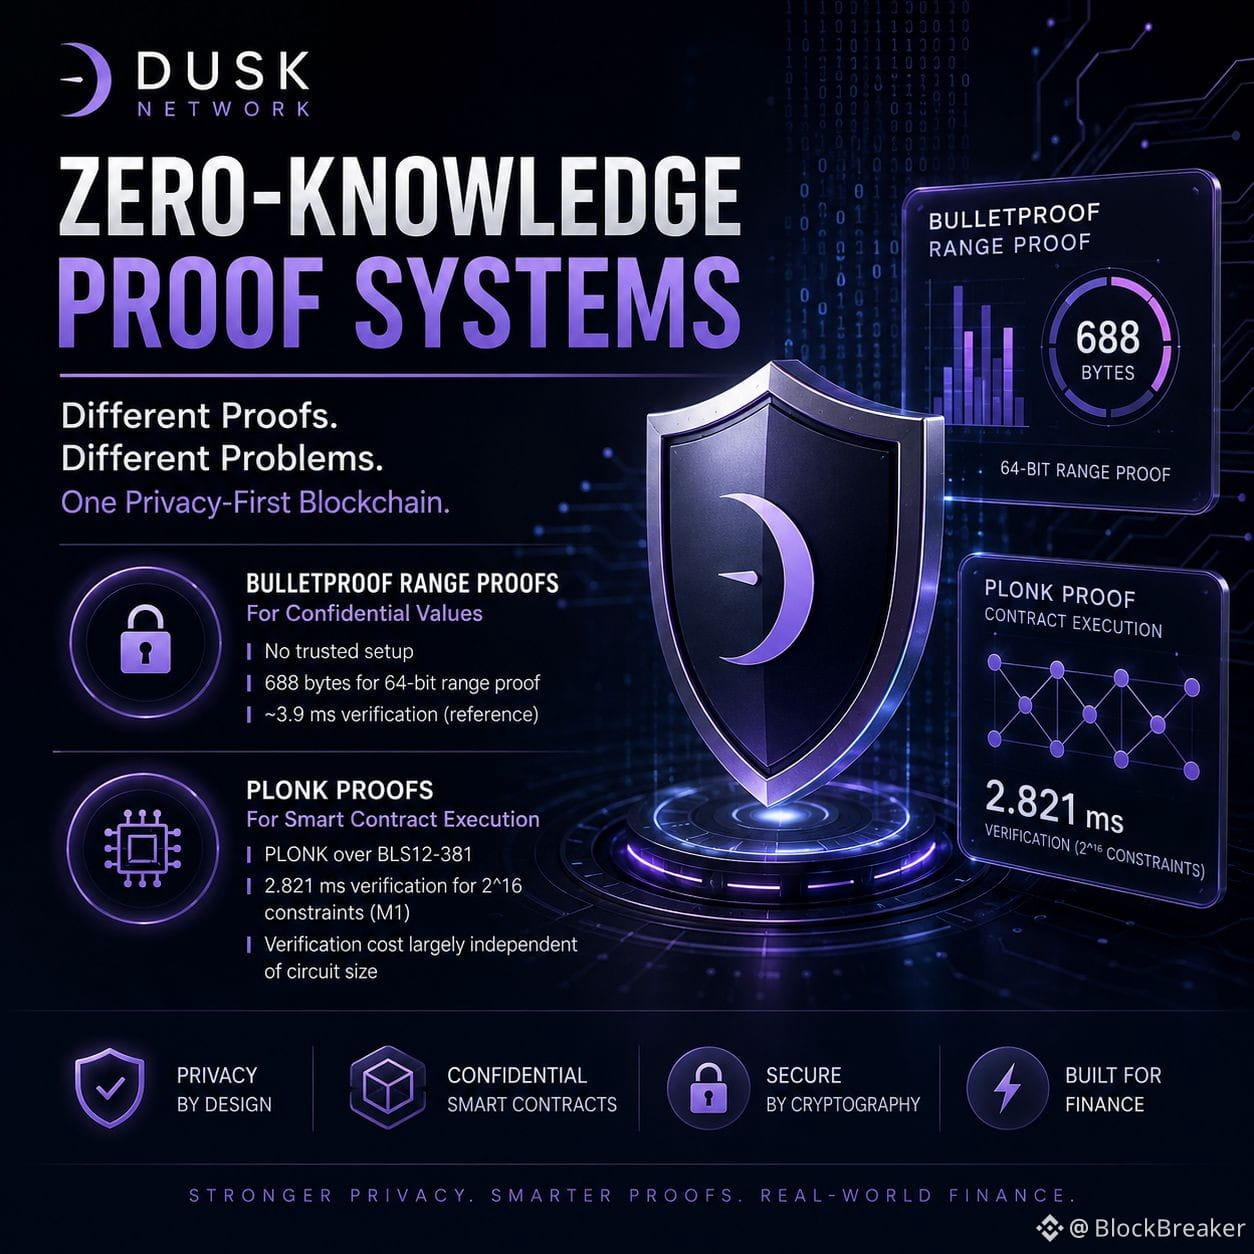
Sistemas de Provas de Conhecimento Zero: O que me interessa no Dusk não é apenas que ele usa provas ZK. É que diferentes sistemas de prova podem resolver diferentes gargalos dentro de uma blockchain financeira.
Provas de intervalo no estilo Bulletproof fazem sentido para valores confidenciais. Elas podem provar que um valor oculto está dentro de um intervalo permitido sem revelar o valor em si, e fazem isso sem uma configuração confiável (trusted setup). A troca é que os custos de prova e verificação crescem com a afirmação que está sendo provada.
A direção mais nova do Dusk desloca mais do ônus de execução para a prova no estilo PLONK. Essa é uma distinção mais importante do que a descrição usual de “Dusk é privado”. Quando transações confidenciais se tornam contratos programáveis, o problema deixa de ser apenas esconder números; passa a ser provar que todo um conjunto de transições de estado seguiu as regras.
É aí que o design de circuitos começa a importar mais do que o tamanho bruto da prova. Uma prova que é pequena, mas cara para gerar, difícil de auditar ou difícil de expressar pode ser menos útil do que uma prova um pouco maior sustentada por um sistema de execução flexível.
O desenvolvimento recente do Dusk em torno de versões mais novas de PLONK também torna impossível ignorar o lado da engenharia de segurança. Sistemas ZK não são seguros apenas porque a matemática é sólida. A lógica do verificador, o vínculo das comitações (commitment binding), as restrições do circuito e detalhes de implementação podem se tornar a verdadeira superfície de ataque.
Então eu avaliaria o Dusk de forma diferente: tempo do provador, tempo do verificador, tamanho da prova, complexidade do circuito e resiliência a auditoria — tudo junto.
A pergunta interessante não é se o Dusk tem ZK.
É se sua arquitetura de provas consegue permanecer eficiente, programável e confiável à medida que a lógica financeira confidencial fica mais complicada.