#dusk $DUSK @Dusk
Tenho voltado à notificação de incidente de janeiro da Dusk e, francamente, o próprio exploit nem é a parte que continua voltando à minha mente.
É a redação.
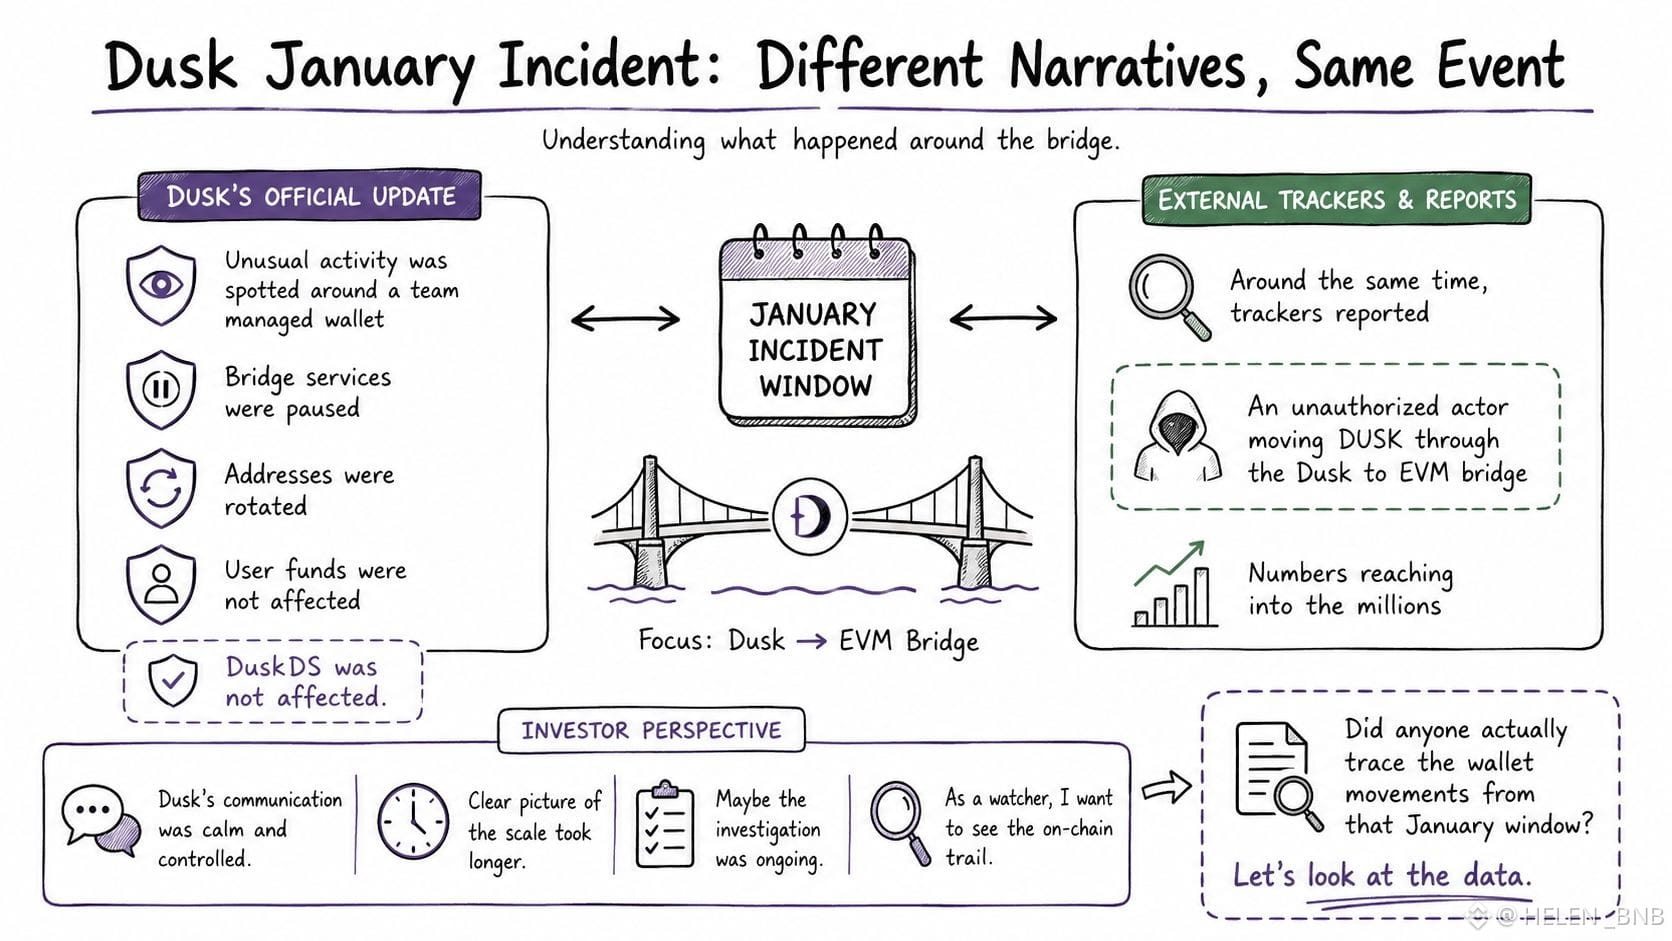
A Dusk disse que foi detectada atividade incomum em torno de um wallet gerenciado; que serviços de ponte geridos por equipes foram pausados; que endereços foram rotacionados e que os fundos dos usuários não foram afetados.
Muito calmo e controlado.
Mas, por volta do mesmo período, outros rastreadores descreviam um ator não autorizado movimentando a DUSK através da ponte Dusk para EVM, com os números chegando à casa dos milhões.
Mesmo incidente. Imagem bem diferente.
É isso que acho interessante.
Não estou tentando dizer que o incidente foi gigantesco ou insignificante. Só quero entender o que aconteceu de fato.
A Dusk está construindo em torno de privacidade e conformidade, então, quando algo acontece na ponte — mesmo que o protocolo central não seja afetado —, a forma como isso é comunicado também importa.
A Dusk foi rápida para esclarecer que o DuskDS não foi afetado.
O que demorou mais foi obter uma imagem clara da escala real.
Talvez isso tenha sido apenas porque a investigação ainda estava em andamento. Justo.
Mas, como alguém que acompanha o projeto, ainda quero ver o rastro on-chain e fazer meu próprio julgamento.
Alguém realmente rastreou os movimentos da carteira naquele intervalo de janeiro…
Eu gostaria genuinamente de ver o que os dados dizem, sem depender da forma como qualquer um dos lados enquadra a situação.
Tenho voltado à notificação de incidente de janeiro da Dusk e, francamente, o próprio exploit nem é a parte que continua voltando à minha mente.
É a redação.
A Dusk disse que foi detectada atividade incomum em torno de um wallet gerenciado; que serviços de ponte geridos por equipes foram pausados; que endereços foram rotacionados e que os fundos dos usuários não foram afetados.
Muito calmo e controlado.
Mas, por volta do mesmo período, outros rastreadores descreviam um ator não autorizado movimentando a DUSK através da ponte Dusk para EVM, com os números chegando à casa dos milhões.
Mesmo incidente. Imagem bem diferente.
É isso que acho interessante.
Não estou tentando dizer que o incidente foi gigantesco ou insignificante. Só quero entender o que aconteceu de fato.
A Dusk está construindo em torno de privacidade e conformidade, então, quando algo acontece na ponte — mesmo que o protocolo central não seja afetado —, a forma como isso é comunicado também importa.
A Dusk foi rápida para esclarecer que o DuskDS não foi afetado.
O que demorou mais foi obter uma imagem clara da escala real.
Talvez isso tenha sido apenas porque a investigação ainda estava em andamento. Justo.
Mas, como alguém que acompanha o projeto, ainda quero ver o rastro on-chain e fazer meu próprio julgamento.
Alguém realmente rastreou os movimentos da carteira naquele intervalo de janeiro…
Eu gostaria genuinamente de ver o que os dados dizem, sem depender da forma como qualquer um dos lados enquadra a situação.