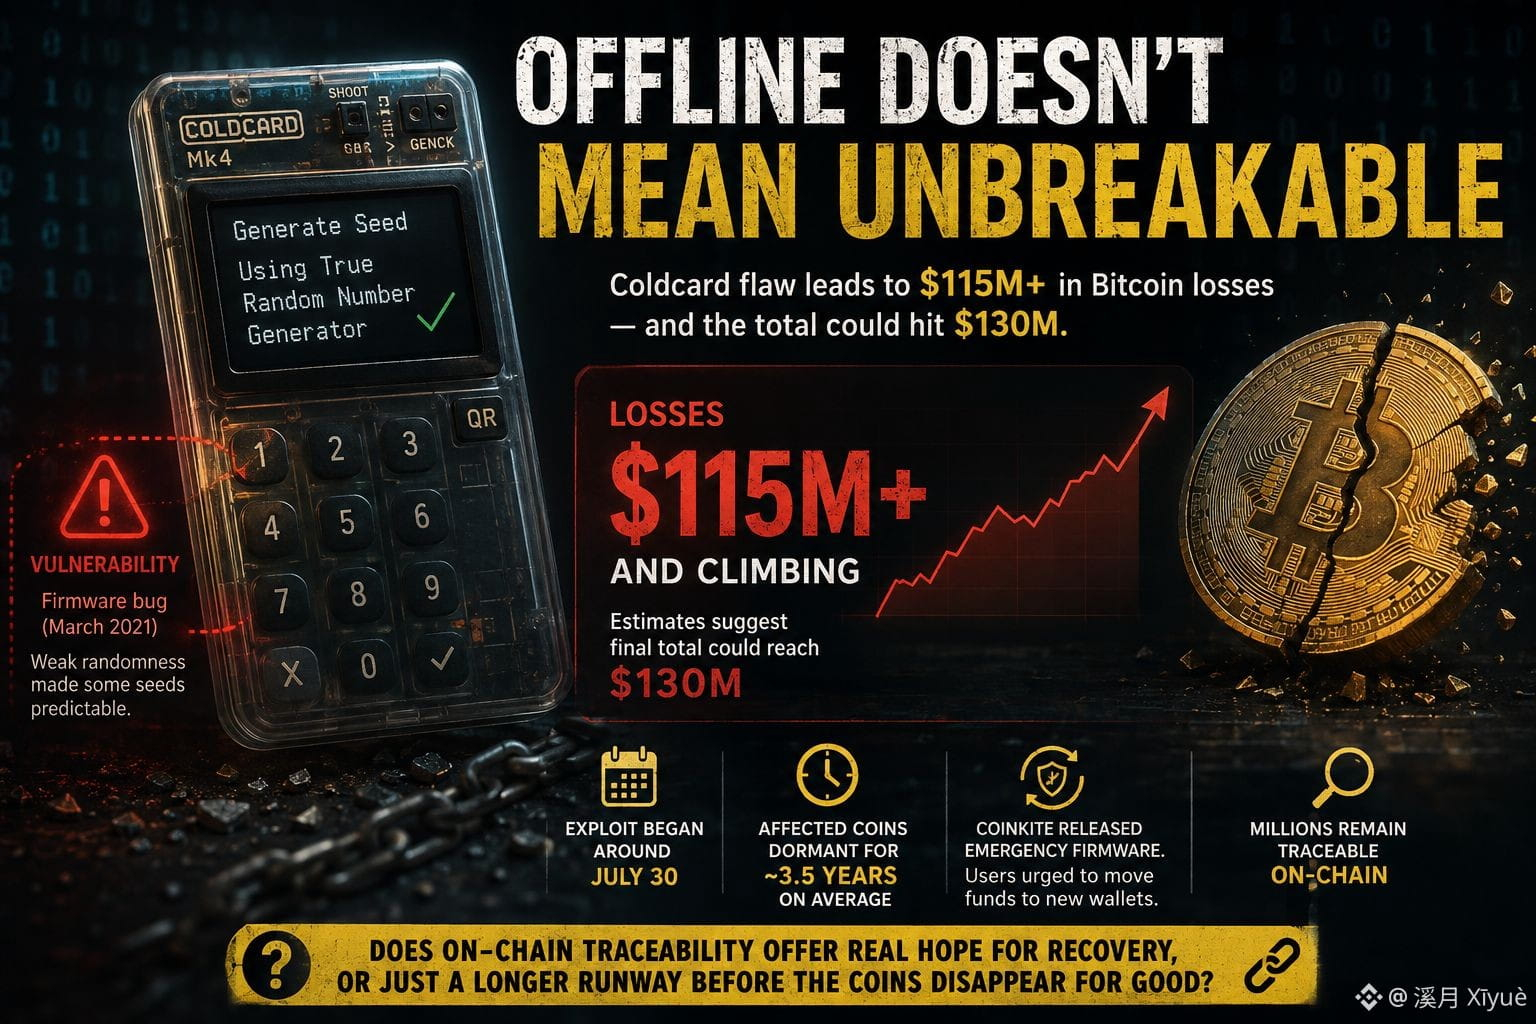
#ColdcardWalletLossesExceed$115M
Um dispositivo que nunca foi tocado pela internet acabou de provar que “offline” não significa automaticamente “inquebrável”.
As perdas ligadas a uma falha de segurança no Coldcard, uma carteira de hardware popular para Bitcoin feita pela Coinkite, já ultrapassaram US$ 115 milhões e continuam subindo, de acordo com a Galaxy Research — com algumas estimativas sugerindo que o total final pode chegar a US$ 130 milhões à medida que a rastreio continua. O exploit começou por volta de 30 de julho e remonta a um bug de firmware de cinco anos atrás, de março de 2021: um descuido na codificação fez certos dispositivos gerarem frases-semente de carteira usando uma fonte de aleatoriedade mais fraca e previsível, em vez do gerador de hardware embutido. Isso tornou algumas chaves privadas matematicamente adivinháveis, em vez de serem roubadas por phishing ou malware. Notavelmente, o ataque atingiu principalmente carteiras há muito tempo inativas, com as moedas afetadas ficando sem uso por uma média de cerca de três anos e meio. Desde então, a Coinkite lançou um firmware emergencial e está pedindo aos usuários afetados que transfiram os fundos para carteiras recém-geradas.
Isso importa além de um único dispositivo. O armazenamento a frio sempre foi tratado como o padrão de ouro para segurança em auto-custódia, precisamente porque fica desconectado de superfícies de ataque online. Este incidente é um lembrete de que a aleatoriedade por trás da geração de chaves importa tanto quanto o isolamento da internet — uma falha “embutida” no nível do firmware pode comprometer a segurança independentemente de quão “offline” um dispositivo seja.
Com pesquisadores observando que grande parte das moedas roubadas ainda pode ser rastreada on-chain, isso oferece uma esperança real de recuperação ou apenas uma pista mais longa antes que elas sejam eventualmente movidas para além do alcance?
$EDEN $HEMI
$RED