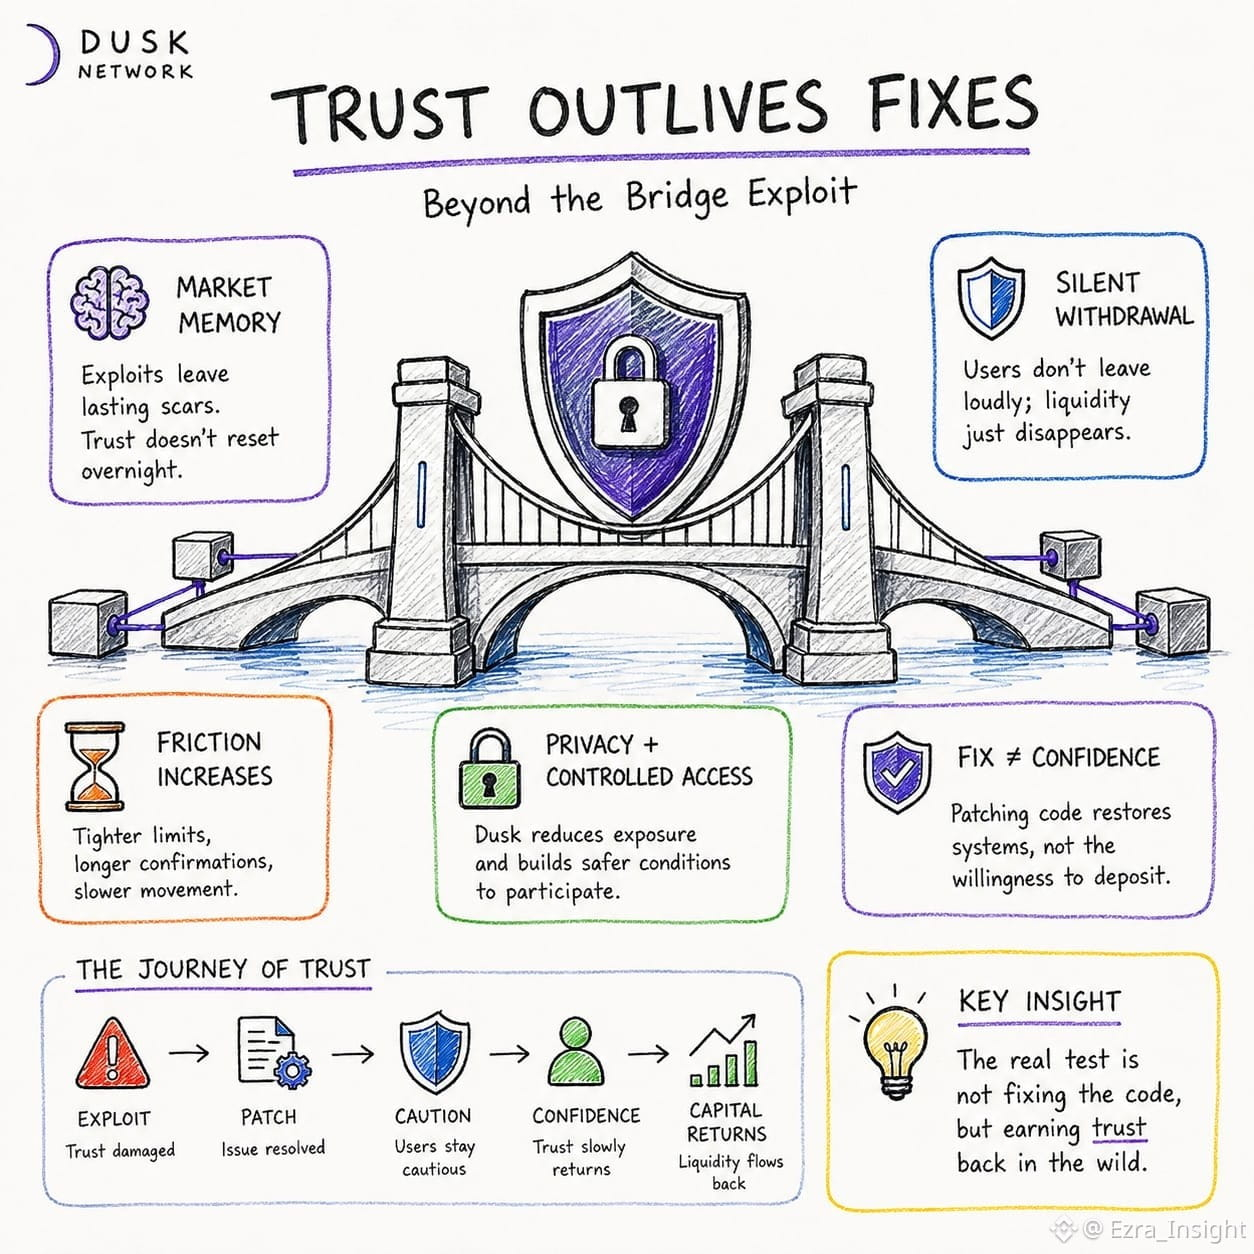
Continuei pensando em como post-mortems de pontes geralmente são tratados como o fim de uma falha. Leia o relatório, corrija o bug e siga em frente. Mas quanto mais eu olho para o que acontece depois, menos isso parece definitivo. Um exploit passado deixa uma espécie de memória no mercado. A liquidez se move com mais cautela, os limites ficam mais apertados, as confirmações demoram mais e os usuários raramente anunciam que não confiam mais em uma rota; eles simplesmente param de usá-la. Foi aí que a Dusk chamou minha atenção. O foco dela em privacidade e acesso controlado me fez pensar em confiança por outro ângulo: proteger atividades sensíveis pode importar, mas também importa criar condições em que os usuários possam participar sem sentir que cada ação expõe mais do que deveria. A privacidade pode reduzir um tipo de risco, mas a confiança ainda precisa sobreviver ao uso real. Uma correção técnica pode restaurar o código. Ela não restaura automaticamente a disposição de depositar. Talvez o teste real de confiabilidade seja se o capital volta depois de já ter aprendido a ter medo?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk