#dusk $DUSK @Dusk Eu estava revirando o documento do Dusk sobre a Citadel na noite passada, meio à procura de outra coisa, e me prendi numa linha mais longa do que eu pretendia. O que é, de verdade, uma credencial de KYC nessa coisa, estruturalmente. Não a versão de marketing; o objeto real.
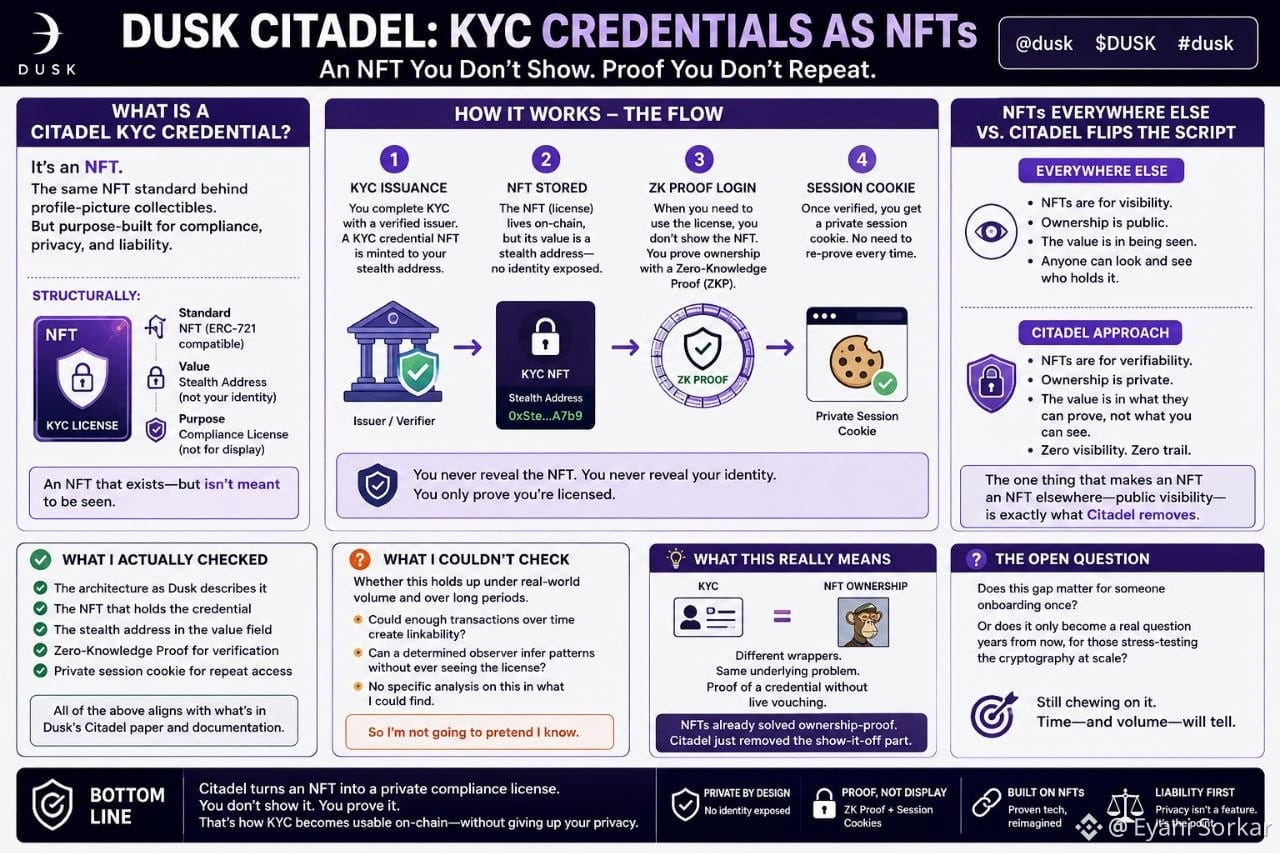
É um NFT. O mesmo padrão por trás de todo aquele tipo de colecionável de foto de perfil que você já viu alguém exibir. É isso que carrega sua licença de conformidade por baixo.
Demorei um pouco para entender por que isso não é insano. Em qualquer outro lugar, o valor de um NFT é justamente ser visto — é o ponto: você quer que as pessoas saibam que você tem. A Citadel inverte isso de propósito. O campo de valor do NFT é um endereço stealth, nada ligado a uma identidade real. E quando você realmente usa a licença, você nem mostra o NFT: você prova a posse com uma prova de conhecimento zero, e depois um cookie de sessão privado cuida do próximo acesso, pra você não refazer essa prova toda vez. Sem galeria. Sem rastro. A única coisa que, em qualquer outro lugar, faz um NFT ser um NFT — a parte que qualquer um consegue ver sobre quem o possui — é exatamente o que falta aqui.
Pousei e entendi que KYC e "provar que você possui uma coleção" não são problemas diferentes quando você vai pro fundo da estrutura. Ambos só precisam de uma prova de credencial sem alguém ficar endossando você ao vivo. Os NFTs já resolveram a parte da prova de propriedade há anos. A Citadel só cortou a parte de mostrar — porque, pra uma licença que nunca foi o objetivo, o que realmente importava era a responsabilidade.
Deveria dizer claramente o que eu verifiquei e o que eu não verifiquei. Eu confirmei a arquitetura como o Dusk descreve: o NFT, o endereço stealth, o fluxo de cookie de sessão. O que eu não consegui checar é se isso se sustenta quando entra volume real. Se, com transações suficientes ao longo do tempo, um observador determinado consegue juntar pistas, mesmo sem ver a própria licença. Não achei nada que trate disso, então não vou fingir que sei.
Ainda estou ruminando se essa lacuna importa para alguém que clica no onboarding uma vez, ou se só vira realidade daqui a anos, para quem estiver testando a criptografia — quando houver volume suficiente pra testá-la contra.
@Dusk
É um NFT. O mesmo padrão por trás de todo aquele tipo de colecionável de foto de perfil que você já viu alguém exibir. É isso que carrega sua licença de conformidade por baixo.
Demorei um pouco para entender por que isso não é insano. Em qualquer outro lugar, o valor de um NFT é justamente ser visto — é o ponto: você quer que as pessoas saibam que você tem. A Citadel inverte isso de propósito. O campo de valor do NFT é um endereço stealth, nada ligado a uma identidade real. E quando você realmente usa a licença, você nem mostra o NFT: você prova a posse com uma prova de conhecimento zero, e depois um cookie de sessão privado cuida do próximo acesso, pra você não refazer essa prova toda vez. Sem galeria. Sem rastro. A única coisa que, em qualquer outro lugar, faz um NFT ser um NFT — a parte que qualquer um consegue ver sobre quem o possui — é exatamente o que falta aqui.
Pousei e entendi que KYC e "provar que você possui uma coleção" não são problemas diferentes quando você vai pro fundo da estrutura. Ambos só precisam de uma prova de credencial sem alguém ficar endossando você ao vivo. Os NFTs já resolveram a parte da prova de propriedade há anos. A Citadel só cortou a parte de mostrar — porque, pra uma licença que nunca foi o objetivo, o que realmente importava era a responsabilidade.
Deveria dizer claramente o que eu verifiquei e o que eu não verifiquei. Eu confirmei a arquitetura como o Dusk descreve: o NFT, o endereço stealth, o fluxo de cookie de sessão. O que eu não consegui checar é se isso se sustenta quando entra volume real. Se, com transações suficientes ao longo do tempo, um observador determinado consegue juntar pistas, mesmo sem ver a própria licença. Não achei nada que trate disso, então não vou fingir que sei.
Ainda estou ruminando se essa lacuna importa para alguém que clica no onboarding uma vez, ou se só vira realidade daqui a anos, para quem estiver testando a criptografia — quando houver volume suficiente pra testá-la contra.
@Dusk