Comecei a analisar o trabalho de segurança da Dusk por outro ângulo: não apenas se existem vulnerabilidades, mas o quanto a rede consegue transformar achados de segurança em melhorias estruturais.
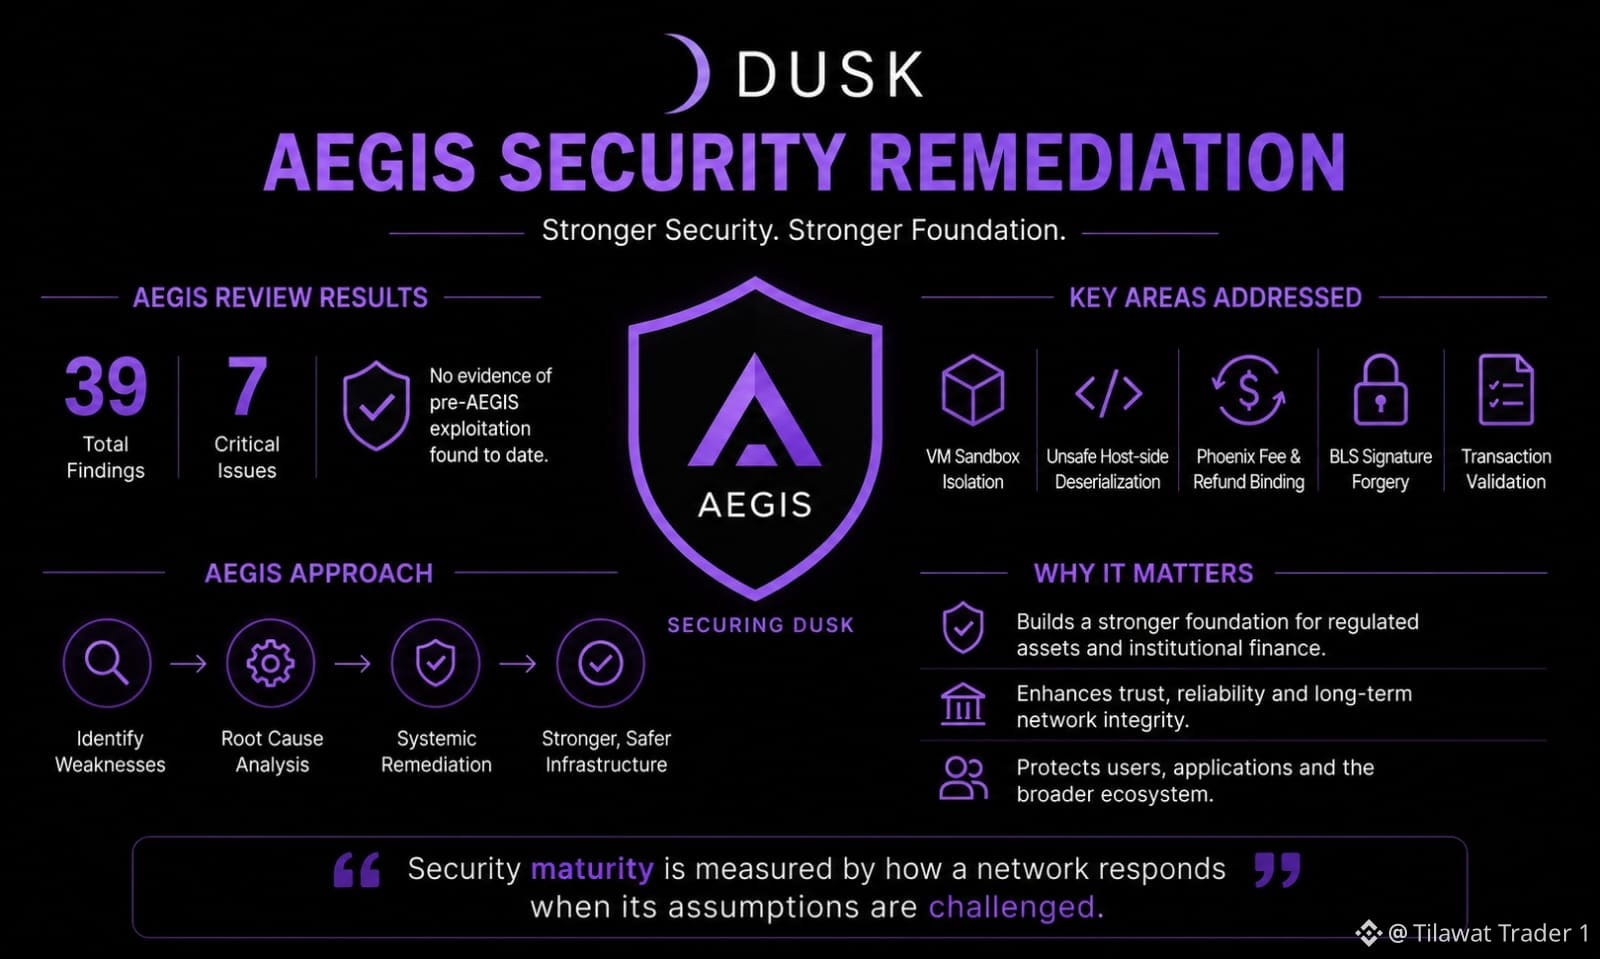
A remediação da AEGIS da Dusk é interessante nesse contexto. A revisão identificou 39 achados, incluindo 7 questões críticas, em áreas como sandboxing de VMs, desserialização, validação de transações, tratamento criptográfico e lógica de taxas relacionada ao Phoenix. A Dusk afirma que a remediação tratou esses problemas no nível da raiz, em vez de tratá-los apenas como correções isoladas.
Essa distinção é crucial para a infraestrutura financeira.
Um protocolo projetado para dar suporte a ativos regulados não pode tratar a segurança como um marco de auditoria pontual. Seu ambiente de execução, validação de consenso e lógica de transações precisam permanecer resilientes à medida que o sistema se torna mais complexo.
O sinal que eu, portanto, observaria é o que acontece depois da remediação.
As futuras atualizações preservam as fronteiras de segurança mais robustas? A rede mantém testes rigorosos à medida que novos ambientes de execução e aplicações são introduzidos? E a Dusk consegue demonstrar que seu processo de segurança escala junto com o protocolo, em vez de reagir apenas depois que os problemas são descobertos?
Há também uma limitação importante: corrigir vulnerabilidades identificadas não prova que um protocolo inteiro seja permanentemente seguro. Novas superfícies de ataque podem surgir à medida que a arquitetura, as integrações e o uso evoluem.
“A maturidade em segurança é medida pela forma como uma rede responde quando suas premissas são contestadas.”
Para a Dusk, a AEGIS pode acabar importando menos como uma lista de vulnerabilidades e mais como um teste de se sua disciplina de engenharia consegue acompanhar sua ambição de se tornar infraestrutura financeira.
#dusk $DUSK @Dusk $GPS $TUT
A remediação da AEGIS da Dusk é interessante nesse contexto. A revisão identificou 39 achados, incluindo 7 questões críticas, em áreas como sandboxing de VMs, desserialização, validação de transações, tratamento criptográfico e lógica de taxas relacionada ao Phoenix. A Dusk afirma que a remediação tratou esses problemas no nível da raiz, em vez de tratá-los apenas como correções isoladas.
Essa distinção é crucial para a infraestrutura financeira.
Um protocolo projetado para dar suporte a ativos regulados não pode tratar a segurança como um marco de auditoria pontual. Seu ambiente de execução, validação de consenso e lógica de transações precisam permanecer resilientes à medida que o sistema se torna mais complexo.
O sinal que eu, portanto, observaria é o que acontece depois da remediação.
As futuras atualizações preservam as fronteiras de segurança mais robustas? A rede mantém testes rigorosos à medida que novos ambientes de execução e aplicações são introduzidos? E a Dusk consegue demonstrar que seu processo de segurança escala junto com o protocolo, em vez de reagir apenas depois que os problemas são descobertos?
Há também uma limitação importante: corrigir vulnerabilidades identificadas não prova que um protocolo inteiro seja permanentemente seguro. Novas superfícies de ataque podem surgir à medida que a arquitetura, as integrações e o uso evoluem.
“A maturidade em segurança é medida pela forma como uma rede responde quando suas premissas são contestadas.”
Para a Dusk, a AEGIS pode acabar importando menos como uma lista de vulnerabilidades e mais como um teste de se sua disciplina de engenharia consegue acompanhar sua ambição de se tornar infraestrutura financeira.
#dusk $DUSK @Dusk $GPS $TUT