


Principais conclusões
Os criminosos que realizam ataques de envenenamento de endereços aproveitam o hábito comum dos usuários de copiar endereços dos históricos de transações e da limitação da interface do usuário de mostrar "endereços abreviados".
Utilizando geradores de endereços "vanity", os atacantes criam endereços que imitam os primeiros e últimos caracteres dos destinatários frequentes das vítimas; em seguida, empregam tokens falsos, transferências de valor zero ou até mesmo pequenas quantidades reais para evadir os filtros de carteira e contaminar seu histórico.
Utilize carteiras inteligentes como a Binance Wallet, que filtra spam e alerta sobre endereços semelhantes, use o catálogo de endereços e nunca confie apenas nos primeiros/últimos caracteres de um endereço ao realizar uma transação.

O ecossistema das criptomoedas continua enfrentando desafios de segurança em constante evolução. Dentre eles, os ataques de envenenamento de endereços se tornaram uma ameaça séria, cujo objetivo é enganar os usuários para enviar fundos a endereços maliciosos ou incorretos. Para a Binance, proteger seus ativos é a máxima prioridade. Continue lendo para saber como esses ataques se desenvolvem, como a Binance Wallet o protege proativamente contra eles e quais são as melhores práticas para que você não caia nesse tipo de esquema malicioso.
Por que funciona
A maioria dos usuários de Web3, ou os humanos em geral, não memorizam cadeias hexadecimais de 42 caracteres. Em vez disso, confiam em atalhos visuais. Devido às limitações da interface do usuário em exploradores de blocos (como o Etherscan) e carteiras, os endereços costumam ser exibidos abreviados assim: 0x1234...abcd.
Os atacantes aproveitam isso utilizando serviços chamados geradores de endereços vanity, ferramentas que criam endereços de carteira personalizados com caracteres iniciais e finais escolhidos, para produzir uma cadeia maliciosa que coincida com o prefixo e sufixo do destinatário legítimo. Como gerar endereços custa quase nada, eles podem forçar coincidências que parecem idênticas à primeira vista.
Quando você inicia uma nova transação para um destinatário com o qual operou recentemente, pode olhar seu histórico, ver um endereço que começa e termina igual, e clicar em "copiar". Nesse momento, você copiou sem saber o endereço do atacante.
Como os atacantes "envenenam" seu histórico: 3 métodos comuns
Para inserir seu endereço malicioso no seu histórico de transações, os atacantes recorrem principalmente a três técnicas.
1. Contratos de tokens falsos (emulação de eventos)
Nesse caso, os atacantes implantam um contrato de token não padrão (por exemplo, um token falso chamado "U5DC"). Esses contratos estão programados para acionar eventos de "Transferência" que parecem originar de seu endereço para o endereço malicioso.
Eles até podem falsificar o valor exato da sua última transferência legítima. Se você acabou de enviar 1.000 USDC, eles podem fazer aparecer um registro em seu histórico mostrando que "enviou" 1.000 U5DC para seu endereço envenenado.
2. Transferências de valor zero
Alguns contratos de tokens principais (incluindo certas versões do USDC) permitem a função "Transfer From" com valor zero sem exigir a assinatura da chave privada do remetente.
O atacante pode iniciar uma transferência de 0 USDC de sua carteira para seu endereço vanity. Sendo uma interação "real" sobre o contrato USDC, aparece em seu histórico como uma entrada legítima (embora de $0), pronta para ser copiada.
3. Transferências reais de baixo valor
Para evitar carteiras modernas que já filtram transações de valor zero, os atacantes começaram a "investir" em seus ataques.
Eles podem enviar uma pequena quantia real de criptomoedas (por exemplo, 0,01 USDC) para sua carteira. Sendo uma transferência genuína com valor, muitas vezes supera os filtros de spam e aparece no topo da sua lista de "Recebidos" ou "Recentes".
Como proteger seus ativos
Embora você não possa evitar que alguém lhe envie "dust" ou falsifique uma transação em seu endereço na blockchain, você pode controlar como interage com esses dados.
1. Utilize uma carteira centrada na segurança (por exemplo, Binance Wallet)
Sua primeira linha de defesa é a interface da sua carteira. A Binance Wallet foi projetada para mitigar os riscos de envenenamento de endereços por padrão:
Filtro avançado de spam e dust: a Binance Wallet identifica automaticamente e suprime registros provenientes de contratos maliciosos ou não padrão. Isso inclui um sistema robusto de filtragem para transferências de valor zero e transações "dust" de baixo valor, projetadas especificamente para envenenar seu histórico. Ao garantir que sua interface mostre apenas atividades legítimas e relevantes, eliminamos a ameaça antes que você tenha a oportunidade de copiar um endereço malicioso.
Alertas de similaridade: Se você tentar enviar fundos para um endereço que parece suspeitosamente semelhante a um contato frequente, mas não é uma coincidência exata, a Binance Wallet mostrará um aviso de alto risco.
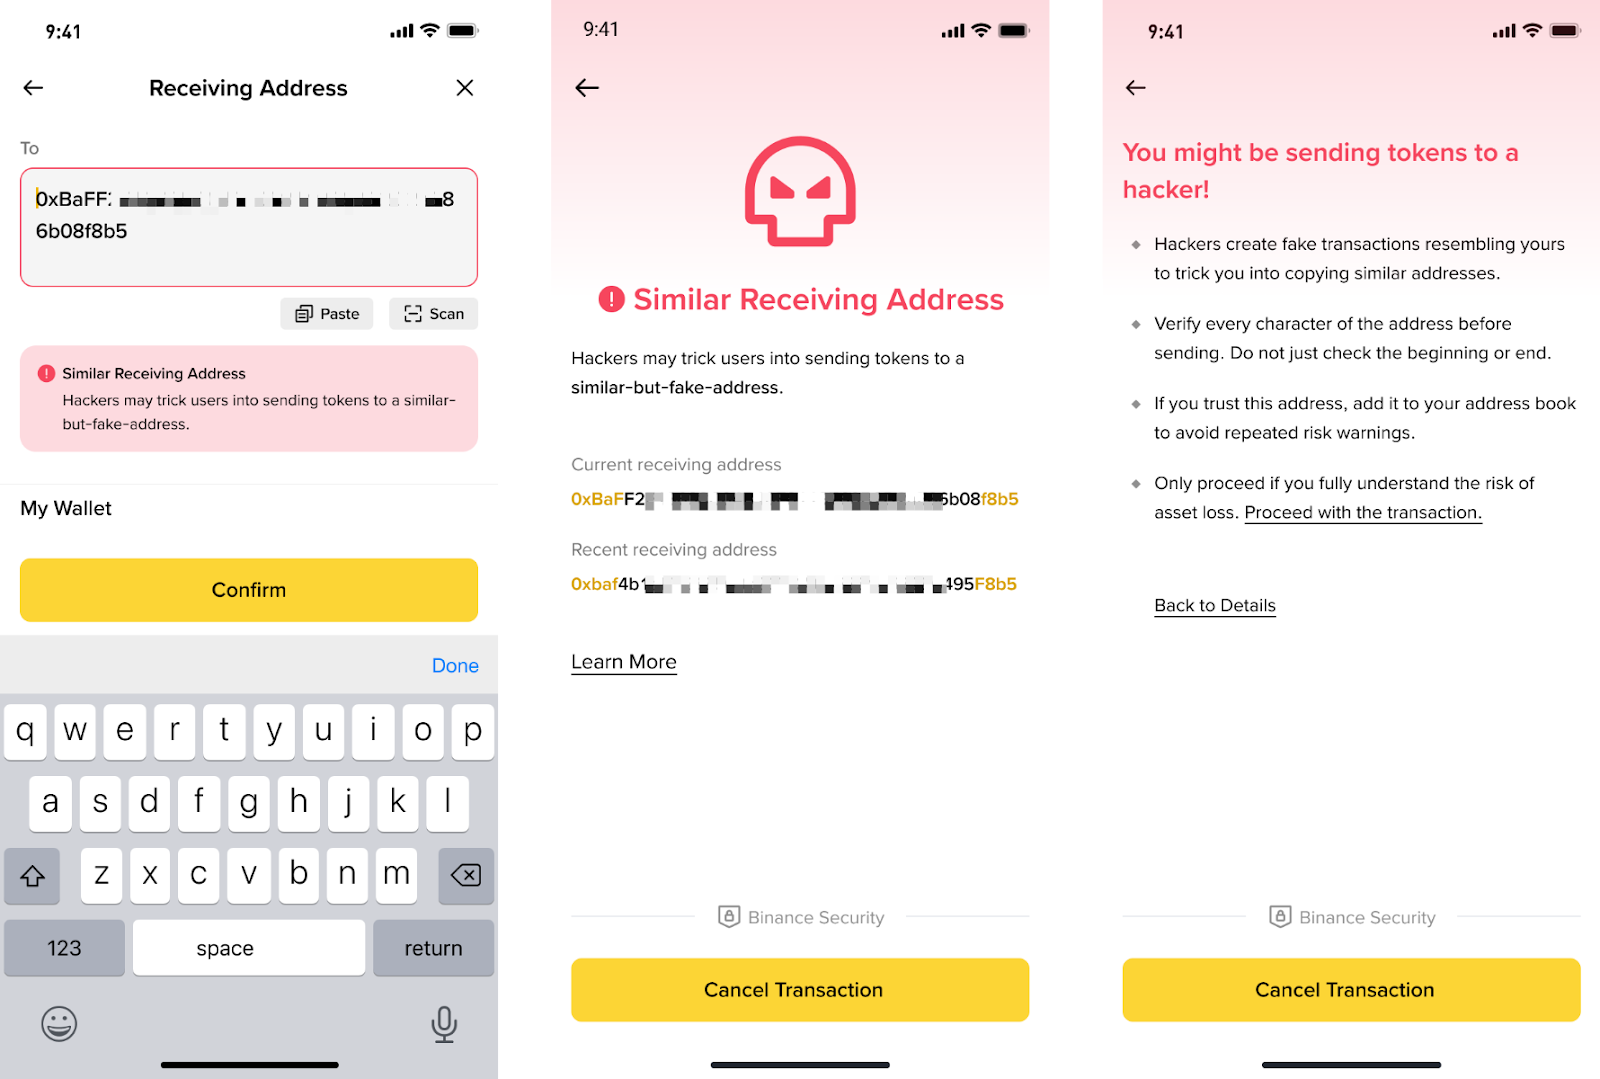
2. Utilize o catálogo de endereços
Pare de copiar dos históricos de transações.
Para qualquer endereço com o qual você interaja mais de uma vez (exchanges, amigos ou seu próprio armazenamento a frio), guarde-o no catálogo de endereços da sua carteira e atribua um apelido claro.
Ao enviar fundos, selecione o contato pelo nome, não copiando uma sequência de caracteres.

3. A regra dos "caracteres do meio"
Nunca verifique um endereço apenas pelos primeiros 4 e os últimos 4 caracteres.
Verifique os primeiros 4, os 4 do meio e os últimos 4.
Os atacantes quase nunca coincidem com o segmento central, já que a potência computacional necessária para igualar toda a cadeia de 42 caracteres atualmente torna isso muito caro.
4. Realize uma transação de teste
Para somas importantes, sempre envie primeiro uma pequena quantia "de teste". Verifique a recepção na outra extremidade e só então prossiga com o valor total utilizando o mesmo endereço já confirmado.
Reflexões finais
No Web3, não existe um botão de "desfazer", e os atacantes apostam que você confie em um fragmento familiar em vez de verificar o destino completo. A boa notícia é que o envenenamento de endereços é um ataque que se baseia em hábitos, o que significa que também é prevenível: trate o histórico de transações como não confiável, use um catálogo de endereços ou contatos verificados e escolha uma carteira focada na segurança como a Binance Wallet, que filtra spam e marca endereços suspeitos. Leve seu tempo, confirme o endereço completo (incluindo o segmento do meio) e, se o valor for relevante, faça primeiro uma transferência de teste; porque alguns segundos extras de verificação podem evitar uma perda irreversível.
Para saber mais
Não deixe espaço para tokens de spam na sua carteira Web3 | Blog da Binance
Segurança na carteira Web3: como fraudes de aprovação falsa exploram a função de revogação
Tenha em mente: Pode haver discrepâncias entre este conteúdo original em inglês e qualquer versão traduzida (essas versões podem ser geradas por IA). Por favor, consulte a versão original em inglês para obter as informações mais precisas em caso de discrepâncias.