#dusk @Dusk $DUSK
E se privacidade e verificabilidade nunca fossem, na prática, opostos — apenas implementadas mal, juntas?
Encontrei o XSC ao pesquisar computação confidencial para contratos inteligentes, tentando entender por que “privado” e “auditável” quase nunca aparecem na mesma frase. O que me chamou a atenção não foi a criptografia em si, mas como a indústria aceitou com tanta naturalidade que você precisa escolher uma coisa ou outra.
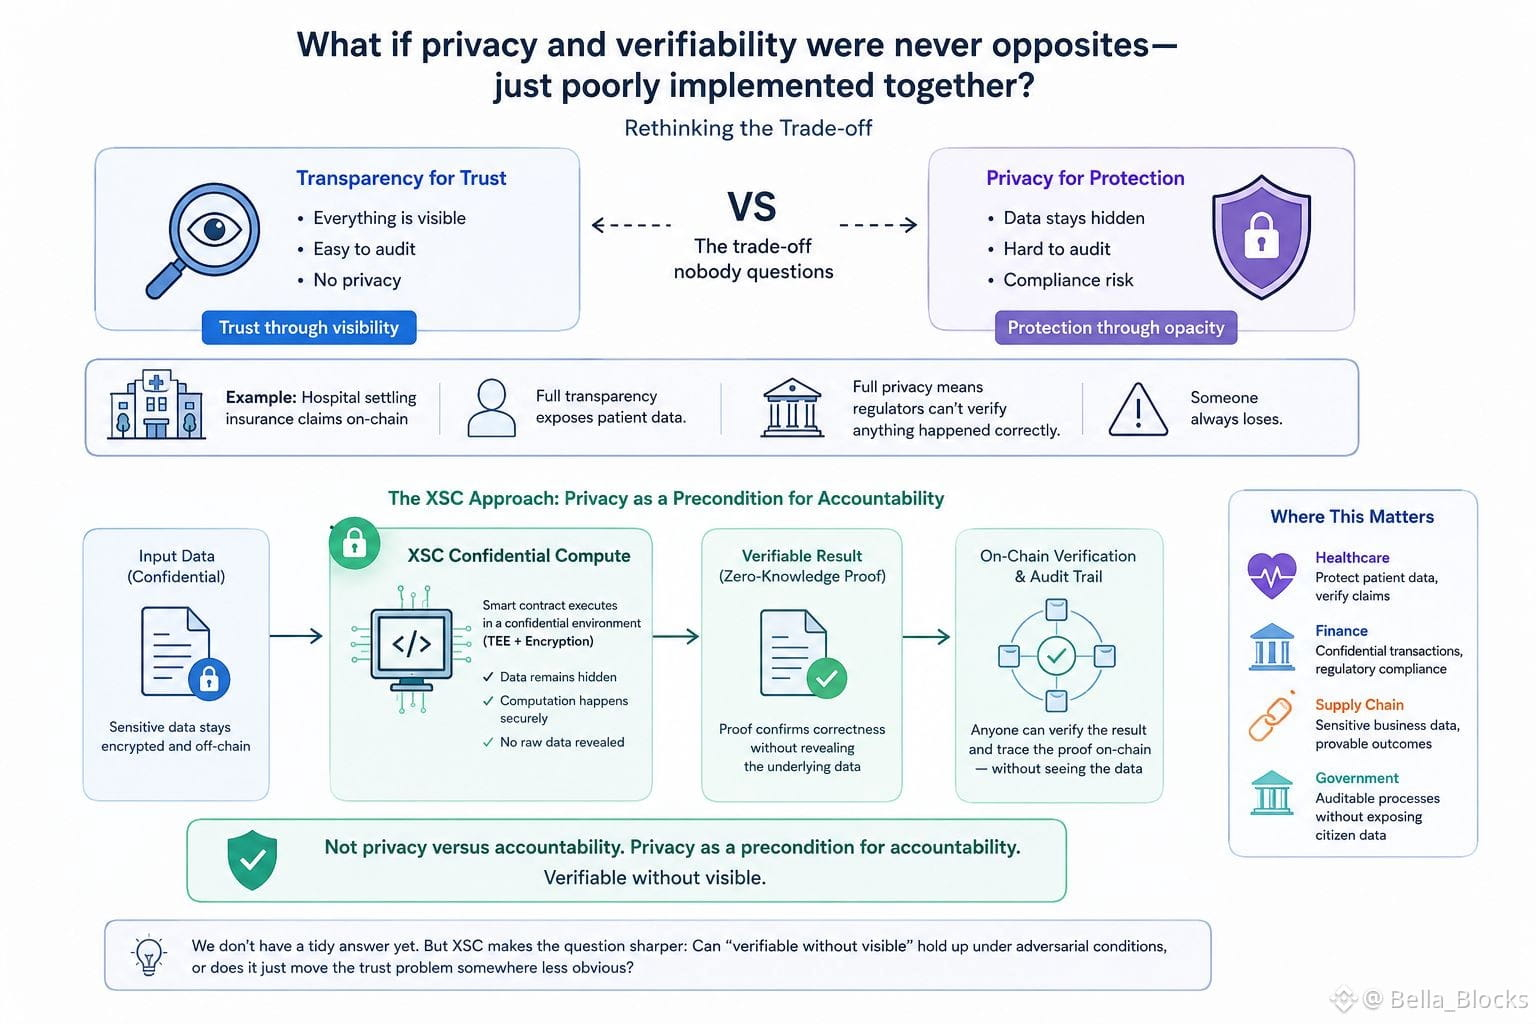
Esse é o trade-off que ninguém questiona: transparência para confiança, ou privacidade para proteção. Escolha um lado.
Pense em um hospital liquidando reivindicações de seguro on-chain. Transparência total expõe dados do paciente. Privacidade total significa que os reguladores não conseguem verificar se algo foi feito corretamente. Sempre alguém perde.
A abordagem do XSC é permitir que contratos comprovem a correção sem revelar os dados subjacentes — a computação acontece de forma confidencial, mas o resultado traz um rastro verificável. Não é privacidade versus responsabilização. Privacidade como pré-condição para responsabilização.
É um pequeno redirecionamento, mas ele desestabiliza um padrão tratado como se fosse física, em vez de uma escolha de design.
E isso aparece em toda a tecnologia, não só em cripto: continuamos construindo sistemas que impõem um binário entre visibilidade e proteção, e depois nos surpreendemos quando nenhum dos lados fica satisfeito.
Então, onde isso nos deixa no caso de uso padrão — um livro-razão compartilhado entre partes que não confiam totalmente umas nas outras, mas que também não querem expor tudo? “Verificável sem ser visível” realmente se sustenta em condições adversariais, ou só desloca o problema de confiança para algum lugar menos óbvio?
Eu não tenho uma resposta objetiva. Mas o XSC tornou a pergunta mais nítida do que antes.
$KII
$AIO
E se privacidade e verificabilidade nunca fossem, na prática, opostos — apenas implementadas mal, juntas?
Encontrei o XSC ao pesquisar computação confidencial para contratos inteligentes, tentando entender por que “privado” e “auditável” quase nunca aparecem na mesma frase. O que me chamou a atenção não foi a criptografia em si, mas como a indústria aceitou com tanta naturalidade que você precisa escolher uma coisa ou outra.
Esse é o trade-off que ninguém questiona: transparência para confiança, ou privacidade para proteção. Escolha um lado.
Pense em um hospital liquidando reivindicações de seguro on-chain. Transparência total expõe dados do paciente. Privacidade total significa que os reguladores não conseguem verificar se algo foi feito corretamente. Sempre alguém perde.
A abordagem do XSC é permitir que contratos comprovem a correção sem revelar os dados subjacentes — a computação acontece de forma confidencial, mas o resultado traz um rastro verificável. Não é privacidade versus responsabilização. Privacidade como pré-condição para responsabilização.
É um pequeno redirecionamento, mas ele desestabiliza um padrão tratado como se fosse física, em vez de uma escolha de design.
E isso aparece em toda a tecnologia, não só em cripto: continuamos construindo sistemas que impõem um binário entre visibilidade e proteção, e depois nos surpreendemos quando nenhum dos lados fica satisfeito.
Então, onde isso nos deixa no caso de uso padrão — um livro-razão compartilhado entre partes que não confiam totalmente umas nas outras, mas que também não querem expor tudo? “Verificável sem ser visível” realmente se sustenta em condições adversariais, ou só desloca o problema de confiança para algum lugar menos óbvio?
Eu não tenho uma resposta objetiva. Mas o XSC tornou a pergunta mais nítida do que antes.
$KII
$AIO