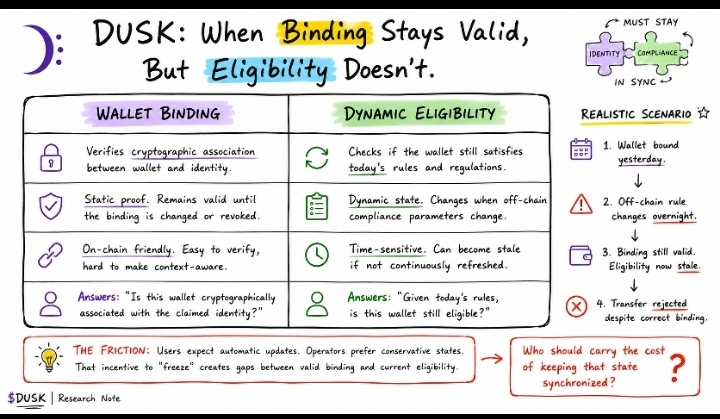
Uma coisa chamou minha atenção enquanto eu analisava o Dusk: uma carteira pode permanecer corretamente vinculada a uma identidade e ainda assim falhar uma transferência porque a decisão de elegibilidade por trás dessa transferência não está mais atual.
No início, achei que isso era basicamente uma única etapa de validação.
Não é.
Quanto mais eu olhava para a arquitetura, mais isso começava a parecer um problema de gerenciamento de estado, e não um problema da carteira.
O vínculo da carteira estabelece uma relação criptográfica entre uma identidade e uma carteira.
Essa relação pode permanecer perfeitamente válida enquanto as condições externas que afetam a elegibilidade para transferência mudam.
Imagine uma carteira vinculada na segunda-feira. Na terça-feira, um parâmetro de conformidade fora da cadeia (off-chain) muda.
A associação da identidade não foi revogada, a carteira não mudou, e o usuário ainda consegue provar que a controla.
Mas se o estado de política usado durante a avaliação da transação não tiver sido recalculado, a transferência pode ter um resultado completamente diferente. #dusk .
Essa distinção é fácil de ignorar porque a interface (UI) comprime várias verificações em uma única experiência: “verificado” não significa necessariamente “elegível agora”.
Por baixo, podem existir várias transições de estado independentes: verificação de assinatura, associação da identidade, status de credencial ou de política, e a autorização final da transferência. @Dusk .
A questão de engenharia mais importante é como as mudanças na política externa se propagam para o estado que a transação realmente avalia.
Para $DUSK , isso cria um equilíbrio interessante. Manter o estado da política conservador pode reduzir a exposição a conformidade, mas um estado desatualizado significa transferências rejeitadas e atrito operacional.
Atualizá-lo de forma mais agressiva melhora a atualidade, mas introduz computação adicional, coordenação e dependências de infraestrutura.
O que ainda tento entender é a camada de incentivos: quando uma carteira válida se torna uma permissão desatualizada, quem é economicamente e operacionalmente responsável por atualizar esse estado?