Ontem postei sobre o modelo de divulgação seletiva da Dusk. Passei a noite pensando no que eu errei.
Não a criptografia. A forma.
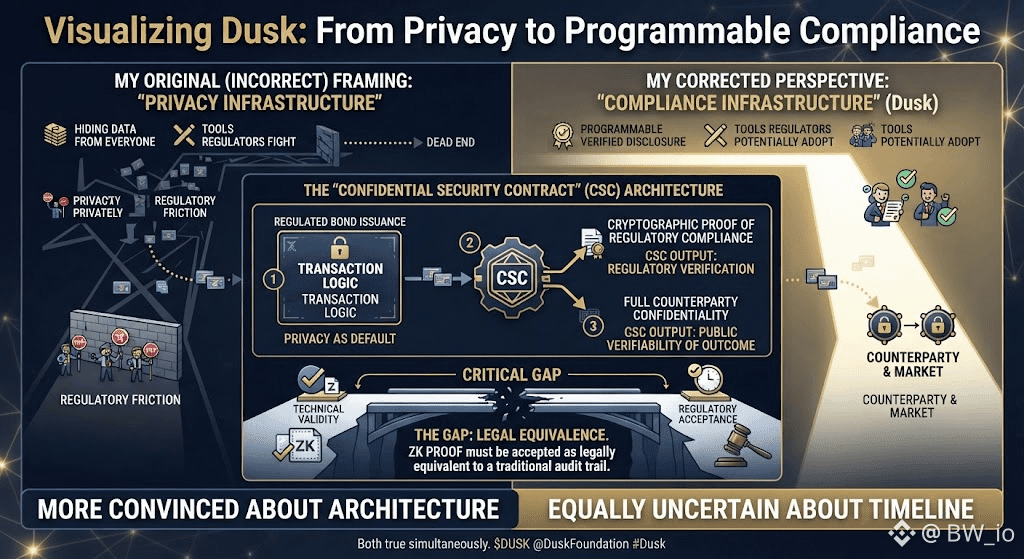
Eu descrevi isso como infraestrutura de privacidade. Essa é a leitura superficial. O que a Dusk está construindo é infraestrutura de conformidade com privacidade como estado padrão. Isso pode parecer parecido, mas não é.
Infraestrutura de privacidade pergunta como manter transações ocultas. Infraestrutura de conformidade pergunta como tornar a divulgação verificada programável. A primeira gera ferramentas que reguladores tentam combater. A segunda gera ferramentas que reguladores podem adotar.
Aqui fica onde se torna tecnicamente interessante. A arquitetura de Confidential Security Contract permite que a lógica das transações execute em privado, enquanto o resultado permanece publicamente verificável. Uma emissão regulada de títulos poderia ser liquidada com total confidencialidade entre as partes, ao mesmo tempo em que gera uma prova criptográfica de conformidade regulatória. Sem relatórios manuais. Sem atraso na divulgação. Sem exposição ao mercado durante a liquidação.
Isso não é uma melhoria incremental. É remover uma camada inteira de atrito institucional que atualmente exige equipes jurídicas, departamentos de conformidade e atrasos na liquidação medidos em dias.
A lacuna que não consigo fechar: reguladores precisam aceitar a verificação de provas ZK como equivalente legalmente a trilhas de auditoria tradicionais antes que tudo isso escale. Validade técnica e aceitação regulatória têm cronogramas totalmente diferentes. Essa lacuna já derrubou de verdade boas infraestruturas antes.
Mais convencido sobre a arquitetura hoje do que ontem.
Igualmente incerto sobre o prazo.
Ambos verdadeiros ao mesmo tempo.
$DUSK @Dusk #dusk $ACE $VELVET
Não a criptografia. A forma.
Eu descrevi isso como infraestrutura de privacidade. Essa é a leitura superficial. O que a Dusk está construindo é infraestrutura de conformidade com privacidade como estado padrão. Isso pode parecer parecido, mas não é.
Infraestrutura de privacidade pergunta como manter transações ocultas. Infraestrutura de conformidade pergunta como tornar a divulgação verificada programável. A primeira gera ferramentas que reguladores tentam combater. A segunda gera ferramentas que reguladores podem adotar.
Aqui fica onde se torna tecnicamente interessante. A arquitetura de Confidential Security Contract permite que a lógica das transações execute em privado, enquanto o resultado permanece publicamente verificável. Uma emissão regulada de títulos poderia ser liquidada com total confidencialidade entre as partes, ao mesmo tempo em que gera uma prova criptográfica de conformidade regulatória. Sem relatórios manuais. Sem atraso na divulgação. Sem exposição ao mercado durante a liquidação.
Isso não é uma melhoria incremental. É remover uma camada inteira de atrito institucional que atualmente exige equipes jurídicas, departamentos de conformidade e atrasos na liquidação medidos em dias.
A lacuna que não consigo fechar: reguladores precisam aceitar a verificação de provas ZK como equivalente legalmente a trilhas de auditoria tradicionais antes que tudo isso escale. Validade técnica e aceitação regulatória têm cronogramas totalmente diferentes. Essa lacuna já derrubou de verdade boas infraestruturas antes.
Mais convencido sobre a arquitetura hoje do que ontem.
Igualmente incerto sobre o prazo.
Ambos verdadeiros ao mesmo tempo.
$DUSK @Dusk #dusk $ACE $VELVET