
#dusk $DUSK @Dusk
Phoenix me fez olhar para Dusk de um jeito diferente.
Acho que sistemas de privacidade muitas vezes são avaliados ao contrário. As pessoas perguntam se uma transação consegue esconder o remetente, o valor e o destino. Eu prefiro perguntar o que o sistema está fazendo por baixo dessa camada de privacidade — e o que acontece quando o uso real começa a se acumular.
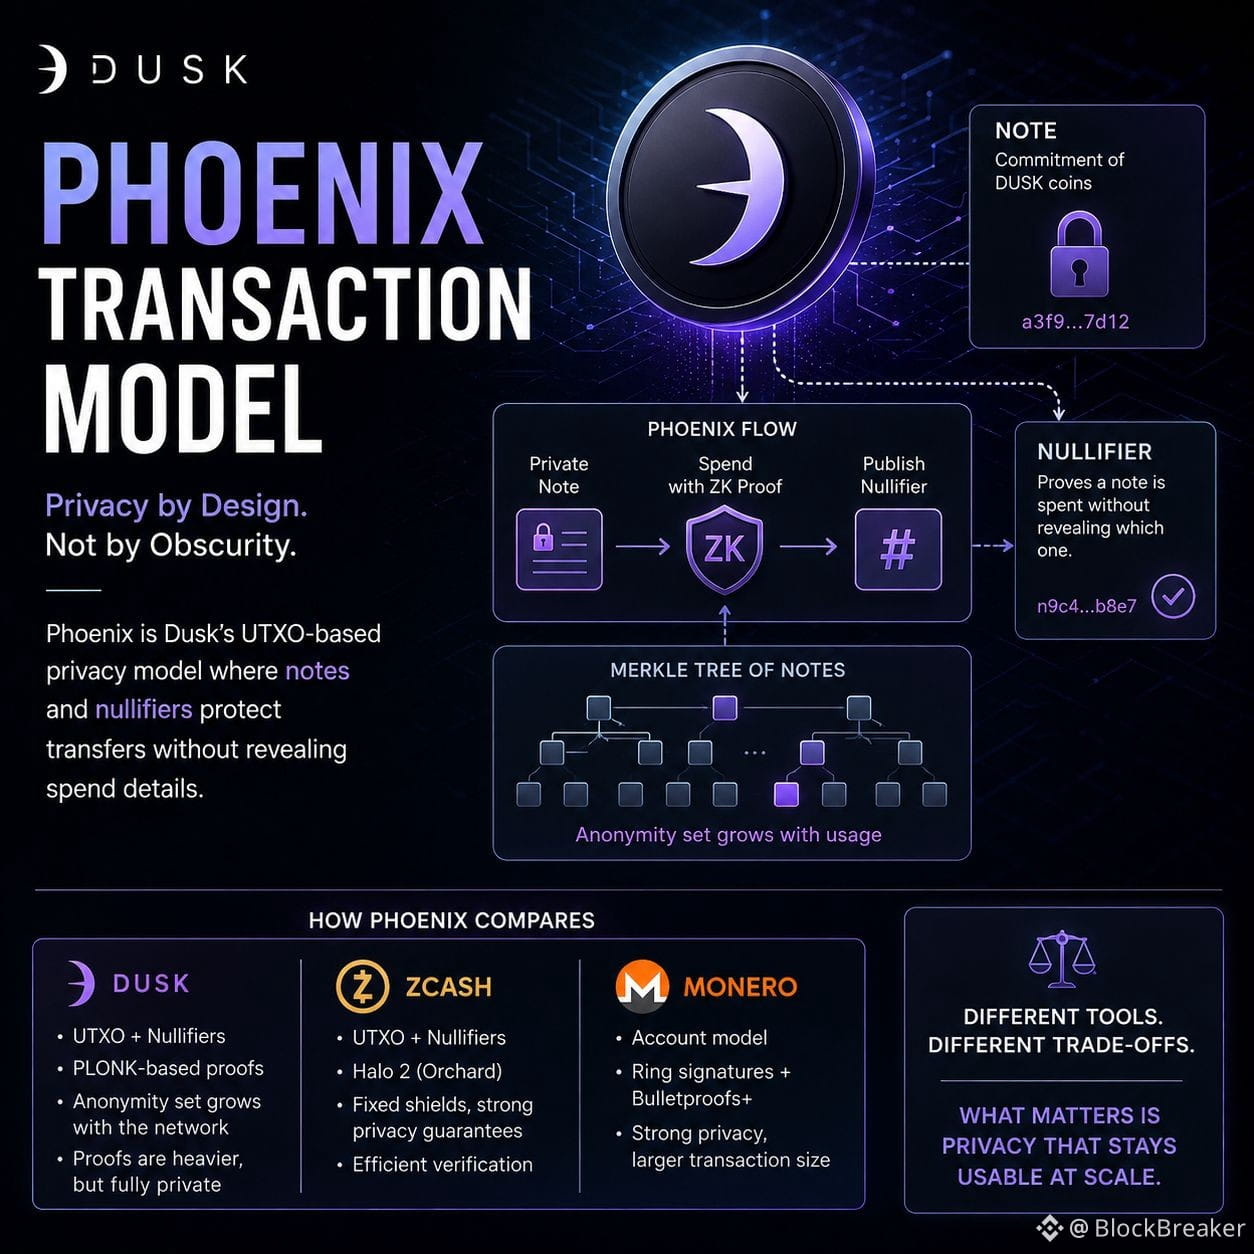
Phoenix usa um modelo estilo UTXO em que DUSK existe como notas privadas. Uma despesa publica um nullifier para provar que a nota já foi consumida, sem expor qual era a nota. Essa separação é importante porque o conjunto de privacidade pode crescer a partir do histórico de notas, em vez de depender de alguns poucos decoys escolhidos no momento do gasto.
É aqui que acho o design mais interessante do que o argumento comum de “Dusk é privado”.
A pergunta mais difícil é a eficiência.
Phoenix usa provas de zero conhecimento para amarrar tudo, e isso cria um perfil de engenharia bem diferente de sistemas como Monero, que usa signatures em anel mais Bulletproofs+, ou Zcash, cuja versão mais nova do design Orchard usa Halo 2.
Não estou convencido de que o vencedor seja quem tem a criptografia mais forte no papel.
Eu quero saber o custo dessa privacidade: tamanho das provas, tempo para gerar, tempo para verificar e como essas métricas se comportam à medida que o conjunto de notas fica maior.
Porque privacidade que funciona lindamente em um protótipo é uma coisa. Privacidade que continua utilizável quando a cadeia já está carregando anos de transações é um teste muito mais interessante.