Desenvolvedores já conhecem Solidity, então um ambiente compatível com EVM torna o primeiro passo para o Dusk muito mais fácil.
Mas, honestamente, isso sozinho não é o que torna tudo realmente interessante — quase qualquer cadeia consegue oferecer ferramentas EVM familiares.
O que chamou minha atenção ao analisar @Dusk documentos oficiais foi o que vem depois desse ponto de partida familiar.
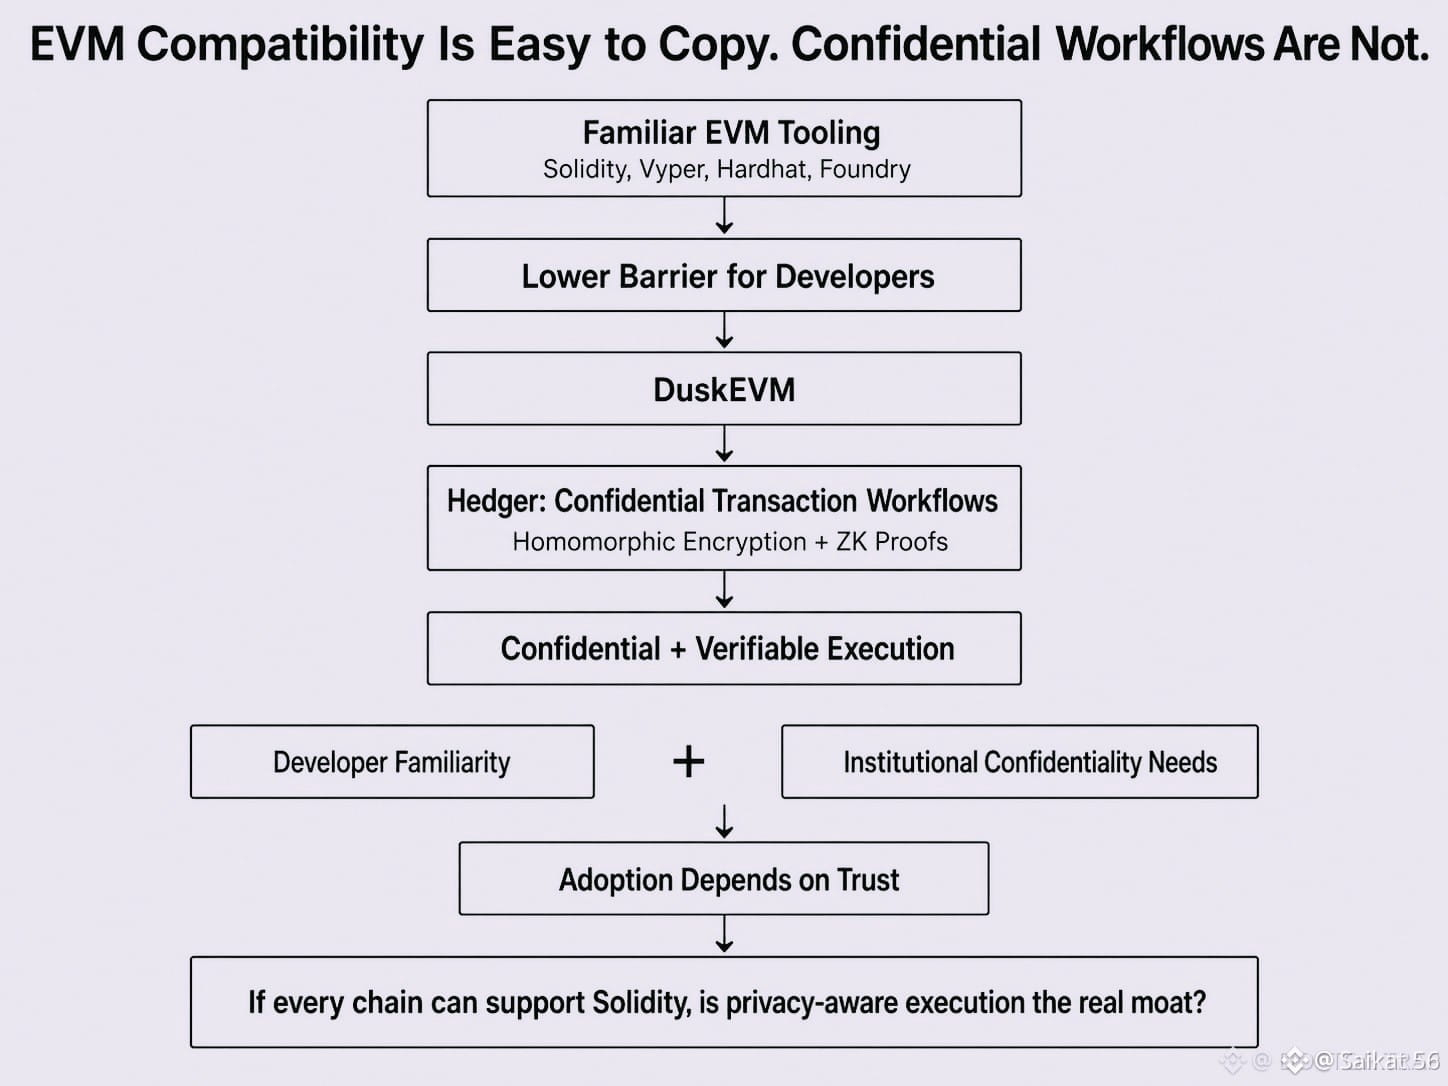
O DuskEVM oferece suporte a Solidity, Vyper, Hardhat e Foundry, dando aos desenvolvedores um ambiente que eles já entendem.
Mas o Hedger na testnet adiciona mais uma camada ao combinar criptografia homomórfica com provas de conhecimento zero para fluxos de transações confidenciais.
Isso muda a conversa de apenas “EVM, mas privado”.
A criptografia homomórfica permite computar em dados criptografados sem expor os valores subjacentes, enquanto as provas ZK podem verificar a correção sem revelar informações sensíveis.
Para aplicações financeiras, essa combinação pode ser muito mais significativa. As instituições não precisam apenas de privacidade — elas precisam saber o que permanece confidencial, o que ainda pode ser verificado,
e o que pode eventualmente ser auditado quando necessário.
E esse é o verdadeiro desafio.
Desenvolvedores querem infraestrutura familiar.
Instituições querem confiança de que a confidencialidade não vai transformar o sistema em uma caixa-preta operacional.
Se o Dusk conseguir manter esse equilíbrio, os desenvolvedores terão uma experiência EVM familiar, enquanto as instituições ganham algo que não conseguem obter facilmente em cadeias transparentes.
Então talvez a pergunta real não seja se o Solidity está se tornando padrão.
É se a execução com consciência de privacidade vai se tornar o fosso mais difícil de replicar.
#dusk $DUSK $AKE $KII