Coloque o extrato bancário na parede da agência; ninguém chamaria isso de “finanças confiáveis”. Mas, quando chegamos à blockchain pública, saldos, transferências e partes envolvidas ficam completamente expostos a longo prazo — e ainda assim muitas vezes isso é embalado como “transparência”. Ontem à noite, ao continuar a desmontar a documentação do Dusk, descobri que a mudança real que ele quer não é fazer todas as informações desaparecerem, e sim escrever no protocolo “quem tem direito de ver o quê”.
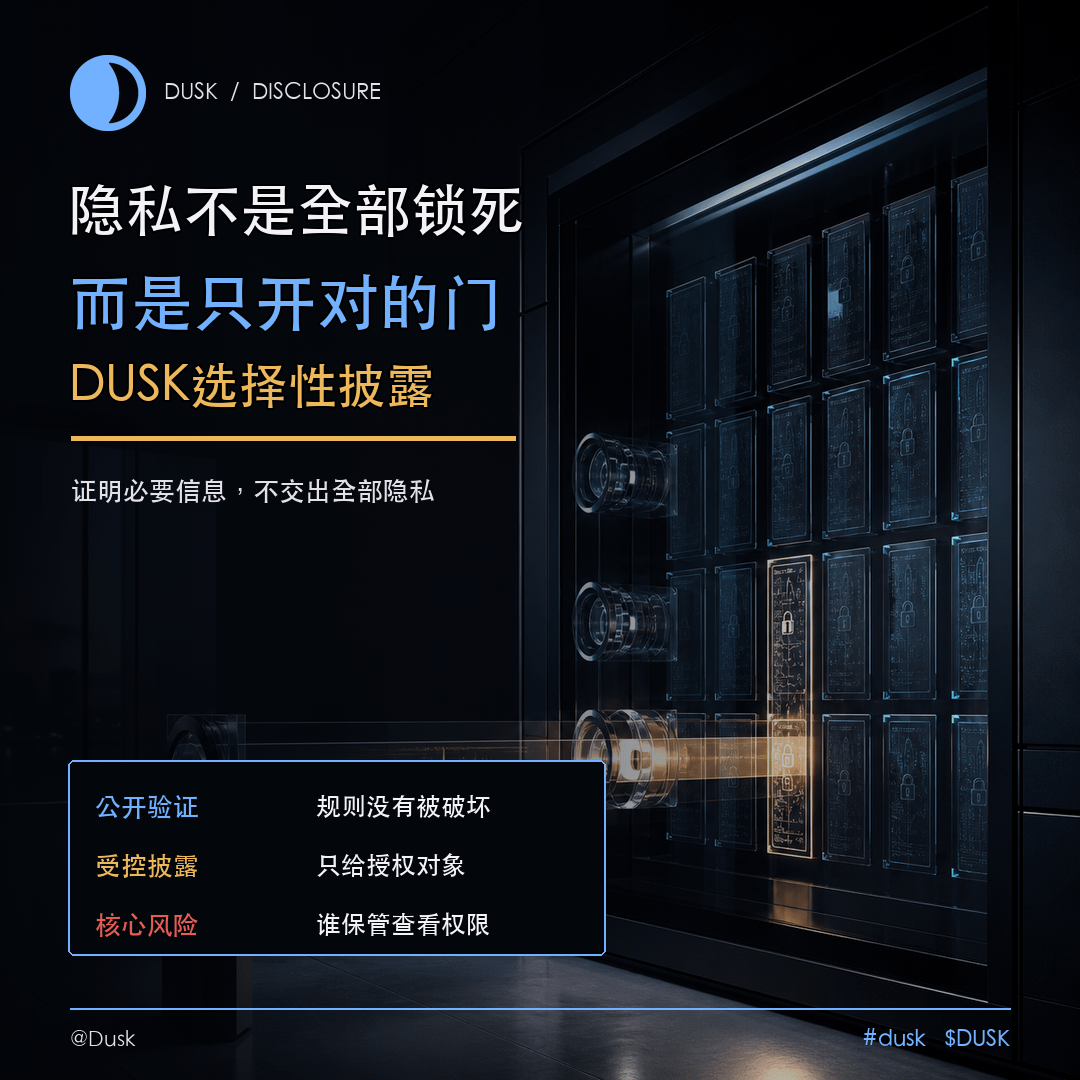
O modelo Phoenix de @Dusk transforma os fundos em notas criptografadas: observadores comuns não conseguem ver o valor das transferências, a relação entre remetente e destinatário nem detalhes específicos da nota. Porém, a transação ainda precisa usar provas de conhecimento zero para confirmar que o saldo é suficiente e que não houve dupla contabilização. O ponto mais fácil de ser mal-entendido aqui é a divulgação seletiva: não é uma “chave universal” para o regulador abrir contas de toda a rede; em vez disso, permite que usuários relevantes, ao consultar chaves, entreguem informações de um escopo específico ao emissor, ao local ou ao auditor que precisa fazer a verificação. A verificação pública é responsável por provar que as regras não foram violadas; a divulgação controlada é responsável por responder à questão de responsabilidade do mundo real.
A camada de identidade Citadel do Dusk dá um passo adiante nessa ideia. O usuário não precisa enviar, toda vez, toda a documentação completa; ele pode apenas provar atributos como “residência compatível com os requisitos”, “idade na faixa exigida” ou “ser um investidor qualificado”. O serviço recebe a resposta sobre se o acesso é permitido — nem sempre é necessário pegar toda a documentação de identidade. Em outras palavras, o sistema tenta comprimir o hábito de coletar informações pessoais em excesso no KYC tradicional em uma prova mínima necessária.
Mas divulgação seletiva não equivale, por natureza, a segurança. O verdadeiro desafio é: quem guarda a chave de visualização, por quanto tempo é possível visualizar, o que acontece após um vazamento e se diferentes instituições podem obter apenas dados dentro do escopo de suas atribuições. Se, por conveniência, a aplicação centralizar a guarda das chaves por muito tempo, por mais “bonita” que seja a proteção criptográfica, ainda é possível recriar um repositório de dados de altíssimo valor.
Por isso, hoje minha avaliação sobre o Dusk ficou mais específica: suas barreiras não são apenas “conseguir esconder”, mas sim se é possível fazer permissões de divulgação suficientemente detalhadas, suficientemente auditáveis e suficientemente fáceis de usar. No futuro, o que realmente deveria ser observado não é o próprio número de transações privadas, e sim quantos fluxos financeiros reais conseguem concluir verificações com sucesso sem expor todos os dados.
$DUSK #dusk
O modelo Phoenix de @Dusk transforma os fundos em notas criptografadas: observadores comuns não conseguem ver o valor das transferências, a relação entre remetente e destinatário nem detalhes específicos da nota. Porém, a transação ainda precisa usar provas de conhecimento zero para confirmar que o saldo é suficiente e que não houve dupla contabilização. O ponto mais fácil de ser mal-entendido aqui é a divulgação seletiva: não é uma “chave universal” para o regulador abrir contas de toda a rede; em vez disso, permite que usuários relevantes, ao consultar chaves, entreguem informações de um escopo específico ao emissor, ao local ou ao auditor que precisa fazer a verificação. A verificação pública é responsável por provar que as regras não foram violadas; a divulgação controlada é responsável por responder à questão de responsabilidade do mundo real.
A camada de identidade Citadel do Dusk dá um passo adiante nessa ideia. O usuário não precisa enviar, toda vez, toda a documentação completa; ele pode apenas provar atributos como “residência compatível com os requisitos”, “idade na faixa exigida” ou “ser um investidor qualificado”. O serviço recebe a resposta sobre se o acesso é permitido — nem sempre é necessário pegar toda a documentação de identidade. Em outras palavras, o sistema tenta comprimir o hábito de coletar informações pessoais em excesso no KYC tradicional em uma prova mínima necessária.
Mas divulgação seletiva não equivale, por natureza, a segurança. O verdadeiro desafio é: quem guarda a chave de visualização, por quanto tempo é possível visualizar, o que acontece após um vazamento e se diferentes instituições podem obter apenas dados dentro do escopo de suas atribuições. Se, por conveniência, a aplicação centralizar a guarda das chaves por muito tempo, por mais “bonita” que seja a proteção criptográfica, ainda é possível recriar um repositório de dados de altíssimo valor.
Por isso, hoje minha avaliação sobre o Dusk ficou mais específica: suas barreiras não são apenas “conseguir esconder”, mas sim se é possível fazer permissões de divulgação suficientemente detalhadas, suficientemente auditáveis e suficientemente fáceis de usar. No futuro, o que realmente deveria ser observado não é o próprio número de transações privadas, e sim quantos fluxos financeiros reais conseguem concluir verificações com sucesso sem expor todos os dados.
$DUSK #dusk