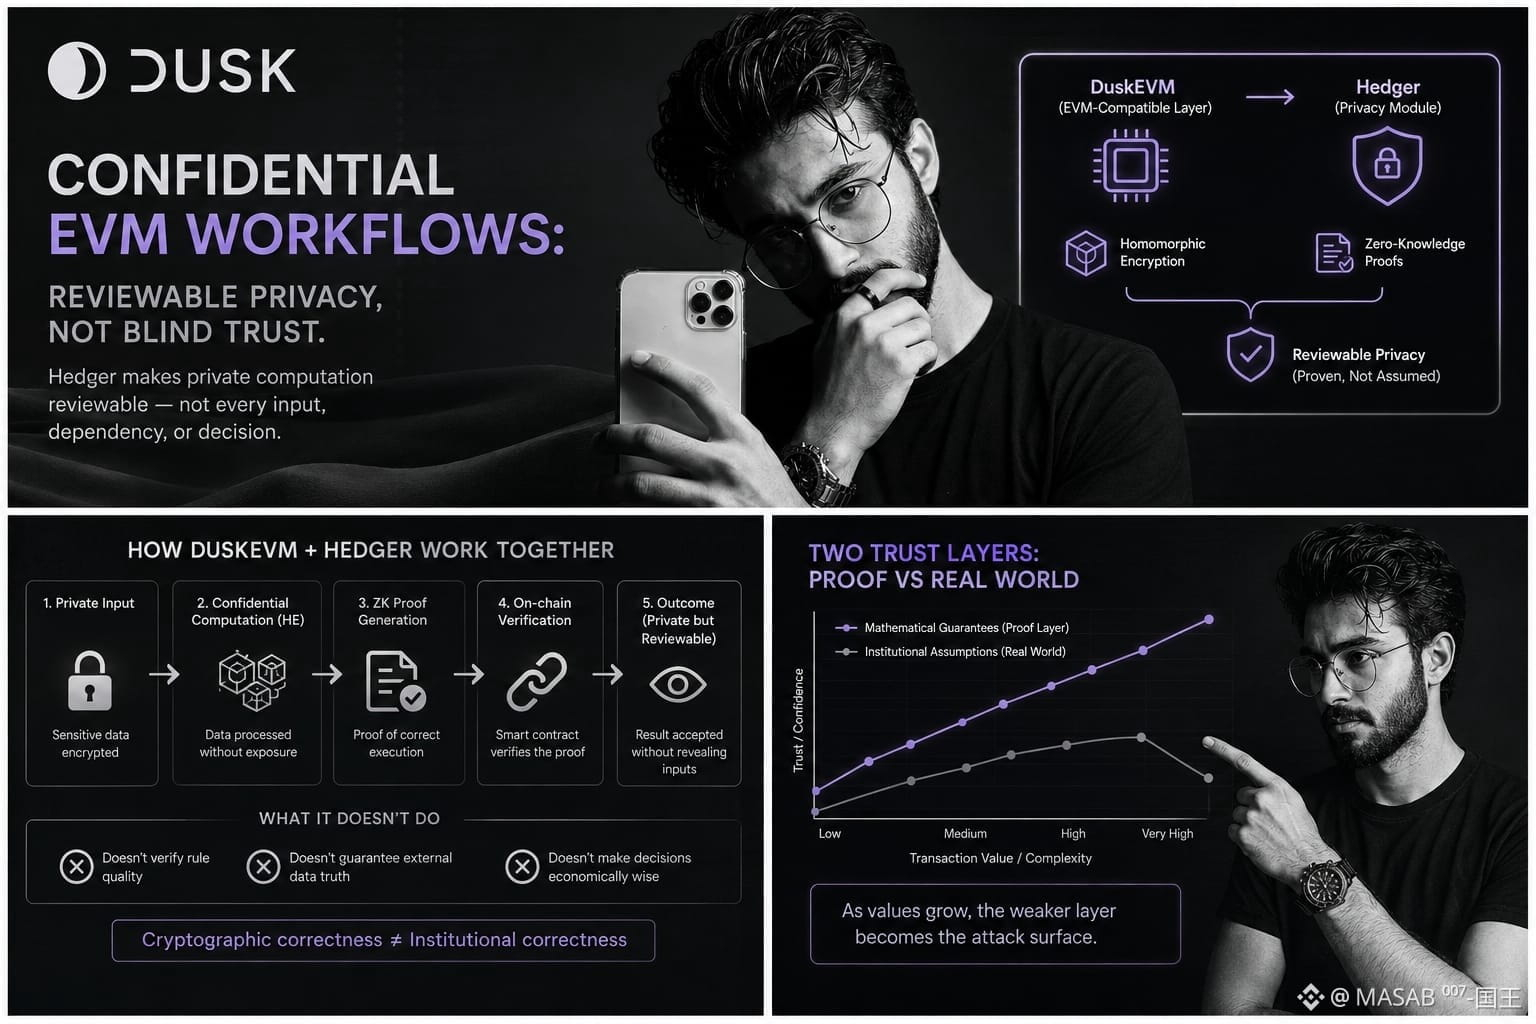
A noite estava tranquila no mercado, então acabei relendo materiais do DuskEVM em vez dos gráficos. Eu continuava vendo a frase “confidential EVM workflows” (fluxos EVM confidenciais) e, no começo, interpretei isso como se o próprio EVM pudesse, de alguma forma, tornar a atividade financeira privada de ponta a ponta.
Então eu realmente sentei para entender o mecanismo.
O DuskEVM é a camada de aplicação compatível com EVM, oferecendo aos desenvolvedores de Solidity um caminho familiar para entrar no Dusk. A parte interessante é o Hedger, o módulo de privacidade que usa criptografia homomórfica e provas de zero conhecimento para uma privacidade revisável.
Aqui vai a distinção que acho fácil de perder: o Hedger consegue tornar computações privadas revisáveis; ele não torna automaticamente confiáveis, por si só, cada entrada, dependência ou decisão institucional.
Ainda assim, isso é significativo. A criptografia homomórfica pode permitir que dados protegidos sejam processados sem expor os valores subjacentes, enquanto as provas ZK podem fornecer evidências sobre a computação ou a validade. Para as finanças reguladas, essa combinação tem um valor óbvio: menos divulgação sem abandonar a auditabilidade.
Mas eu achei que essa distinção era apenas pedante no começo.
Não é. Correção criptográfica e correção institucional são modelos de confiança diferentes. Uma prova pode mostrar que uma operação seguiu regras definidas. Ela não consegue saber se essas regras foram sensatas, se uma fonte de dados externa era verdadeira, ou se uma decisão financeira autorizada foi economicamente sábia.
O branding pode fazer essas camadas parecerem mais próximas do que realmente são.
Não estou dizendo que isso é único do DuskEVM. A maior parte da infraestrutura financeira séria mistura garantias matemáticas com premissas que ficam fora do limite da prova.
A verdadeira questão é o que acontece quando os valores das transações ficam grandes o bastante para alguém atacar a camada mais fraca.
Eu honestamente não consigo responder isso apenas pela arquitetura.
A aba de documentação ainda está aberta. Provavelmente vou lê-la de novo amanhã, porque “confidential” agora me faz perguntar: confidencial para quem, e comprovado sobre o quê?
@Dusk $DUSK #dusk