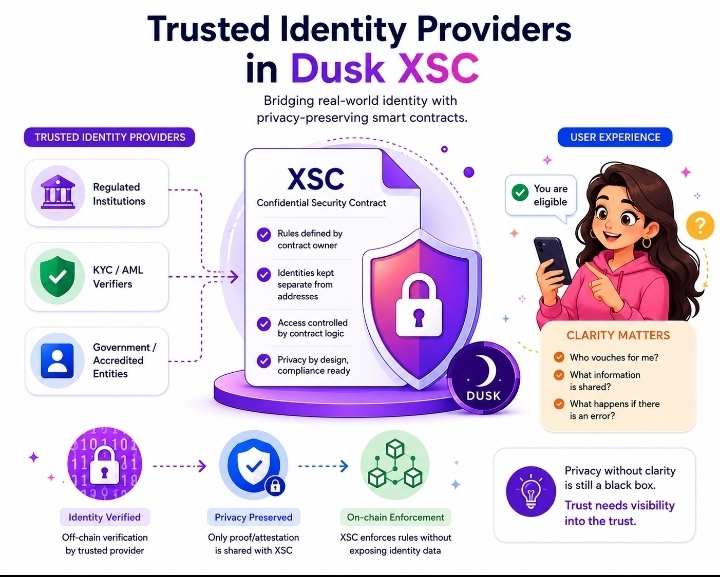
Tem uma coisa sobre sistemas de identidade que continua me incomodando: as pessoas geralmente aceitam a verificação quando entendem quem está tomando a decisão. No momento em que isso fica pouco claro, até um sistema tecnicamente sólido pode começar a parecer pouco confiável.
É aí que o modelo XSC da Dusk fica interessante.
Um detalhe concreto aqui é a abordagem de divulgação seletiva da Citadel. Um usuário pode provar um atributo como residência, faixa etária ou credenciamento sem revelar as informações pessoais subjacentes. Essa prova pode, então, dar suporte a regras de acesso e conformidade em torno de ativos regulados.
Tecnicamente, essa é uma mudança significativa. Mas a experiência do usuário levanta outra questão.
Imagine um investidor vendo “Você é elegível” na tela. O sistema talvez só precise da prova de que a condição exigida está satisfeita. Mas quem efetivamente endossou essa condição? O provedor de identidade? O emissor? Outra parte autorizada? E o que acontece se essa fonte estiver errada?
É aqui que eu acho que a narrativa comum de “privacidade cria confiança” fica aquém.
A privacidade reduz a exposição desnecessária. Ela não explica automaticamente o relacionamento de confiança por trás da prova.
Para @Dusk , essa distinção importa porque o XSC foi projetado para fluxos de ativos regulados em que elegibilidade e controles de acesso se tornam parte do próprio sistema.
E $DUSK está inserido em um ecossistema em que a credibilidade desses fluxos pode depender tanto de limites de confiança compreensíveis quanto da criptografia subjacente.
O desafio de UX interessante não é apenas provar elegibilidade de forma privada. É tornar o limite de confiança compreensível para a pessoa que usa o sistema.
Se os usuários conseguem verificar o resultado, mas não conseguem entender quem está por trás da verificação, nós realmente removemos a “caixa-preta” — ou apenas a tornamos invisível do ponto de vista criptográfico?
#dusk