


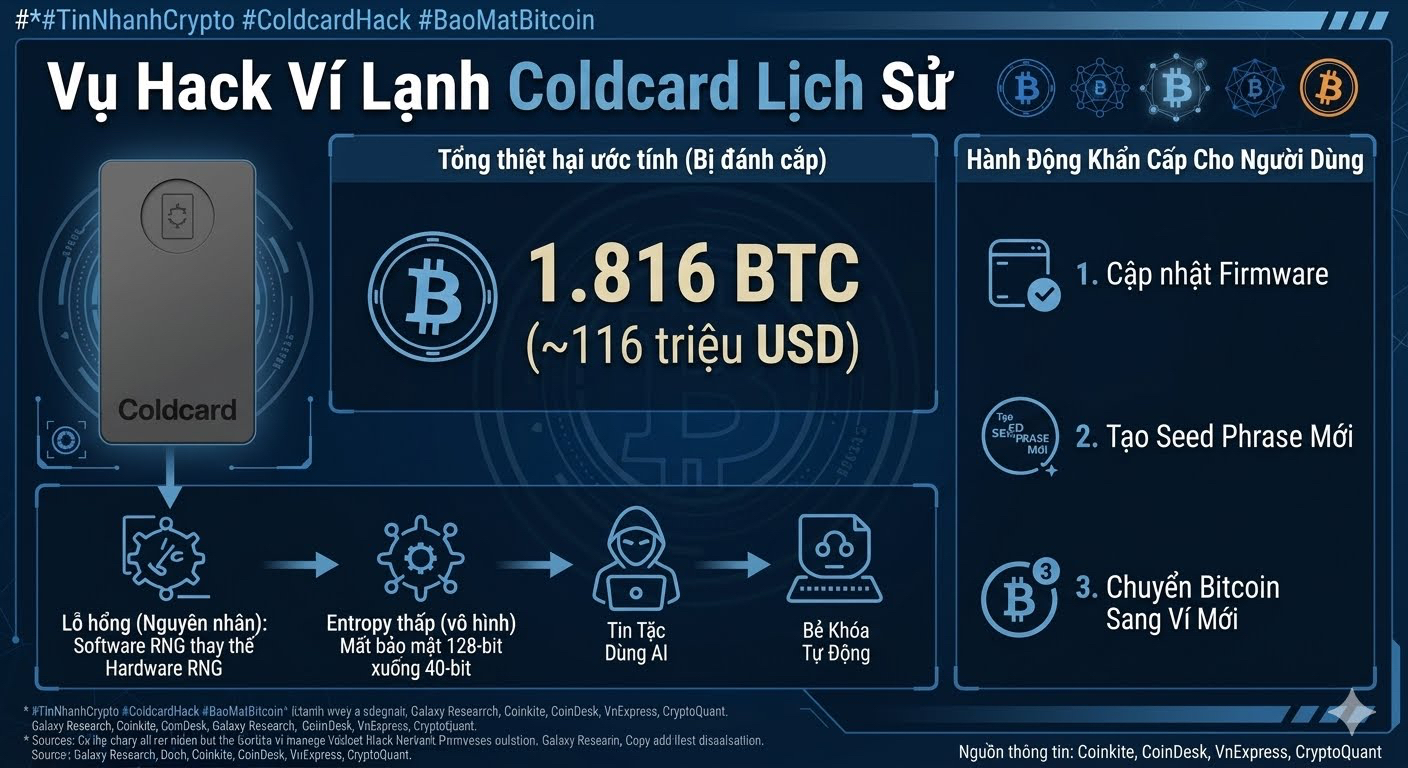
O hack do cofre de chaves Coldcard é um dos maiores incidentes de segurança de custódia própria da história do Bitcoin, levando ao roubo de mais de 1.816 BTC (equivalente a cerca de 116 milhões de USD) sem a necessidade de qualquer interferência física no dispositivo. O ataque começou em 30/07/2026 e foi identificado pela empresa de análise de blockchain Galaxy Research, abalando toda a comunidade de criptomoedas. [1, 2, 3, 4, 5]
Causa raiz da vulnerabilidade
Theo công bố từ Coinkite (nhà sản xuất Coldcard) và phân tích từ trang tin CoinDesk, lỗ hổng bắt nguồn từ một bản cập nhật firmware cũ từ tháng 3/2021: [1, 2]
Falha ao gerar chaves aleatórias: em vez de utilizar um gerador de números aleatórios baseado em hardware (Hardware RNG), o software do dispositivo recorre a um gerador de números aleatórios pseudoaleatórios via software (Software RNG). [1, 2]
Dados previsíveis: as informações de entrada para gerar chaves de segurança dependem de fatores que podem ser previstos, como o número de série do chip e o relógio do sistema. [1]
Segurança extremamente baixa: este erro reduz a segurança (entropia) da frase de recuperação (seed phrase) para apenas 40 bits, em vez do nível padrão de 128 bits (conforme BIP39). Os atacantes aproveitaram computadores de alto desempenho em conjunto com ferramentas de IA automatizadas para rastrear o código-fonte, identificar e quebrar essas frases de recuperação com facilidade diretamente na rede. [1, 2, 3]
Evolução das ofensivas
Os atacantes realizaram uma campanha de roubo automatizada e sistemática em 4 grandes varreduras: [1, 2]
Fase 1 (30/07): retiraram mais de 70,2 milhões de USD (1.083 BTC) de 1.196 endereços de carteira em apenas 41 minutos.
Fase 2 (31/07): continuaram a varrer cerca de 500 carteiras de assinatura única (single-signature), levando mais 38 milhões de USD (594 BTC) em apenas 25 minutos.
Fase 3 (31/07 - 01/08): roubaram mais 208 BTC de 1.912 endereços de carteiras diferentes.
Fase 4 (03/08): ampliaram ainda mais o alcance, elevando o total de carteiras afetadas para além de 5.200 endereços. [1, 2]
Consequências para o mercado e para os utilizadores
Atualização de software sem efeito: embora a Coinkite tenha lançado rapidamente um novo firmware para corrigir o problema, como as seed phrases defeituosas já haviam sido geradas antes, a atualização do software não consegue salvar os ativos antigos. [1]
Fuga em massa para bolsas centralizadas: o pânico tomou conta e levou muitos investidores de pequena escala a abandonar carteiras frias para transferir Bitcoin de volta para exchanges centralizadas (CEX), como a Binance ou a Coinbase, em busca de proteção temporária. Segundo dados da VnExpress citando a CryptoQuant, as entradas de transações de menos de 1 BTC na bolsa atingiram o nível mais alto desde o colapso da FTX em 2022. [1, 2, 3, 4]
Ação urgente para utilizadores da Coldcard
Se você possui uma carteira Coldcard criada a partir de períodos afetados, especialistas de segurança do jornal Dân trí recomendam: [1]
Atualize o dispositivo imediatamente para a versão mais recente de firmware no site oficial do fabricante.
É obrigatória inicializar uma frase de recuperação (seed phrase) totalmente nova.
Transfira todo o Bitcoin do endereço da carteira antiga para o endereço de uma carteira mais segura. [1, 2]