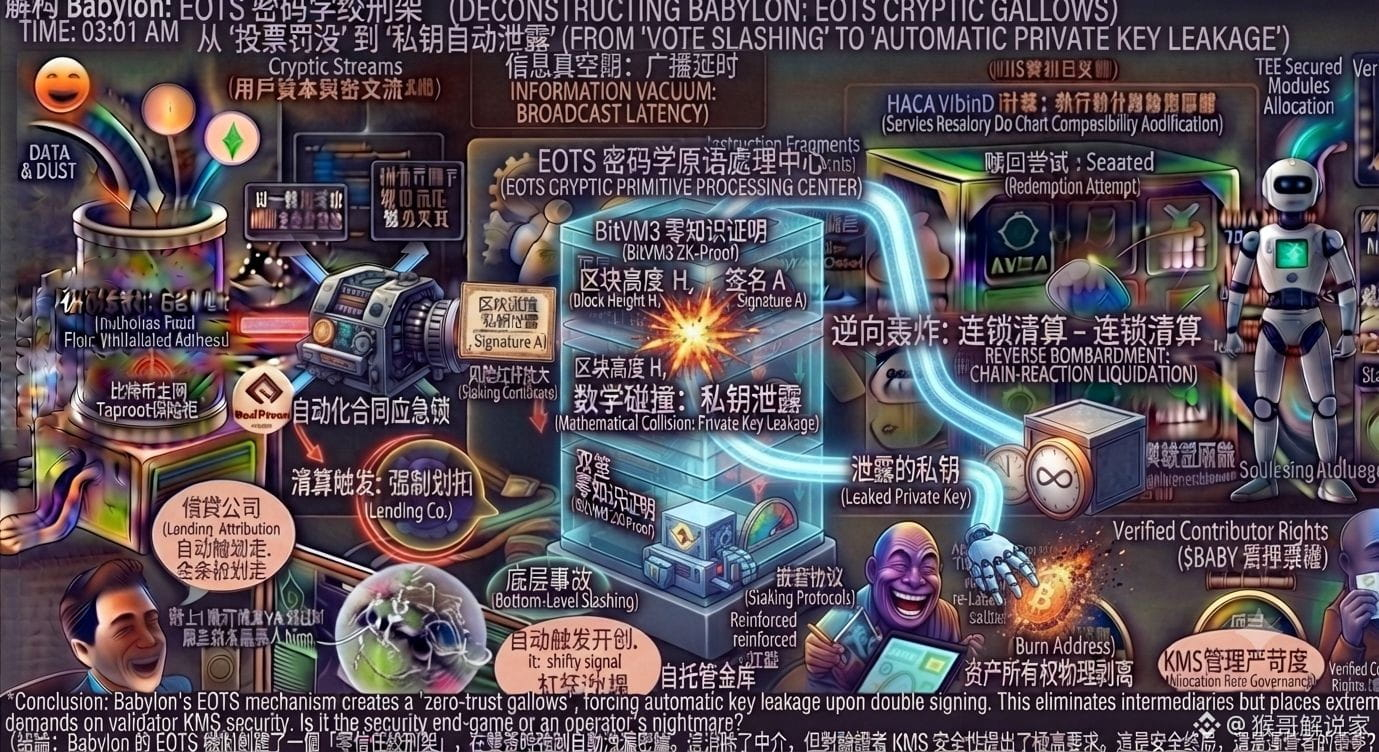
Eu inicialmente pensei que o mecanismo de penalidades/“slashing” do Babylon, assim como em outras cadeias PoS, dependia de votação de governança on-chain ou de relayers apresentando evidências, até eu reler a whitepaper @BabylonLabs_io na Seção 4.2.
Minha compreensão inicial era bem simples: o validador comete má conduta (por exemplo, dupla assinatura), outras pessoas coletam evidências e as submetem a um contrato inteligente, e então o contrato desconta a garantia. Por isso eu ficava curioso: como a mainnet do Bitcoin, que não tem contratos inteligentes, poderia identificar e executar esse tipo de má conduta fora da cadeia?
Até que, na Seção 4.2 da whitepaper, apareceu uma palavra que me fez parar: “Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.” Eu reli várias vezes até finalmente entender.
Eu redesenhei um diagrama de transição de estados criptográficos para ficar claro: o Babylon nem tentou fazer o Bitcoin “entender” a má conduta; em vez disso, ele usa o primitivo criptográfico EOTS para traduzir a “má conduta” diretamente em “vazamento de chave privada”. Quando um validador assina dois blocos diferentes na mesma altura, matematicamente essas duas assinaturas colidem e geram a chave privada do cofre auto-custodiado do validador na mainnet do Bitcoin. Qualquer pessoa que obtenha essa chave privada consegue enviar imediatamente os bitcoins do cofre para o endereço de destruição (Burn Address).
Então o enunciado central não é “como o Bitcoin executa a punição”, e sim “como fazer com que o malfeitor entregue a chave privada com as próprias mãos”. O Babylon não constrói uma lógica complexa de supervisão sobre o Bitcoin; em vez disso, ele usa criptografia para criar uma “estrutura de forca sem confiança” — basta você disparar a dupla assinatura para o código separar fisicamente a propriedade dos seus ativos, sem precisar de intermediários para julgar.
Claro que esse mecanismo de “vazamento automático de chave privada” coloca exigências extremamente altas para a gestão de chaves de assinatura no nó local do validador (KMS). Ainda estou observando continuamente se, em cenários extremos de congestionamento severo de rede ou atraso malicioso, o EOTS poderia causar um “abate” injusto por operação equivocada ocasional do nó.
O Babylon força o vazamento da chave privada com criptografia: é um desfecho final de segurança sem confiança, ou um pesadelo para operadores?
#baby $BABY