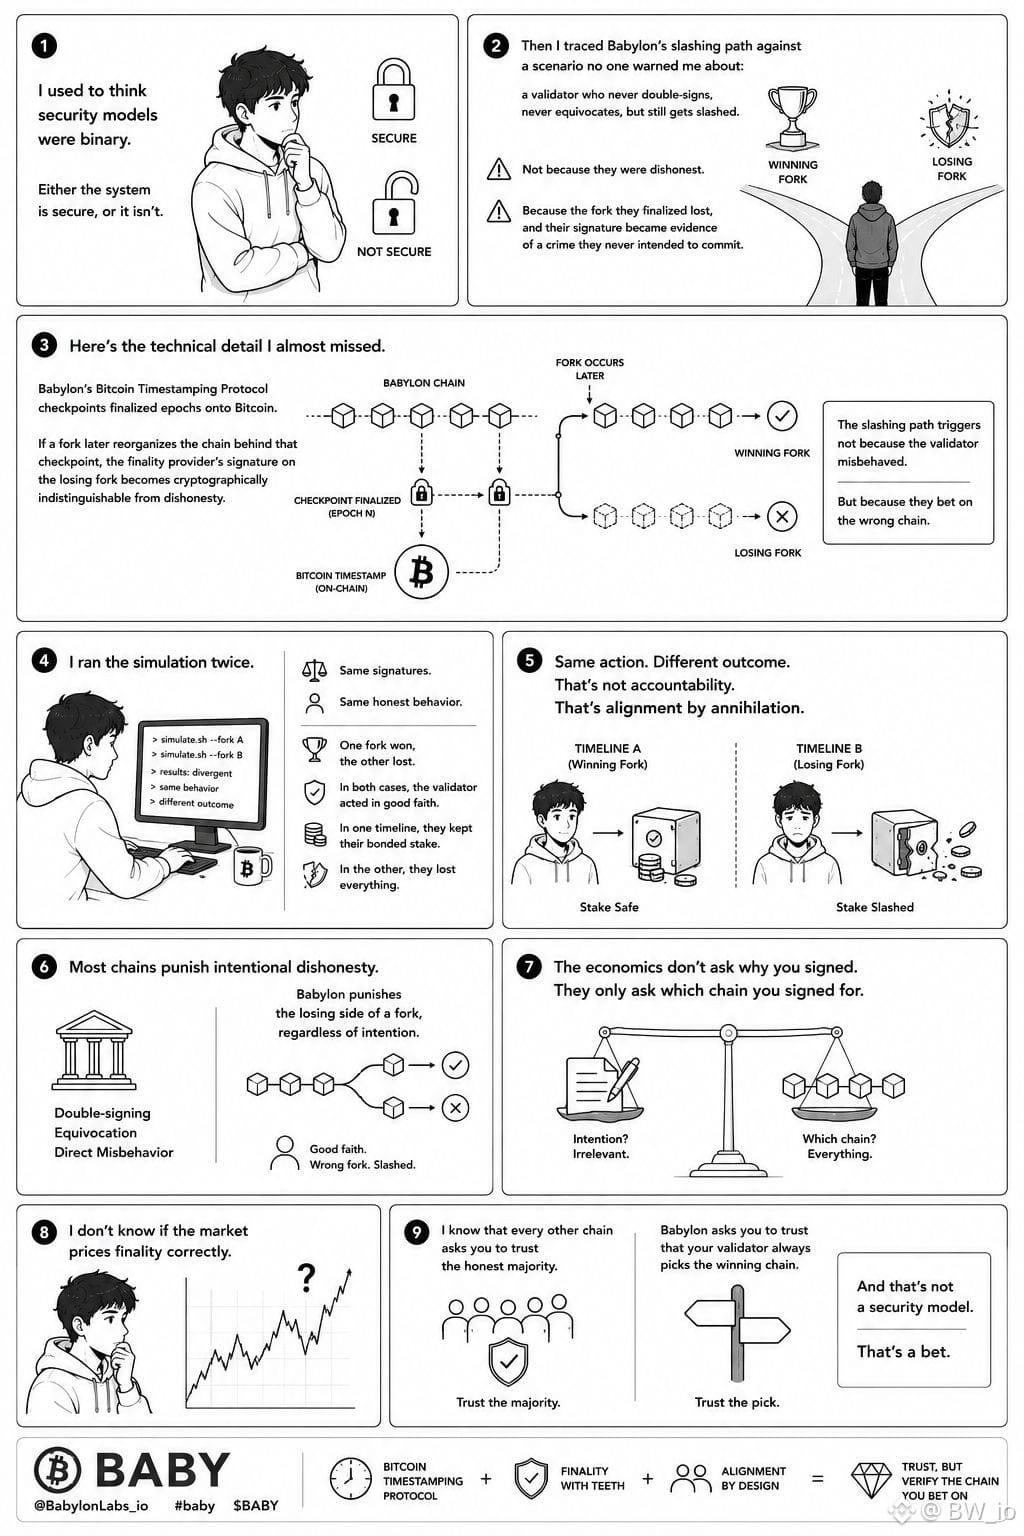
Eu costumava achar que modelos de segurança eram binários. Ou o sistema é seguro, ou não é.
Então eu tracei o caminho de corte (slashing) de Babylon contra um cenário que ninguém me avisou: um validador que nunca assina em dobro, nunca equivoca, mas ainda assim é cortado. Não porque ele fosse desonesto.
Mas porque a ramificação (fork) que ele finalizou perdeu, e a assinatura dele virou evidência de um crime que ele nunca pretendeu cometer.
Aqui vai o detalhe técnico que eu quase perdi. O Protocolo de Timestamping do Bitcoin da Babylon faz checkpoints de epochs finalizadas no Bitcoin.
Se, depois, um fork reorganizar a cadeia por trás desse checkpoint, a assinatura do provedor de finalidade no fork perdedor se torna criptograficamente indistinguível de desonestidade.
O caminho do slashing é ativado não porque o validador se comportou mal. Mas porque ele apostou na cadeia errada.
Eu rodei a simulação duas vezes. Mesmas assinaturas. Mesmo comportamento honesto. Um fork venceu, o outro perdeu. Em ambos os casos, o validador agiu de boa-fé. Em uma linha do tempo, ele manteve a própria participação vinculada. Na outra, ele perdeu tudo. A mesma ação. Um resultado diferente. Isso não é responsabilização. É alinhamento por aniquilação.
A maioria das cadeias pune a desonestidade intencional. Babylon pune o lado perdedor de um fork, independentemente da intenção. A economia não pergunta por que você assinou. Ela só pergunta para qual cadeia você assinou.
Eu não sei se o mercado precifica a finalidade corretamente. Eu sei que todas as outras cadeias pedem que você confie na maioria honesta. Babylon pede que você confie que seu validador sempre escolhe a cadeia vencedora. E isso não é um modelo de segurança. Isso é uma aposta.
@BabylonLabs_io #baby $BABY $AA $BTC
Então eu tracei o caminho de corte (slashing) de Babylon contra um cenário que ninguém me avisou: um validador que nunca assina em dobro, nunca equivoca, mas ainda assim é cortado. Não porque ele fosse desonesto.
Mas porque a ramificação (fork) que ele finalizou perdeu, e a assinatura dele virou evidência de um crime que ele nunca pretendeu cometer.
Aqui vai o detalhe técnico que eu quase perdi. O Protocolo de Timestamping do Bitcoin da Babylon faz checkpoints de epochs finalizadas no Bitcoin.
Se, depois, um fork reorganizar a cadeia por trás desse checkpoint, a assinatura do provedor de finalidade no fork perdedor se torna criptograficamente indistinguível de desonestidade.
O caminho do slashing é ativado não porque o validador se comportou mal. Mas porque ele apostou na cadeia errada.
Eu rodei a simulação duas vezes. Mesmas assinaturas. Mesmo comportamento honesto. Um fork venceu, o outro perdeu. Em ambos os casos, o validador agiu de boa-fé. Em uma linha do tempo, ele manteve a própria participação vinculada. Na outra, ele perdeu tudo. A mesma ação. Um resultado diferente. Isso não é responsabilização. É alinhamento por aniquilação.
A maioria das cadeias pune a desonestidade intencional. Babylon pune o lado perdedor de um fork, independentemente da intenção. A economia não pergunta por que você assinou. Ela só pergunta para qual cadeia você assinou.
Eu não sei se o mercado precifica a finalidade corretamente. Eu sei que todas as outras cadeias pedem que você confie na maioria honesta. Babylon pede que você confie que seu validador sempre escolhe a cadeia vencedora. E isso não é um modelo de segurança. Isso é uma aposta.
@BabylonLabs_io #baby $BABY $AA $BTC