@BabylonLabs_io
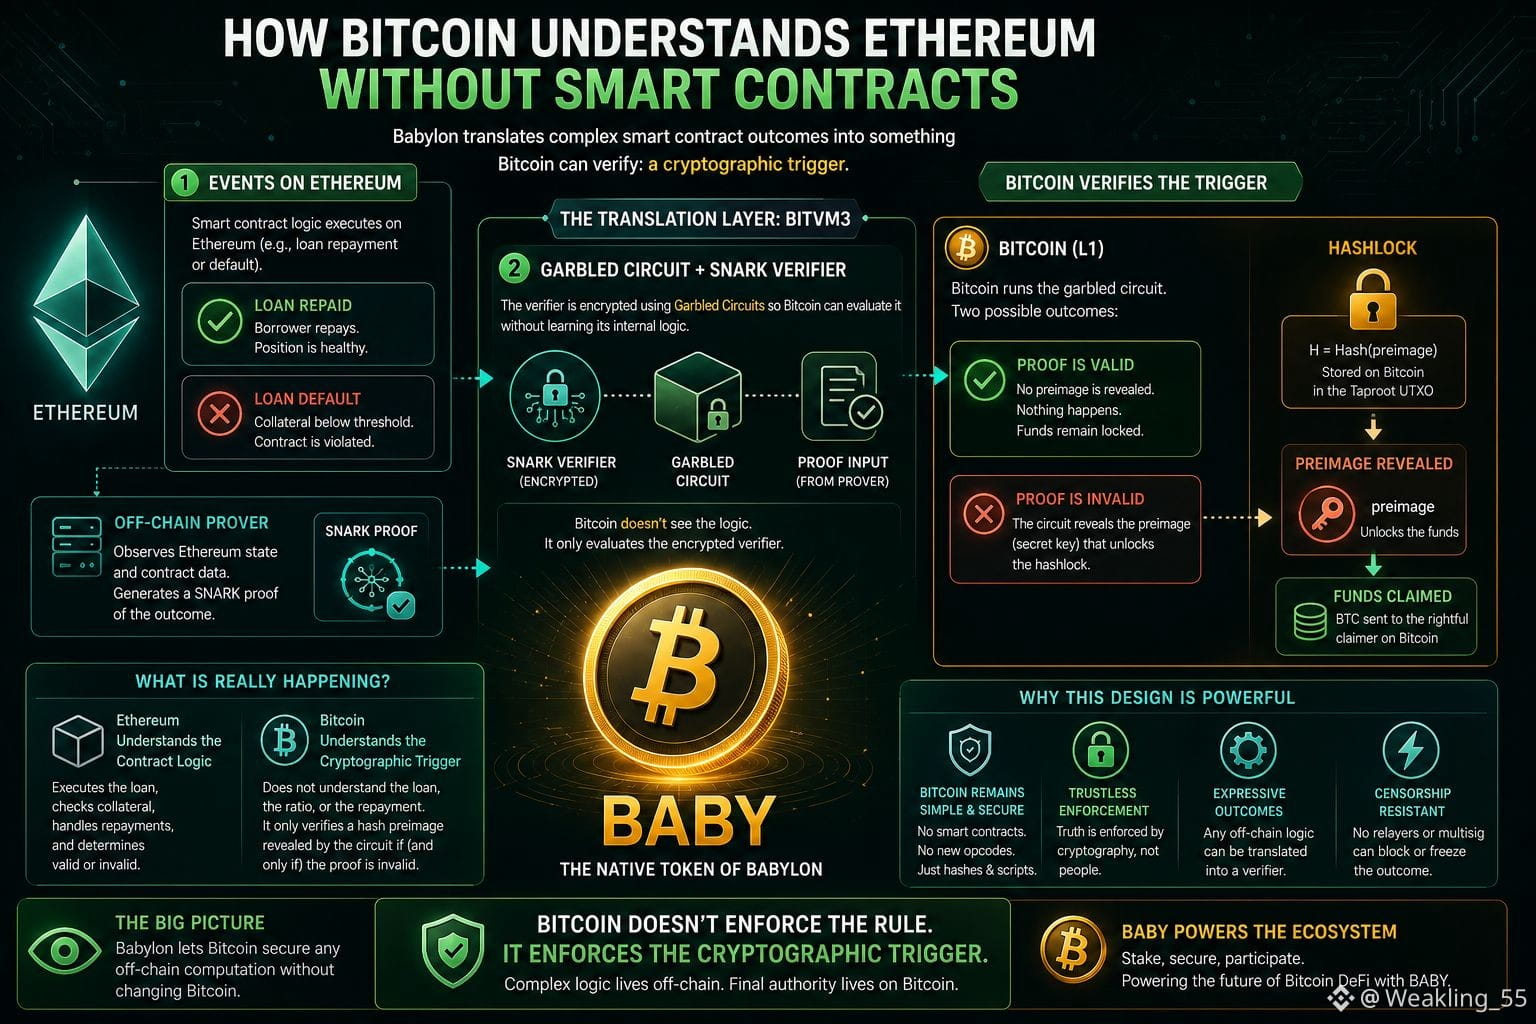
Enquanto lia o design de Babylon, fiquei voltando à mesma pergunta: como é que algo que acontece no Ethereum, como um calote de empréstimo ou um pagamento/repagamento, é de fato entendido pelo Bitcoin, que não tem nenhum conceito de smart contracts? A resposta parece depender de traduzir um evento em algo que o Bitcoin já sabe como verificar — e isso acabou sendo mais inteligente do que eu esperava.
O que parece interessante é o uso de circuitos embaralhados (garbled circuits) envolvendo um verificador de SNARK. Em vez de pedir ao Bitcoin para checar uma lógica complexa diretamente, o que ele simplesmente não consegue fazer, o sistema criptografa um verificador para que ele possa ser avaliado sem expor seus internos. Se uma prova enviada for válida, nada acontece. Se for inválida — no sentido de que alguém tentou trapacear — o circuito revela uma pré-imagem que desbloqueia um hashlock do Bitcoin. O Bitcoin nunca julga de fato o resultado do smart contract em si; ele só verifica se uma pré-imagem de hash específica foi revelada.
Essa distinção fica me incomodando um pouco. O Bitcoin não está entendendo o empréstimo, a razão de colateral ou a prova de repagamento; ele está apenas reagindo a um gatilho criptográfico construído antes, para representar esses resultados. Isso conta como o Bitcoin impondo a regra, ou é mais correto dizer que uma lógica externa é traduzida silenciosamente para uma linguagem que o Bitcoin acontece de “falar”? Não tenho certeza se a linha real fica exatamente onde.
Visto de fora, parece um contorno genuinamente elegante para uma cadeia que nunca foi desenhada para esse tipo de expressividade, embora a resiliência provavelmente dependa inteiramente de quão cuidadosamente cada verificador embaralhado é construído para cada novo caso de uso. Por enquanto tudo parece equilibrado, mas a resposta real talvez só apareça mais tarde de qualquer forma; o tempo dirá🚀
$ON
$COTI
$BABY
#baby