E é por isso que eu parei de tratar “segurança lastreada em Bitcoin” como uma categoria útil por si só.
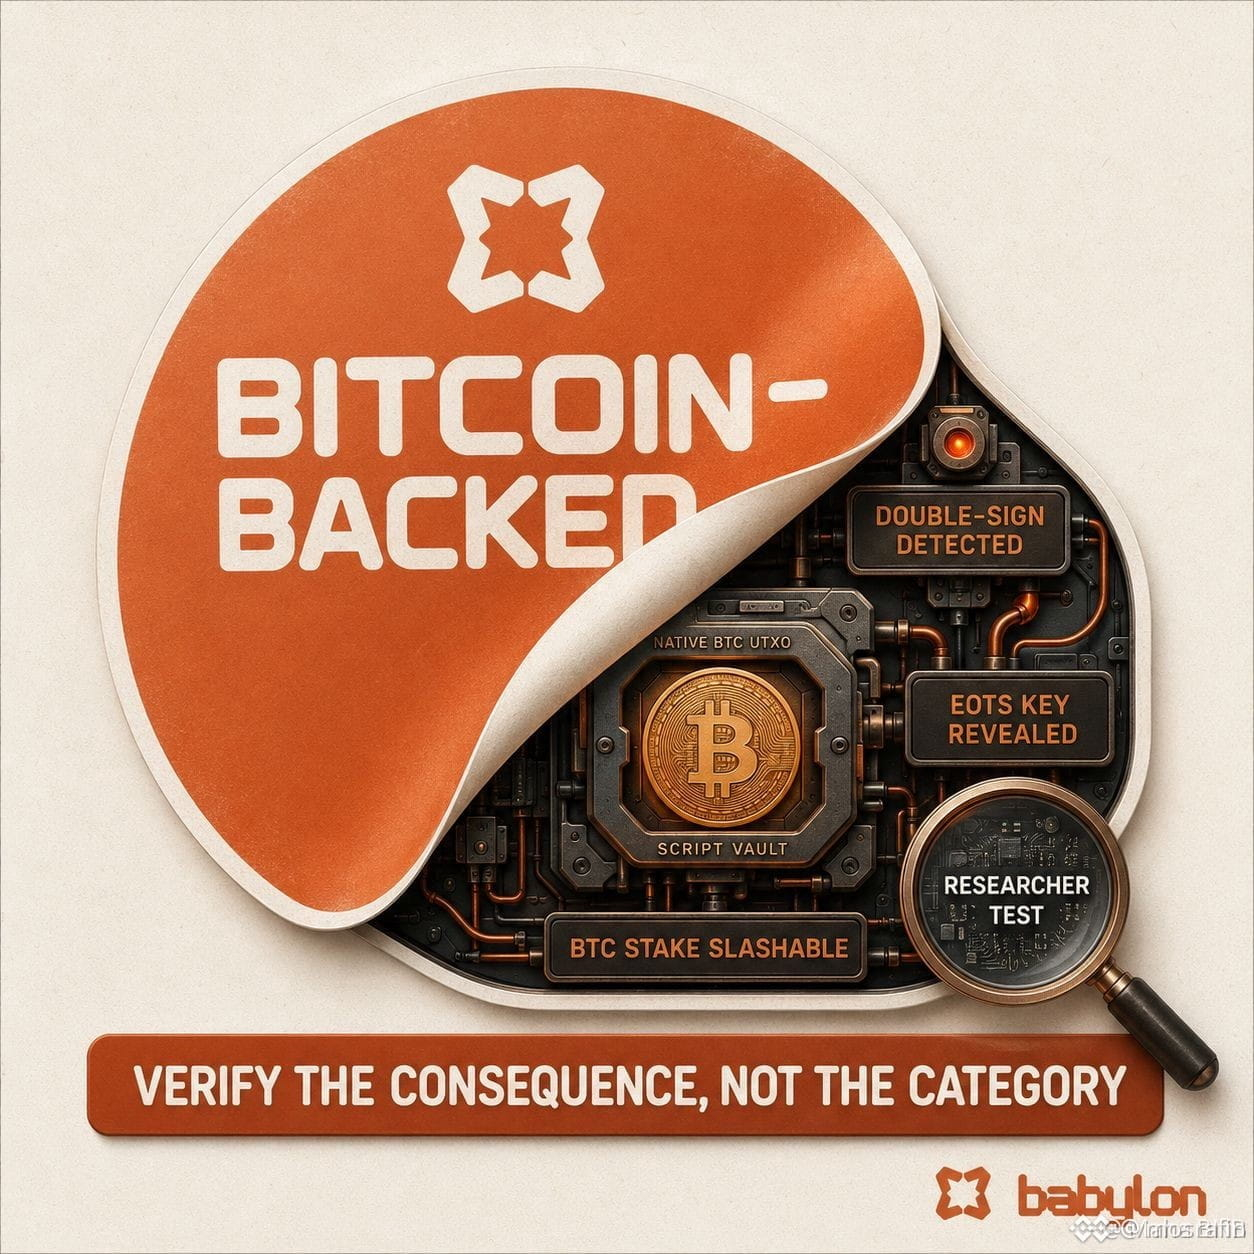
Quando olhei de perto para o Babylon, o diferencial não era que o BTC aparece em algum lugar da arquitetura. Era que uma única falha específica — um Finality Provider assinando dois blocos diferentes na mesma altura — abre um caminho criptográfico do mau comportamento para a participação em Bitcoin nativa por trás dele.
O design EOTS do Babylon faz com que o provedor faça um compromisso com a aleatoriedade pública para cada futura altura de bloco. A assinatura dupla força essa aleatoriedade a ser reutilizada, o que expõe a chave privada do EOTS do provedor, remove o poder de votação dele e torna as transações de slashing sobre sua participação delegada assináveis.
Para um pesquisador, isso cria um ponto de comparação mais rigoroso do que simplesmente perguntar se um protocolo “usa Bitcoin” ou se afirma herdar sua segurança. Eu quero saber qual ação exata torna o colateral passível de slashing e se a punição consegue alcançar o Bitcoin UTXO original.
Esse teste restringe o campo rapidamente. Uma referência ao Bitcoin pode ser adicionada a um diagrama de arquitetura, mas um caminho completo da falha até a penalidade precisa sobreviver à criptografia, ao gerenciamento de chaves, à delegação e à execução.
O posicionamento do Babylon faz mais sentido nesse nível mais restrito. Não BTC usado como rótulo de segurança, mas BTC comprometido como colateral com uma consequência definida quando um signatário quebra a finalização.
@BabylonLabs_io $BABY
#baby
$BTC
Quando olhei de perto para o Babylon, o diferencial não era que o BTC aparece em algum lugar da arquitetura. Era que uma única falha específica — um Finality Provider assinando dois blocos diferentes na mesma altura — abre um caminho criptográfico do mau comportamento para a participação em Bitcoin nativa por trás dele.
O design EOTS do Babylon faz com que o provedor faça um compromisso com a aleatoriedade pública para cada futura altura de bloco. A assinatura dupla força essa aleatoriedade a ser reutilizada, o que expõe a chave privada do EOTS do provedor, remove o poder de votação dele e torna as transações de slashing sobre sua participação delegada assináveis.
Para um pesquisador, isso cria um ponto de comparação mais rigoroso do que simplesmente perguntar se um protocolo “usa Bitcoin” ou se afirma herdar sua segurança. Eu quero saber qual ação exata torna o colateral passível de slashing e se a punição consegue alcançar o Bitcoin UTXO original.
Esse teste restringe o campo rapidamente. Uma referência ao Bitcoin pode ser adicionada a um diagrama de arquitetura, mas um caminho completo da falha até a penalidade precisa sobreviver à criptografia, ao gerenciamento de chaves, à delegação e à execução.
O posicionamento do Babylon faz mais sentido nesse nível mais restrito. Não BTC usado como rótulo de segurança, mas BTC comprometido como colateral com uma consequência definida quando um signatário quebra a finalização.
@BabylonLabs_io $BABY
#baby
$BTC