🚨 Um único descuido e a carteira ficou vazia: como o WiFi de um hotel acabou roubando milhares em cripto
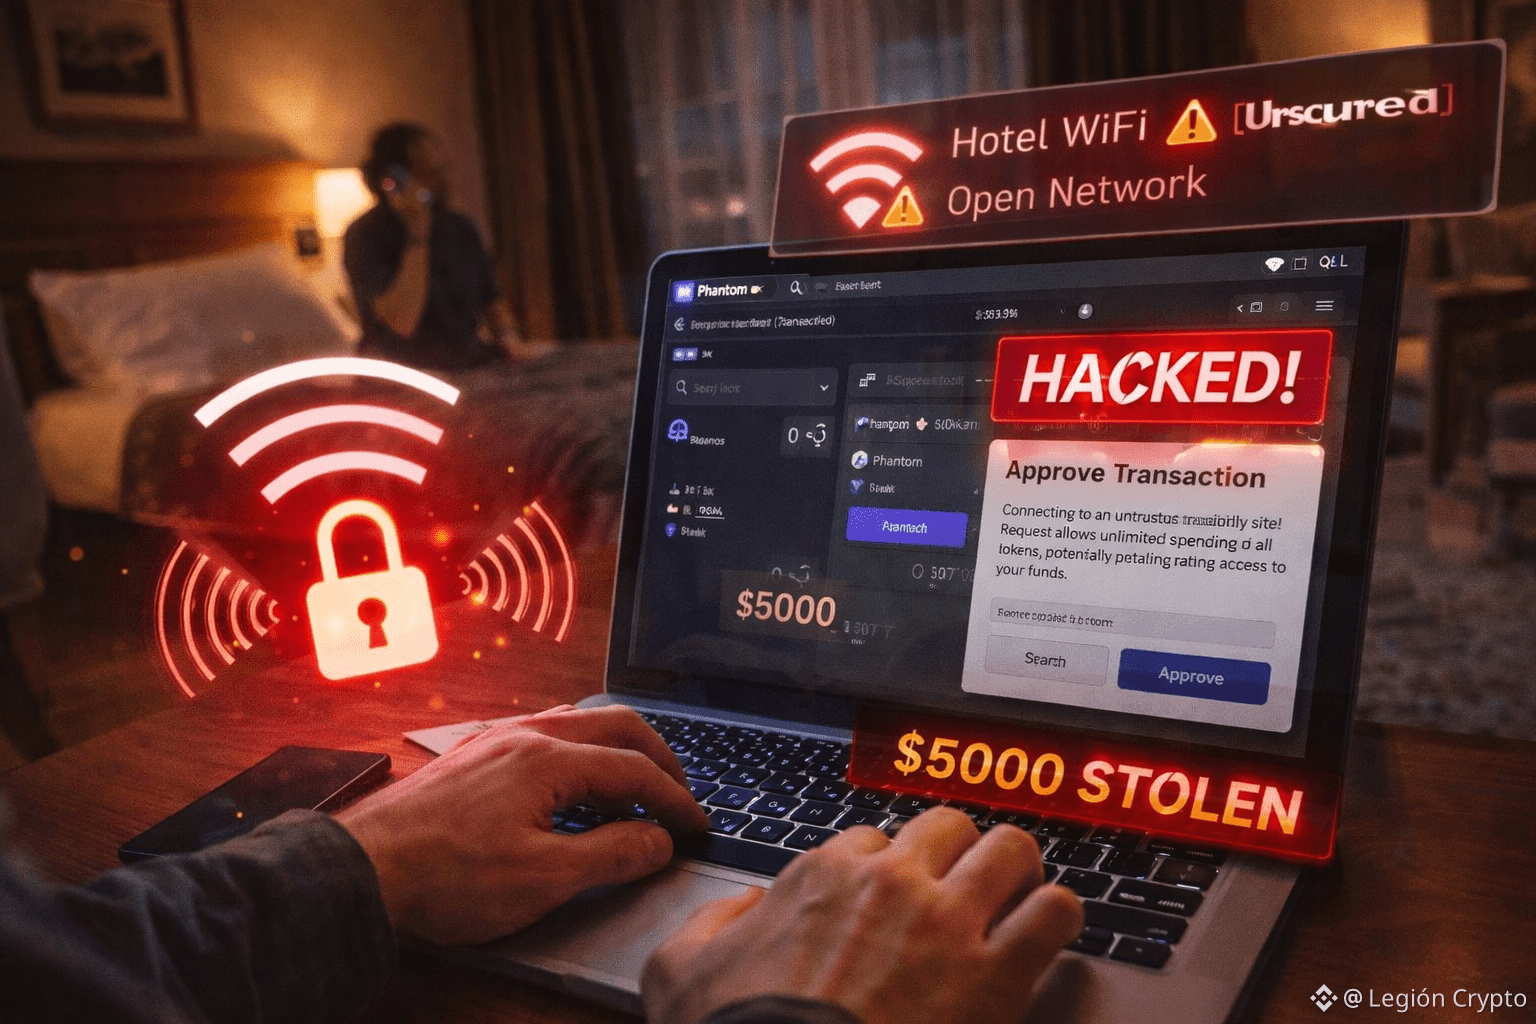
Um usuário de criptomoedas perdeu cerca de 5.000 dólares americanos após conectar sua carteira quente a uma rede WiFi aberta de um hotel, em um ataque que não envolveu phishing direto, mas sim uma combinação de exposição na rede, observação física e abuso de aprovações. De acordo com a análise da empresa de segurança Hacken, os atacantes exploraram vulnerabilidades na rede local para injetar código malicioso e obter permissões sobre a carteira por meio de uma assinatura aparentemente legítima. O esvaziamento dos fundos ocorreu dias depois, uma vez que a vítima deixou o hotel. O caso reforça uma advertência crucial no ecossistema cripto: uma única aprovação mal verificada, em um ambiente não confiável, pode ser suficiente para perder tudo, e a segurança deve ser tanto digital quanto física.
Um usuário de criptomoedas perdeu cerca de 5.000 dólares americanos após conectar sua carteira quente a uma rede WiFi aberta de um hotel, em um ataque que não envolveu phishing direto, mas sim uma combinação de exposição na rede, observação física e abuso de aprovações. De acordo com a análise da empresa de segurança Hacken, os atacantes exploraram vulnerabilidades na rede local para injetar código malicioso e obter permissões sobre a carteira por meio de uma assinatura aparentemente legítima. O esvaziamento dos fundos ocorreu dias depois, uma vez que a vítima deixou o hotel. O caso reforça uma advertência crucial no ecossistema cripto: uma única aprovação mal verificada, em um ambiente não confiável, pode ser suficiente para perder tudo, e a segurança deve ser tanto digital quanto física.