Eu fiquei pensando sobre onde exatamente acontece a maior decisão de design nos Trustless Bitcoin Vaults.
A resposta parece ser no momento em que um cofre de BTC é criado.
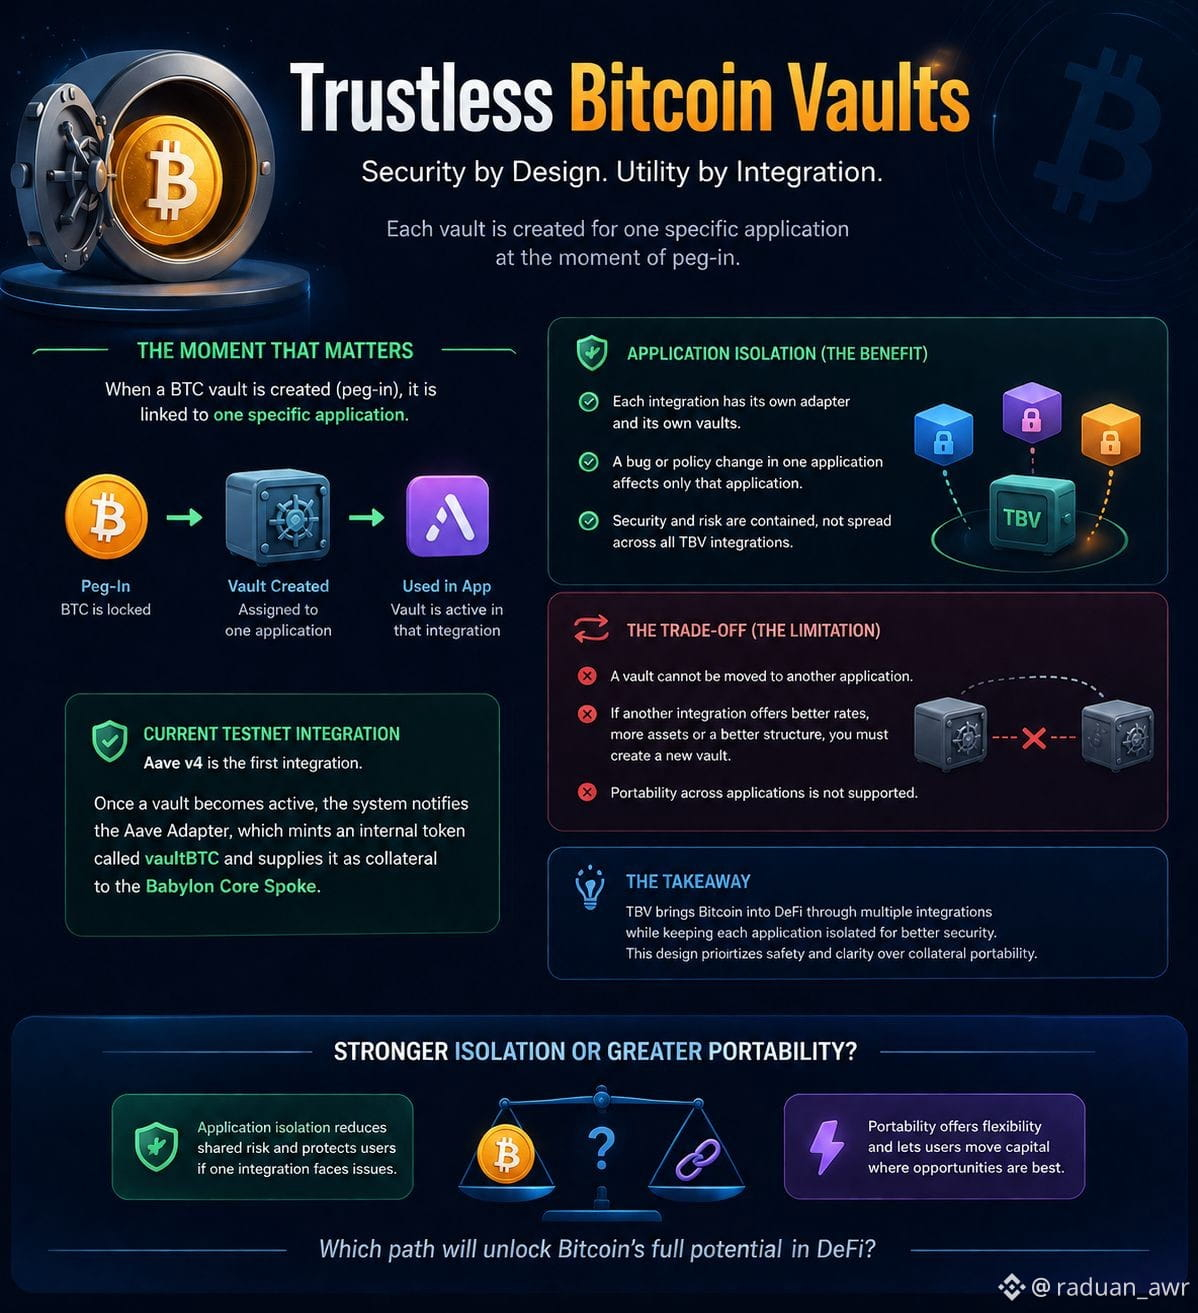
Em vez de construir um único cofre que possa se mover livremente entre todas as integrações, o TBV vincula cada cofre a uma aplicação específica desde o início. Na atual testnet pública, esse primeiro destino é o Aave v4. Uma vez ativado, o cofre é reconhecido por meio de um adaptador dedicado e usado dentro do fluxo de empréstimos dessa integração.
O que se destaca é o modelo de segurança.
Cada aplicação opera com sua própria estrutura de cofre e contratos de suporte. Isso significa que, se uma integração encontrar um problema técnico ou alterar suas regras, o impacto é esperado que permaneça contido em vez de afetar todas as aplicações alimentadas pelo TBV.
O comprometimento óbvio é a flexibilidade.
Um cofre não é projetado para pular de um protocolo para outro mais tarde. Se, eventualmente, uma integração diferente oferecer melhores oportunidades, os usuários criariam um novo cofre em vez de transferir o existente.
Para mim, isso parece uma escolha deliberada: reduzir o risco compartilhado primeiro e, depois, expandir a utilidade do Bitcoin por meio de integrações separadas, em vez de usar colateral compartilhado.
Você acha que uma maior isolação das aplicações é o caminho certo, ou o futuro do Bitcoin DeFi deveria focar mais em tornar o colateral portátil entre protocolos? #baby $BABY @BabylonLabs_io