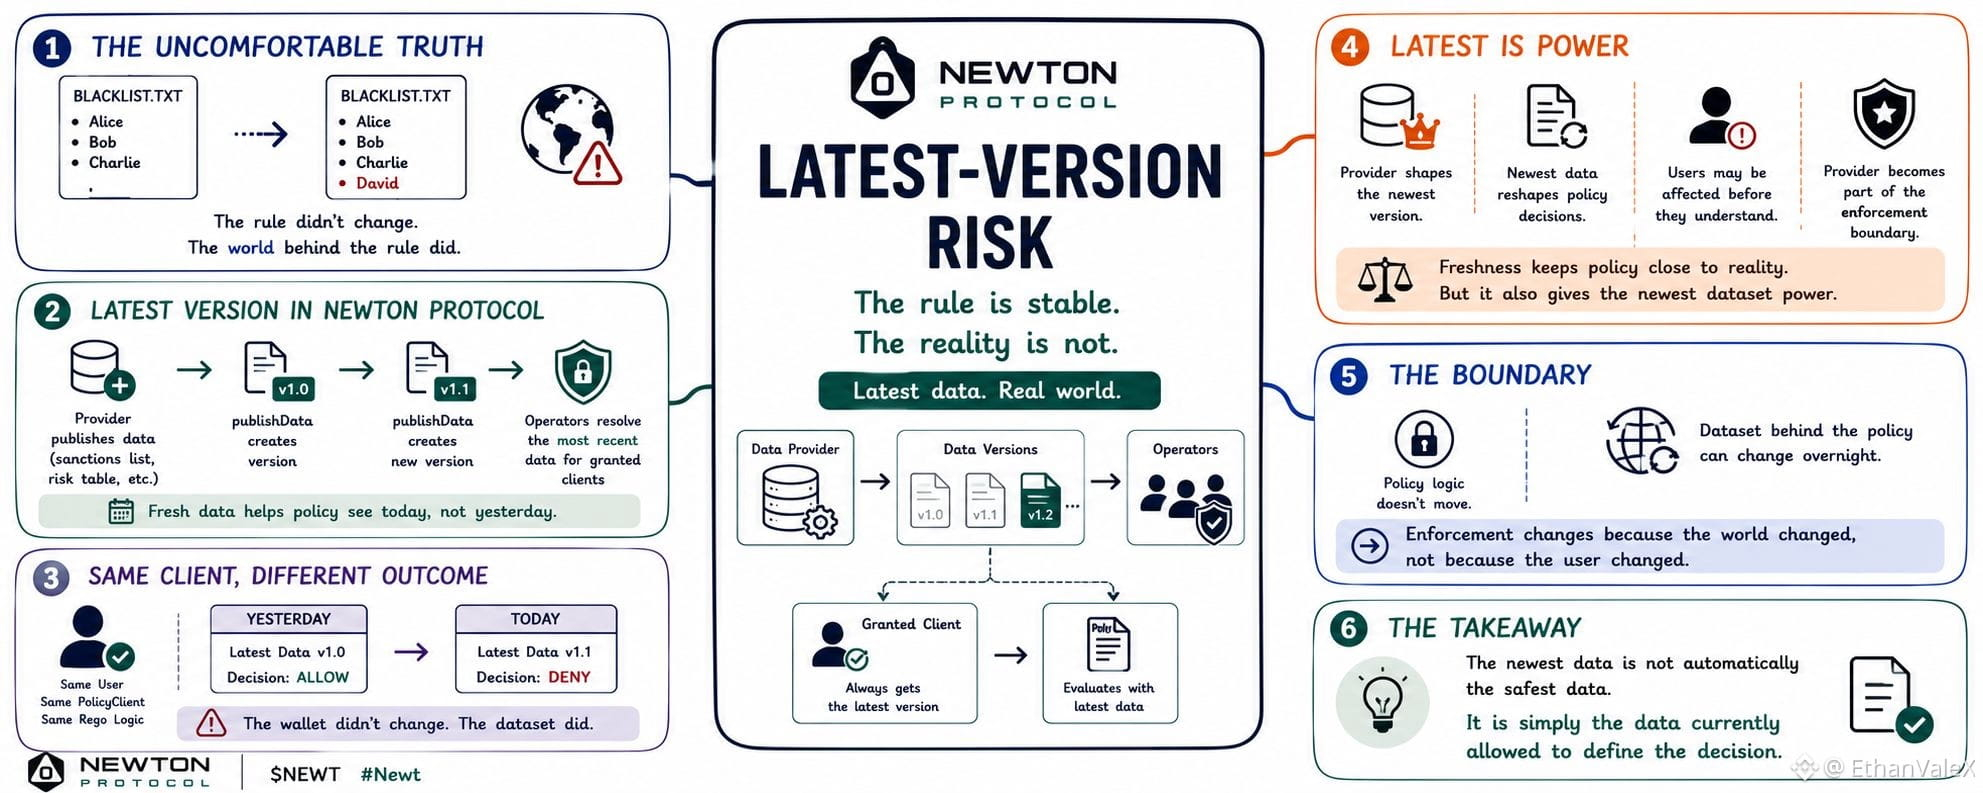
Eu estava olhando um antigo arquivo de lista negra outro dia quando surgiu um pensamento desconfortável: a regra pode permanecer exatamente a mesma, mas o mundo por trás dessa regra pode mudar da noite para o dia.
Um nome que não estava na lista ontem pode estar hoje. A lógica da política não se move, mas a realidade da qual ela lê já mudou.
Foi isso que fez um pequeno detalhe nas Privacy Flows do Newton Protocol se destacar para mim:
versão mais recente.
No início, o versionamento parecia apenas um gerenciamento de dados normal. Um provedor publica uma lista de sanções, uma lista negra, uma tabela de risco ou um conjunto de dados de conformidade; toda vez que publishData é chamado, uma nova versão é criada, e os operadores resolvem os dados confidenciais mais recentes quando um cliente concedido precisa deles.
Isso parece razoável.
Os dados de conformidade não devem ficar congelados no tempo. Se uma lista negra mudar, a política deve ver a atualização; e se uma tabela de risco mudar, o fluxo de autorização deve reagir à nova realidade em vez de aplicar a visão de ontem do mundo.
Mas quanto mais eu pensava nisso, mais “mais recente” parecia menos sinônimo de atualidade e mais sinônimo de poder.
Em @NewtonProtocol , os clientes concedidos não se prendem a uma versão explícita única. Eles leem os dados mais recentes, o que significa que o mesmo PolicyClient, a mesma lógica Rego e o mesmo usuário podem produzir uma decisão diferente amanhã porque o conjunto de dados confidencial por baixo da política mudou hoje.
Um usuário pode ser negado não porque a carteira dele mudou, mas porque o conjunto de dados por trás da política mudou.
Essa é a fronteira.
O provedor não está apenas fornecendo dados. O provedor se torna parte da fronteira de aplicação porque a versão mais nova dele ajuda a definir o que a política vê.
O acesso à versão mais recente mantém a política próxima do mundo real, mas também dá ao conjunto de dados mais novo o poder de remodelar a aplicação antes que os usuários entendam completamente o que mudou.
Talvez os dados mais novos não sejam automaticamente os mais seguros.
Talvez sejam apenas os dados que, no momento, estão permitidos para definir a decisão.
$LAB $NEWT #Newt