

Passei parte da tarde configurando 2FA em uma conta que eu vinha adiando proteger há meses, uma dessas tarefas que só acontecem depois que você lê sobre alguém ter sido drenado. Chato, mas satisfatório quando termina — aquele pequeno alívio de fechar uma porta que você sabia que estava aberta.
Essa mentalidade toda ainda estava ativa quando eu abri depois o material do Newton Protocol, e "estrutura de segurança mais inteligente" me atingiu de um jeito diferente do que talvez atingisse em um dia normal, porque eu tinha acabado de passar uma hora pensando de forma concreta sobre o que realmente torna a segurança eficaz versus o que apenas parece tranquilizador.
Foi isso que ficou em destaque. "Estrutura" implica algo abrangente, uma organização que cobre uma variedade de situações de forma consistente. Mas, ao analisar, o que encontrei se comportava mais como um conjunto de verificações individuais: cada uma inteligente quando isolada, sinalizando padrões específicos de risco conhecidos, sem muita lógica de ligação entre elas para formar algo que você realmente chamaria de uma estrutura. Uma estrutura sugere que as partes se relacionam; que ao detectar um tipo de risco, isso informa como o sistema trata um risco relacionado em outro lugar. O que eu vi parecia mais uma checklist de regras individuais inteligentes lado a lado, e não um raciocínio unificado do sistema atravessando tudo.
Achei que isso era só semântica no começo, estrutura versus checklist; importa mesmo o que você chama se as verificações individuais funcionam? Mas, na verdade, quando a gente para e pensa, isso importa exatamente pelo motivo que minha tarde de 2FA me lembrou. As verdadeiras brechas de segurança geralmente aparecem nas conexões entre as coisas, não dentro de nenhuma verificação isolada. O risco das minhas contas comprometidas não era realmente sobre uma configuração fraca específica, e sim sobre como as fraquezas se acumulam entre diferentes serviços que eu usava do mesmo jeito. Uma estrutura, quando bem construída, consideraria esse tipo de acumulação. Já um conjunto de verificações independentes, por mais inteligente que cada uma seja individualmente, não necessariamente captura o que acontece entre elas.
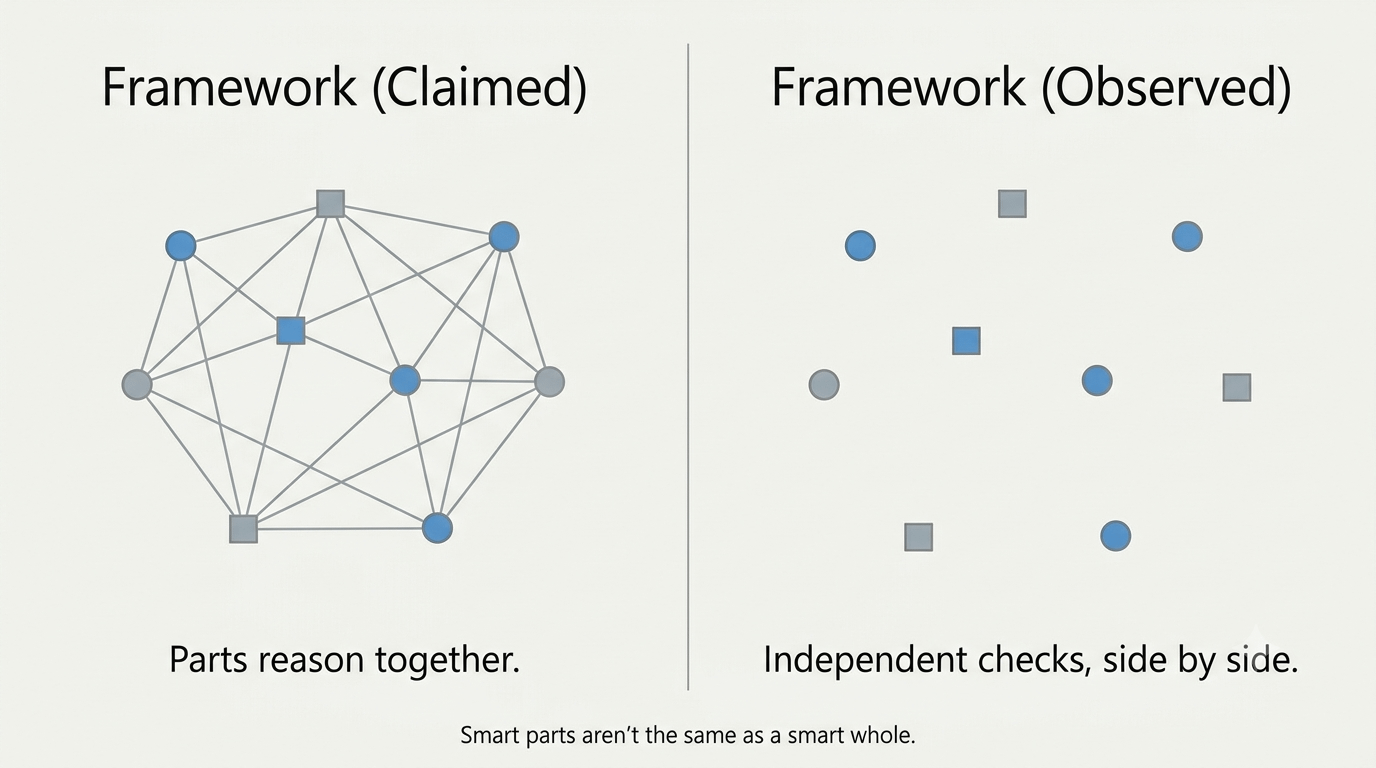
Mas aqui está a parte que me incomoda. Se a arquitetura real for mais parecida com verificações inteligentes isoladas do que com uma estrutura unificada, então tudo aquilo que fica entre essas verificações, o risco que vai se acumulando, o caso-limite que não se encaixa perfeitamente em nenhuma regra específica, permanece descoberto, não importa o quão boa seja qualquer verificação individual. Chamar isso de uma estrutura sugere que essa lacuna não existe, quando, estruturalmente, provavelmente existe. Não estou totalmente convencido de que regras inteligentes independentes somam proteção no nível de uma estrutura apenas porque cada regra funciona bem por conta própria. Para mim, parecem afirmações diferentes, e só uma delas foi realmente demonstrada durante a tarefa.
Fico indo e voltando sobre se eu estou exigindo demais em termos arquiteturais. A maior parte das ferramentas de segurança neste espaço funciona dessa forma: regras e módulos, em vez de uma integração profunda. Talvez esperar uma estrutura de raciocínio verdadeira tão cedo seja irrealista. Ainda assim, a palavra "estrutura" especificamente implica integração, e o que eu realmente vi foi mais próximo de uma coleção bem feita de partes.
O que isso importa para quem se aplica é provavelmente qualquer pessoa cujo risco real venha de combinações de coisas menores em vez de um único sinal vermelho óbvio; e, com base na minha auditoria recente, isso é muito mais comum do que uma vulnerabilidade única e gritante.
Enfim, finalmente consegui configurar esse 2FA do jeito certo, um pequeno ganho do dia. Provavelmente vou ficar de olho para ver se as verificações individuais aqui começam a se comunicar entre si ao longo do tempo, ou se isso continua sendo uma pilha forte de partes, em vez de uma estrutura de verdade.