

 vamos tentar entender qual é a história real, euS
Nos últimos anos, enquanto lia relatórios de ofensa-defesa de segurança, fui desenvolvendo aos poucos um hábito: eu não compro muito a ideia de que “o hardware é absolutamente seguro”. Vi muitos sistemas que alegam ser inquebráveis acabarem falhando—muitas vezes, a causa raiz não é que os atacantes sejam excepcionalmente brilhantes, mas que o modelo de confiança parte, desde o início, do pressuposto de que “o hardware não vai te trair”. Enquanto essa suposição falhar nem que seja uma vez, toda a arquitetura de segurança desaba junto.
para parar@NewtonProtocol a narrativa central — o que me faz parar é precisamente essa camada. A equipe do projeto vem defendendo o conceito de “TEE + ZK dupla garantia”: um ambiente de execução confiável garante a segurança do ambiente de execução, enquanto provas de conhecimento zero garantem que o processo de computação é verificável. Parece estanque, mas dois “bombs” acadêmicos lançados em 2025 diretamente abriram uma rachadura nessa lógica.
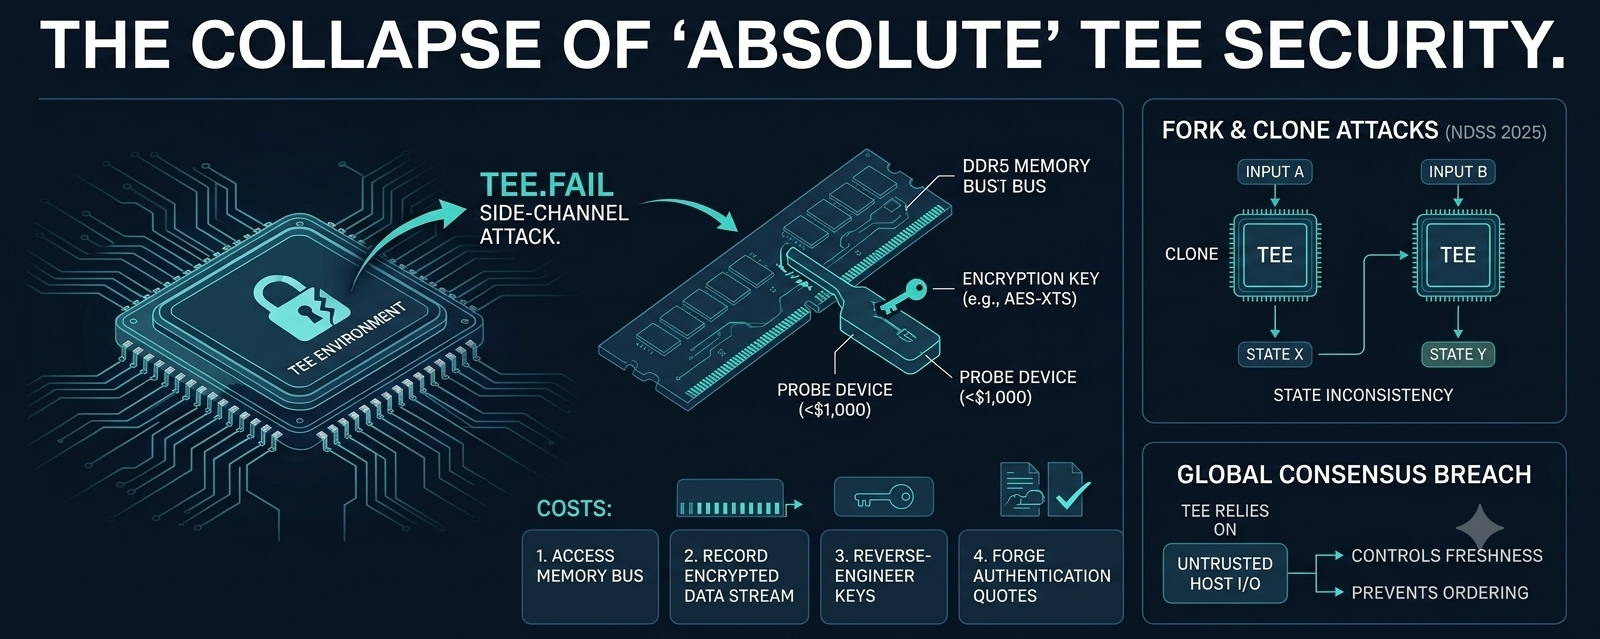
O primeiro se chama TEE.Fail. Uma equipe de pesquisa da Georgia Tech e da Purdue University divulgou publicamente um ataque de canal lateral que custa menos de US$ 1.000 — você não leu errado, um dispositivo de hardware de classe “mil yuans” — capaz de extrair chaves de criptografia e forjar autenticação confiável em ambientes TEE comuns como Intel SGX, TDX e AMD SEV-SNP. O princípio do ataque não é complicado: quando TEEs modernos migram do CPU do cliente para hardware de servidor DDR5, eles usam criptografia determinística de memória AES-XTS para buscar desempenho, sacrificando a integridade da memória e a proteção contra replay. O atacante só precisa inserir uma sonda no barramento de memória DDR5, registrar o fluxo de dados criptografado e fazer engenharia reversa da chave de assinatura. Depois de obter a chave, forjar quotes de autenticação do SGX/TDX, se passar por um TEE legítimo e roubar dados confidenciais de transações — tudo isso é viável.
Ainda mais letal: o TEE.Fail não é um ataque contra produtos mais antigos. As defesas mais recentes — Intel TDX, AMD SEV-SNP com Ciphertext Hiding — também foram quebradas, e a computação confidencial em GPU da NVIDIA não escapou. A equipe de pesquisa reportou as vulnerabilidades a três fabricantes de chips entre abril e agosto de 2025, e os três reconheceram as falhas.
O segundo bombardeio vem do principal evento NDSS 2025. Os pesquisadores analisaram sistematicamente 29 propostas de blockchain baseadas em TEE e apontaram que nós de TEE enfrentam sérios ataques de fork — incluindo rollback de estado e clonagem de nós. Os atacantes podem clonar a mesma instância de TEE e fornecer entradas diferentes, levando a estados inconsistentes. Cadeias públicas conhecidas como Ten, Phala e Secret Network já foram verificadas de forma independente por apresentarem vulnerabilidades. Blockchains dependem de uma ordenação global para impedir rollbacks e clones, mas a I/O do TEE é controlada por um host não confiável e não tem garantias de freshness — estas duas camadas de segurança simplesmente não conseguem se conectar adequadamente.
O grande equívoco aqui é que a ideia de “TEE + ZK dupla garantia de seguro” de Newton não se sustenta de fato. ZK só verifica se a lógica da computação está correta — se, dado o input A, após executar algum código, o sistema produz a saída B, e se esse processo foi adulterado. Mas ele não consegue dizer se o ambiente de hardware do TEE em si já foi comprometido. Depois que hackers obtêm a chave da prova via TEE.Fail, eles podem executar resultados no ambiente adulterado e ainda gerar provas ZK que passam na verificação on-chain. O TEE é responsável por “confiança do ambiente”, e o ZK por “correção da computação”, mas ZK não consegue verificar se o TEE ainda está “confiável”. Você acha que é dupla garantia, mas na verdade são dois cadeados presos à mesma corrente — uma vez que o elo do TEE se rompe, não importa se o elo do ZK está firme.
O que é ainda mais alarmante é o problema de centralização dos nós. @NewtonProtocol s nós de TEE atualmente são operados apenas pelos servidores da fundação, sem participação de terceiros; a descentralização ainda é apenas no papel. Um sistema de confiança em hardware já foi academicamente comprovado como quebrável a baixo custo, mas os nós também são altamente concentrados — é como ter o tutorial de como “escolher” a fechadura de um cofre publicado, enquanto o guarda também é todo da mesma organização.
Eu também não vou descartar Newton em um único golpe. O TEE.Fail requer acesso físico e privilégios de root, então o limite para implantação em grande escala no mundo real não é baixo; os ataques de clonagem propostos pela NDSS também têm mitigação em nível de software. Mas o problema é que Newton promove “automação verificável” e “segurança criptograficamente garantida”, enquanto o modelo subjacente de confiança em hardware do TEE já foi comprovado como tendo vulnerabilidades sistêmicas
O que realmente precisa ser verificado não é se os conceitos do PPT são bonitos, mas se essa arquitetura consegue resistir a vulnerabilidades conhecidas quando dinheiro de verdade está em jogo. Nesta fase, entregar ativos centrais a protocolos que dependem de confiança em hardware no TEE traz muito mais risco do que a maioria das pessoas imagina
O valor de $NEWT , no fim das contas, depende da confiança real do mercado nesse modelo de segurança. Mas com o TEE.Fail e os ataques de clonagem expostos hoje, provavelmente é necessário recalcular o quanto essa confiança vale.
