À medida que os cofres DeFi continuam a gerenciar quantias cada vez maiores de capital, a segurança não pode mais depender apenas de curadores confiáveis ou de permissões estáticas de contratos inteligentes. Toda ação sensível do cofre deve ser verificada em relação a riscos dinâmicos, conformidade e políticas operacionais antes da execução. O Newton VaultKit introduz exatamente essa capacidade ao adicionar uma camada descentralizada de aplicação de políticas aos fluxos de trabalho existentes de cofres.
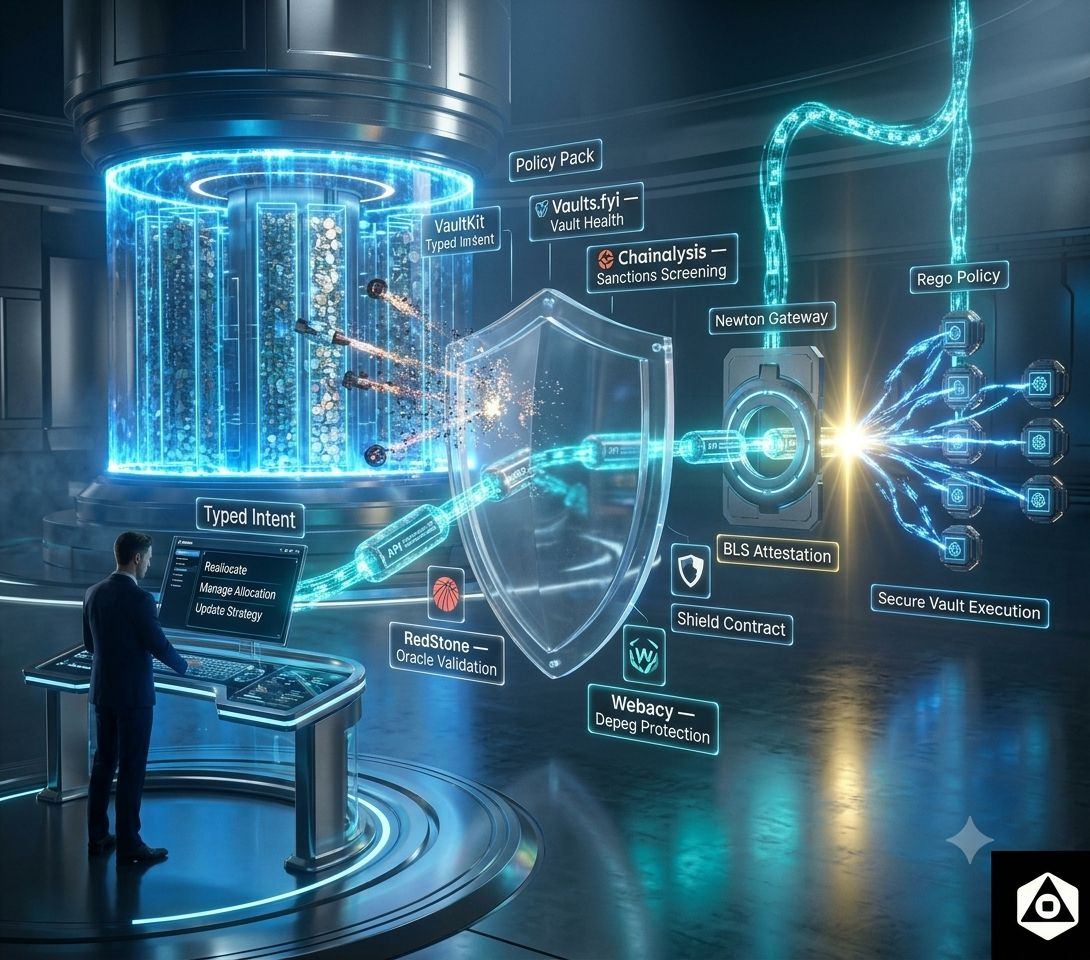
Diferentemente das integrações tradicionais, que exigem que os desenvolvedores redesenhem sua infraestrutura, o VaultKit funciona em conjunto com os SDKs de cofre que eles já usam. As aplicações continuam preparando ações do cofre do modo usual, mas, em vez de enviá-las diretamente ao cofre, a execução é direcionada por um contrato Shield que exige uma atestação Newton válida antes que qualquer ação possa prosseguir.
Para começar com o VaultKit, basta instalar o SDK central, as bibliotecas de policy pack e quaisquer SDKs de fornecedor específicos de protocolo, como Morpho. Em seguida, os desenvolvedores criam clientes Viem públicos e de carteira, que permitem que o VaultKit leia o estado da blockchain e envie transações com segurança.
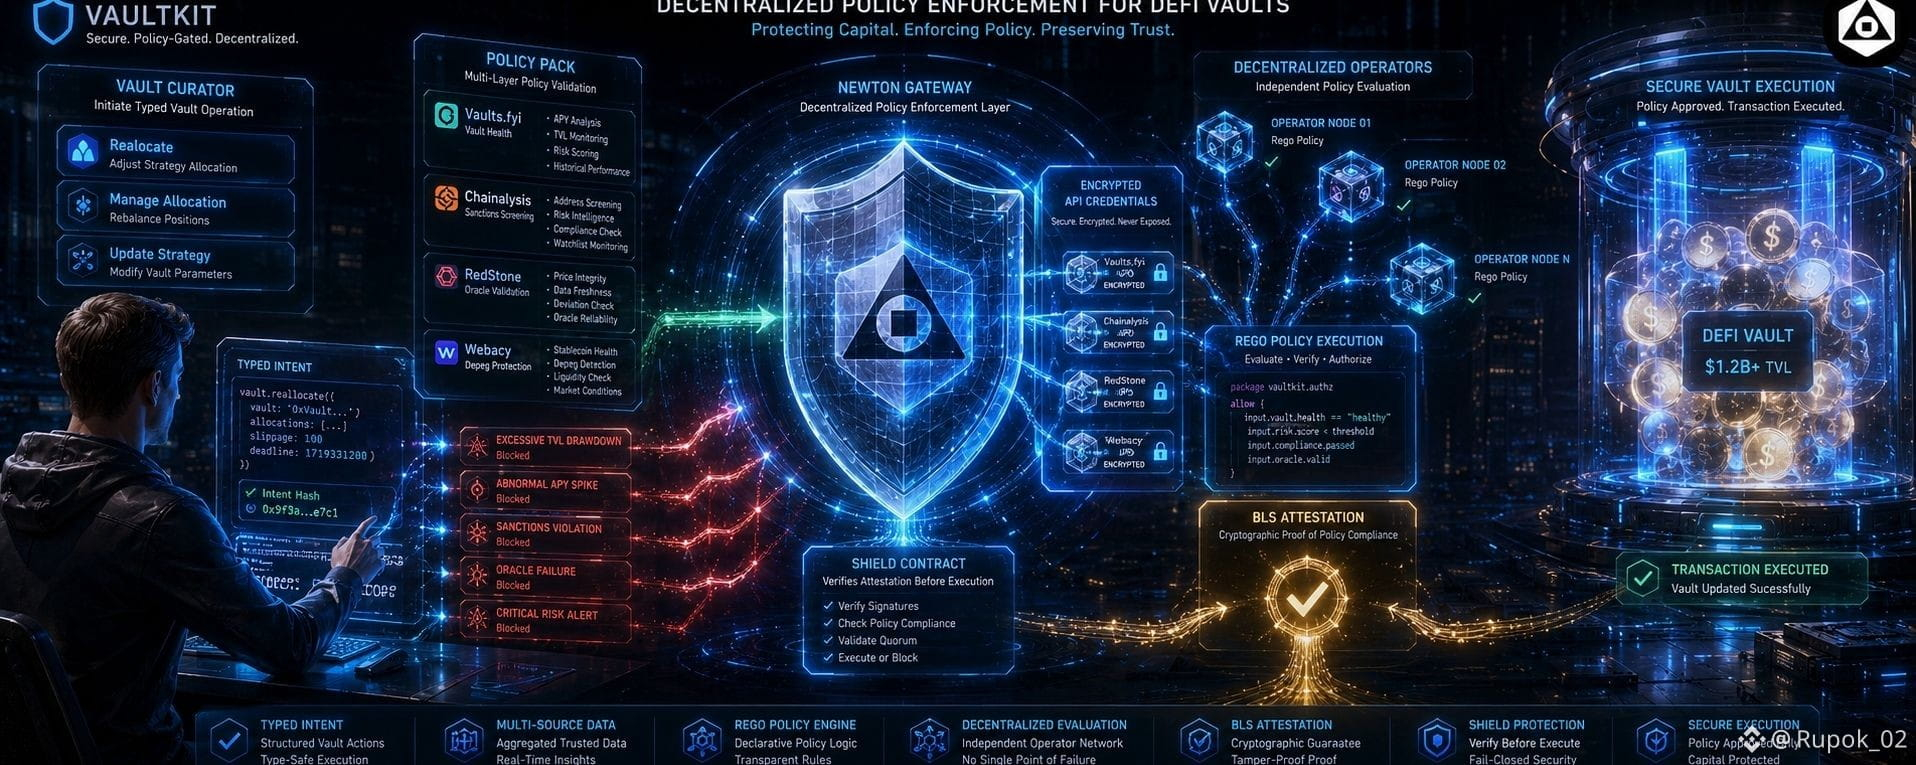
O próximo passo é construir um Policy Pack. Os policy packs definem as regras que os operadores Newton avaliarão durante a autorização. Um cofre pode combinar vários módulos, incluindo Vaults.fyi para monitoramento de saúde do cofre, Chainalysis para triagem de sanções, RedStone para validação de oráculos e Webacy para proteção contra desancoragem. Essa arquitetura modular permite que os projetos componham políticas de segurança com base em suas próprias necessidades, em vez de depender de uma abordagem única para todos.
Depois de definir o policy pack, os desenvolvedores criam um Shield usando createShield(). O Shield atua como a camada de execução segura entre o curator e o cofre. Como a implantação do Shield é determinística, o VaultKit anexa automaticamente a um Shield compatível existente quando um já estiver disponível, ou então implanta um novo apenas quando necessário. Isso simplifica a implantação enquanto impede a duplicação de infraestrutura.
Assim que o Shield estiver pronto, os parâmetros de política podem ser configurados on-chain usando valores tipados, como pontuações mínimas de risco, limites de desvio de APY, limites de queda de TVL, detecção de mudanças de alocação e verificações críticas de alerta. Credenciais sensíveis de API, incluindo chaves da API do Vaults.fyi, são criptografadas antes de serem enviadas via o Newton Gateway. Os operadores podem acessar esses segredos com segurança durante a avaliação de política, sem nunca expô-los on-chain.
Antes que ações do cofre possam ser executadas, o Shield precisa receber as permissões necessárias. Delegados aprovados são autorizados explicitamente para enviar transações, enquanto funções de gerenciador específicas do protocolo—como permissões do alocador MetaMorpho—são atribuídas ao próprio Shield. Isso garante que cada ação privilegiada passe pelo processo de verificação de políticas do Newton.
Executar uma operação de cofre é intencionalmente simples. Por exemplo, integrações com Morpho usam a função shield.morpho.reallocate() tipada. Por trás dos bastidores, o VaultKit constrói a intenção da transação, deriva as entradas de política, solicita avaliação descentralizada aos operadores Newton, recebe uma atestação criptográfica e, por fim, envia a transação via o Shield. Se qualquer regra de política falhar, a execução é interrompida antes mesmo de a transação chegar ao cofre.
O VaultKit também oferece tratamento abrangente de erros. Os desenvolvedores podem distinguir entre negações de políticas, problemas temporários no gateway e estouros de tempo limite de atestação, permitindo que as aplicações façam novas tentativas com segurança quando apropriado, enquanto rejeitam imediatamente ações que violem políticas configuradas.
Essa arquitetura fortalece significativamente a segurança em DeFi. Em vez de depender apenas de curadores confiáveis, o VaultKit introduz o enforcement de políticas descentralizado, que avalia continuamente a saúde do cofre, requisitos de conformidade, integridade do oráculo e risco operacional antes que ações sensíveis ocorram. Cada transação aprovada carrega prova criptográfica de que satisfez as políticas configuradas, melhorando a transparência para depositantes, instituições e operadores de protocolo.
Ao combinar policy packs reutilizáveis, implantação determinística de Shield, gerenciamento de segredos criptografados e atestação descentralizada, o Newton VaultKit transforma a gestão de cofres em um processo verificável, programável e centrado em segurança—sem exigir que protocolos existentes de cofre sejam redesenhados.