

As aplicações cross-chain estão se tornando a base do Web3 moderno, permitindo que ativos, usuários e protocolos interajam entre múltiplas redes blockchain. No entanto, a interoperabilidade também introduz novos desafios de segurança. Diferentes cadeias mantêm conjuntos de validadores separados, mecanismos de consenso e suposições de confiança, o que dificulta verificar se uma ação cross-chain é genuinamente autorizada.
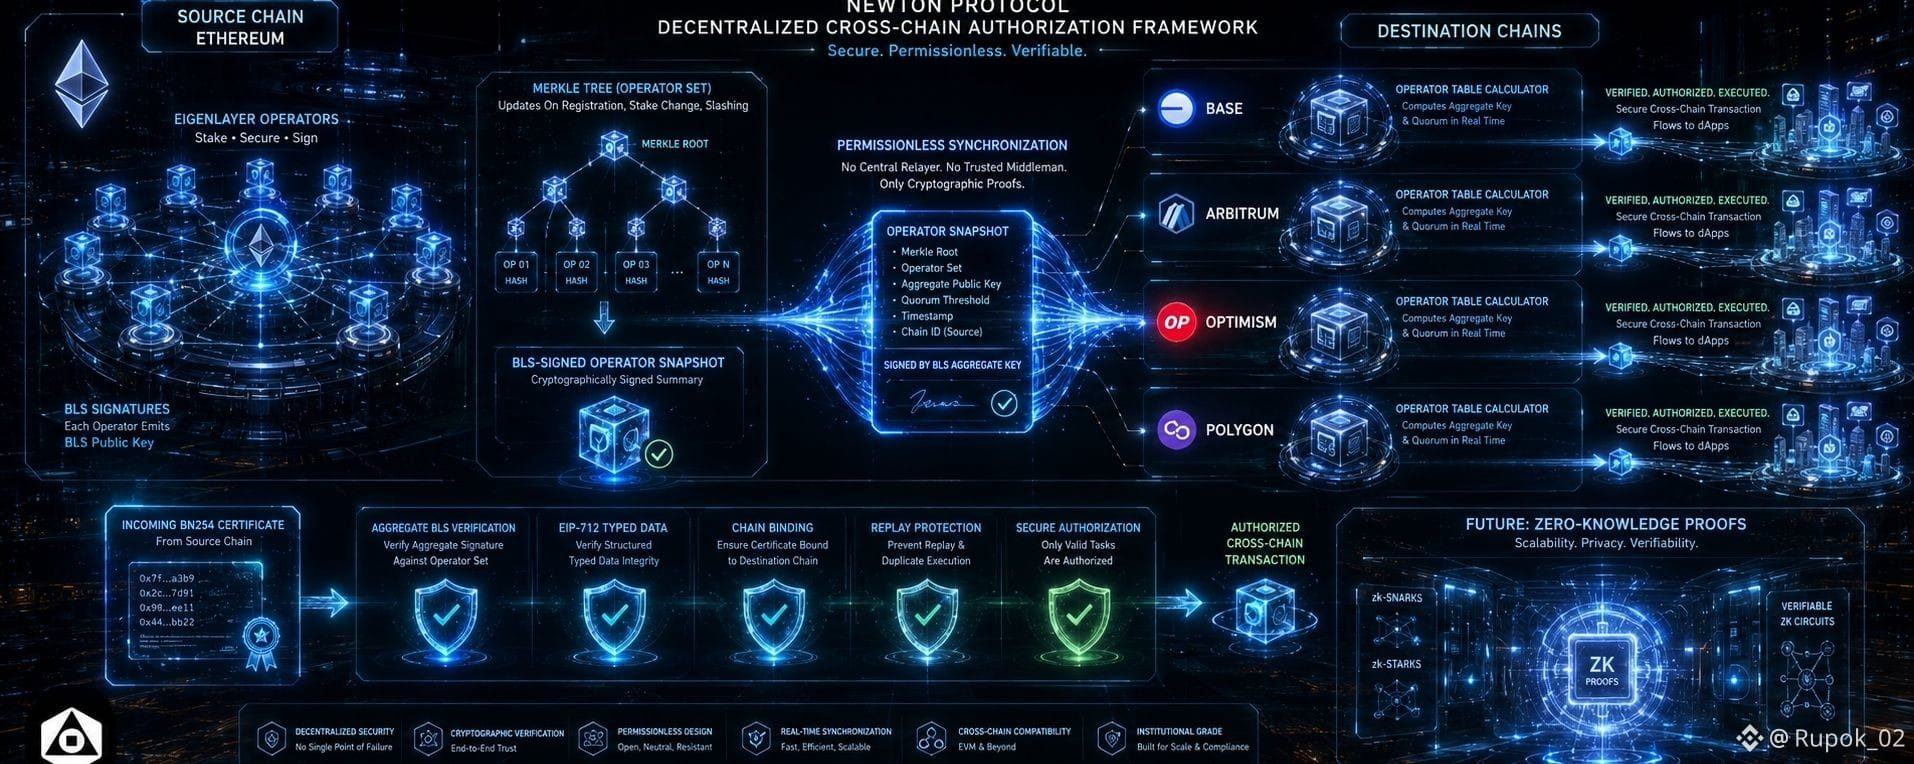
O Newton Protocol aborda esse desafio com uma estrutura descentralizada de autorização cross-chain que preserva a segurança enquanto habilita uma interoperabilidade sem interrupções. Em vez de depender de pontes centralizadas ou retransmissores confiáveis, a Newton utiliza um modelo verificável criptograficamente construído em torno de operadores do EigenLayer, assinaturas BLS e tabelas de operadores sincronizadas.
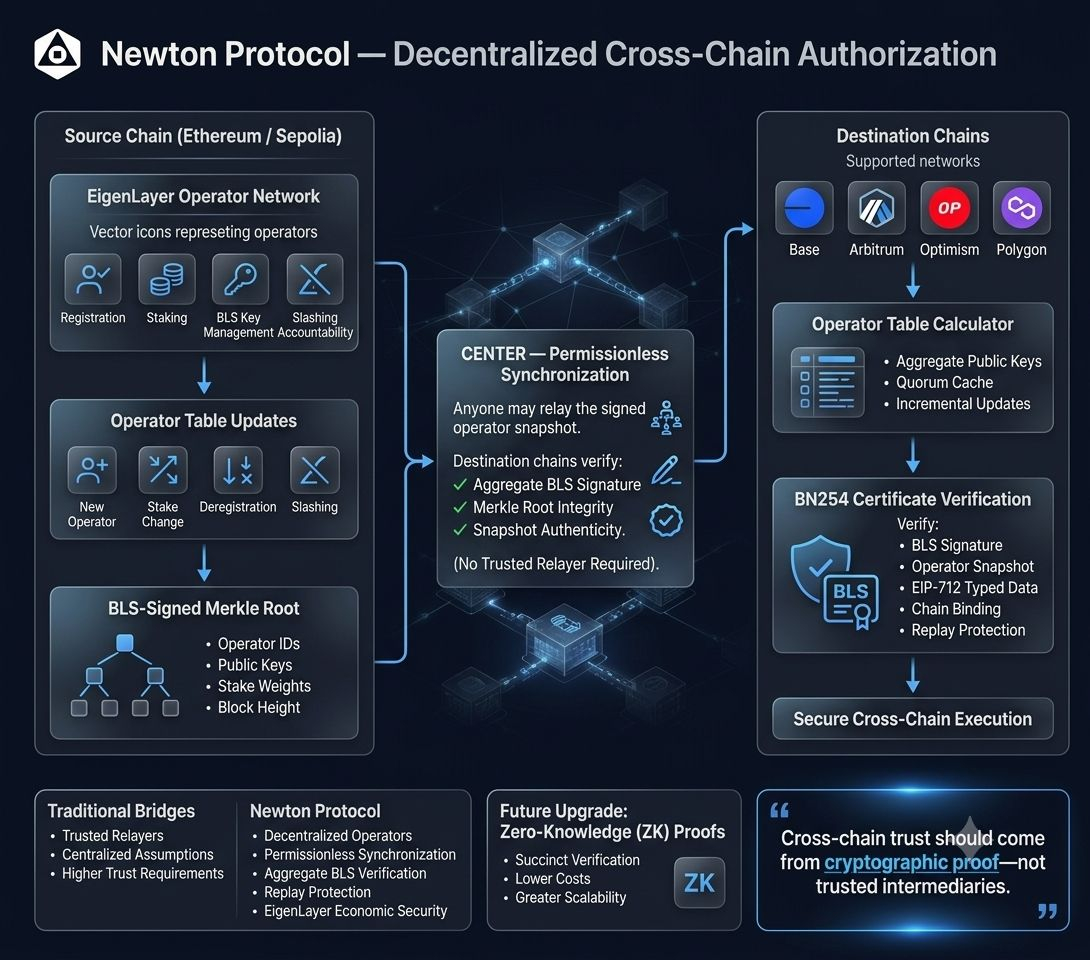
No cerne da arquitetura da Newton está o modelo de Cadeia de Origem e Cadeia de Destino. A cadeia de origem — como a Ethereum Mainnet ou Sepolia — atua como o lar da rede de operadores. Aqui, os operadores registram, fazem staking de ativos, publicam suas chaves públicas BLS e permanecem responsáveis por meio do mecanismo de slashing do EigenLayer. As cadeias de destino, incluindo redes como Base, Arbitrum, Optimism e Polygon, são onde as aplicações de fato executam transações e aplicam decisões de política.
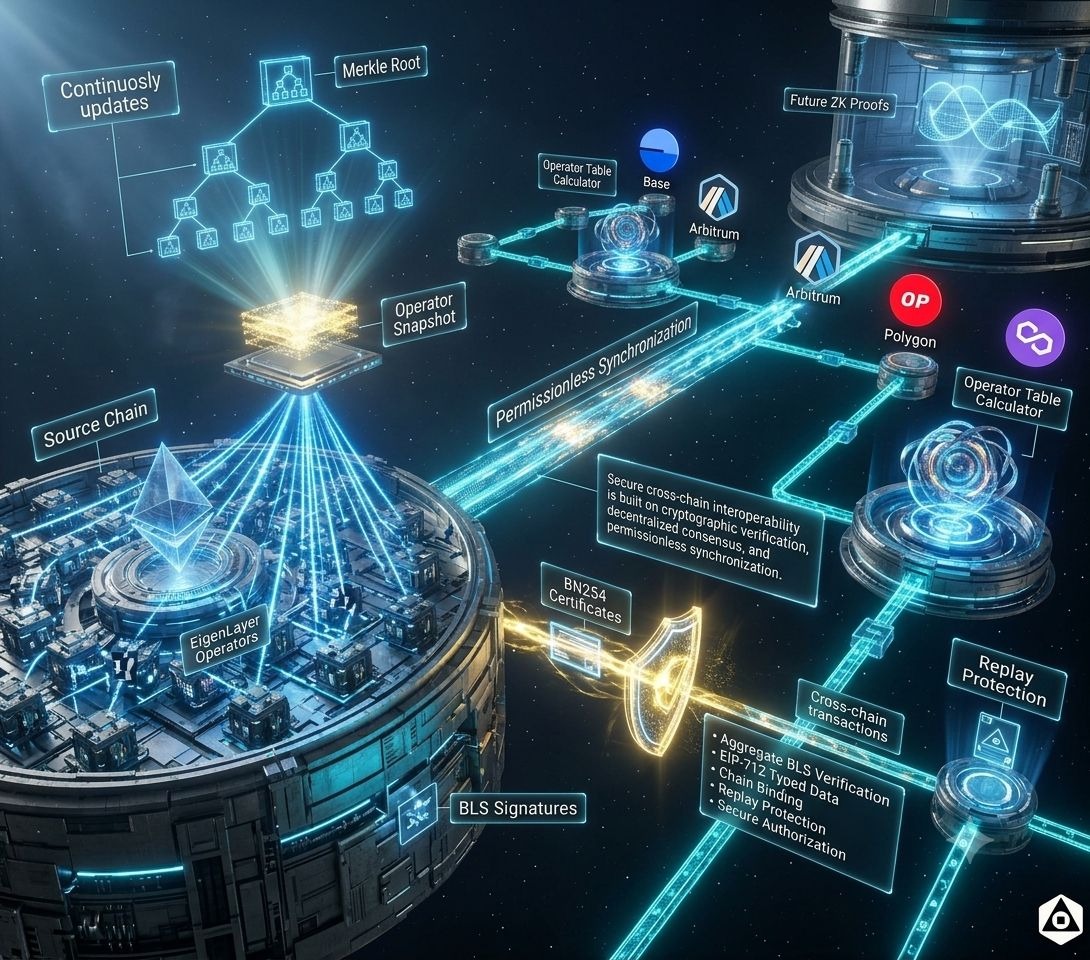
Em vez de exigir que cada cadeia de destino se comunique constantemente com Ethereum, a Newton sincroniza as informações de operadores por meio de um protocolo descentralizado de Sincronização de Tabela de Operadores.
Sempre que o conjunto de operadores muda devido a novos registros, atualizações de stake, desfiliações ou eventos de slashing, os operadores da Newton produzem coletivamente um root Merkle assinado por BLS, representando a tabela mais recente de operadores. Este instantâneo criptográfico inclui identidades dos operadores, chaves públicas e pesos de stake em uma altura de bloco específica.
Qualquer pessoa pode retransmitir permissionlessmente este snapshot assinado para as cadeias de destino. Como cada atualização carrega uma assinatura BLS agregada válida, as cadeias de destino podem verificar independentemente a autenticidade da tabela de operadores sem confiar no mensageiro. Isso cria um mecanismo de sincronização altamente descentralizado, evitando comunicação contínua com a cadeia de origem.
A Newton também separa a sincronização em dois fluxos de trabalho independentes.
O caminho lento atualiza a tabela de operadores apenas quando a associação de operadores muda. Como esses eventos ocorrem relativamente raramente, a sincronização continua eficiente.
O caminho rápido se concentra em verificar certificados de transações. Assim que a tabela mais recente de operadores estiver disponível localmente, as cadeias de destino precisam apenas executar uma verificação BLS leve sempre que uma avaliação de política for concluída. Isso reduz drasticamente os custos de verificação, mantendo garantias de segurança fortes.
Para tornar a verificação ainda mais eficiente, cada cadeia de destino mantém um Calculador de Tabela de Operadores. Em vez de buscar cada operador individualmente, o calculador calcula continuamente chaves públicas agregadas para cada quorum. Quando uma nova tabela de operadores chega, apenas as mudanças são processadas, permitindo que a verificação permaneça rápida mesmo com o crescimento da rede.
A verificação cross-chain em si segue um modelo de segurança consistente.
No Ethereum, a Newton pode referenciar diretamente o registro BLS do EigenLayer. Nas cadeias de destino, a Newton verifica, em vez disso, um certificado BN254, que empacota a assinatura BLS agregada junto com o snapshot de operadores usado durante a avaliação. Como o certificado está vinculado a uma cadeia específica, um número de bloco e um snapshot específico da tabela de operadores usando dados tipados do EIP-712, ataques de replay entre cadeias são efetivamente prevenidos.
A segurança continua enraizada nas garantias econômicas do EigenLayer.
Operadores que aprovam tabelas de operadores fraudulentas enfrentam as mesmas penalidades de slashing que operadores que enviam avaliações de política inválidas. Para corromper com sucesso o processo de sincronização, seria necessário comprometer um quorum de operadores em stake, tornando ataques economicamente caros e altamente impraticáveis.
A arquitetura também prioriza a liveness. Se condições temporárias de rede impedirem que operadores suficientes assinem uma nova tabela de operadores, as cadeias de destino continuam operando usando o último snapshot verificado. Somente depois que um limite de obsolescência configurável expirar é que novos certificados serão rejeitados até que uma tabela de operadores atualizada seja sincronizada. Esse equilíbrio mantém as aplicações operacionais enquanto impede a dependência de longo prazo de informações desatualizadas de validadores.
Olhe mais adiante: a arquitetura da Newton foi projetada para suportar verificação de Provas de Zero Conhecimento (ZK) para atualizações da tabela de operadores. Em vez de exigir um quorum de assinaturas, implementações futuras poderiam gerar provas criptográficas concisas demonstrando que o registro de operadores transitou corretamente de um estado para outro. Isso reduziria ainda mais as premissas de confiança, ao mesmo tempo em que melhora a escalabilidade em um ecossistema multi-chain em expansão.
Em última análise, o Protocolo Newton transforma a interoperabilidade cross-chain de um processo baseado em confiança para um processo verificável criptograficamente. Ao combinar sincronização descentralizada de operadores, assinaturas BLS agregadas, verificação eficiente de certificados e tecnologia de zero conhecimento pronta para o futuro, a Newton cria uma infraestrutura em que aplicações podem autorizar transações com confiança em múltiplas blockchains, sem abrir mão de descentralização ou segurança.