$NEWT
@NewtonProtocol
#Newt
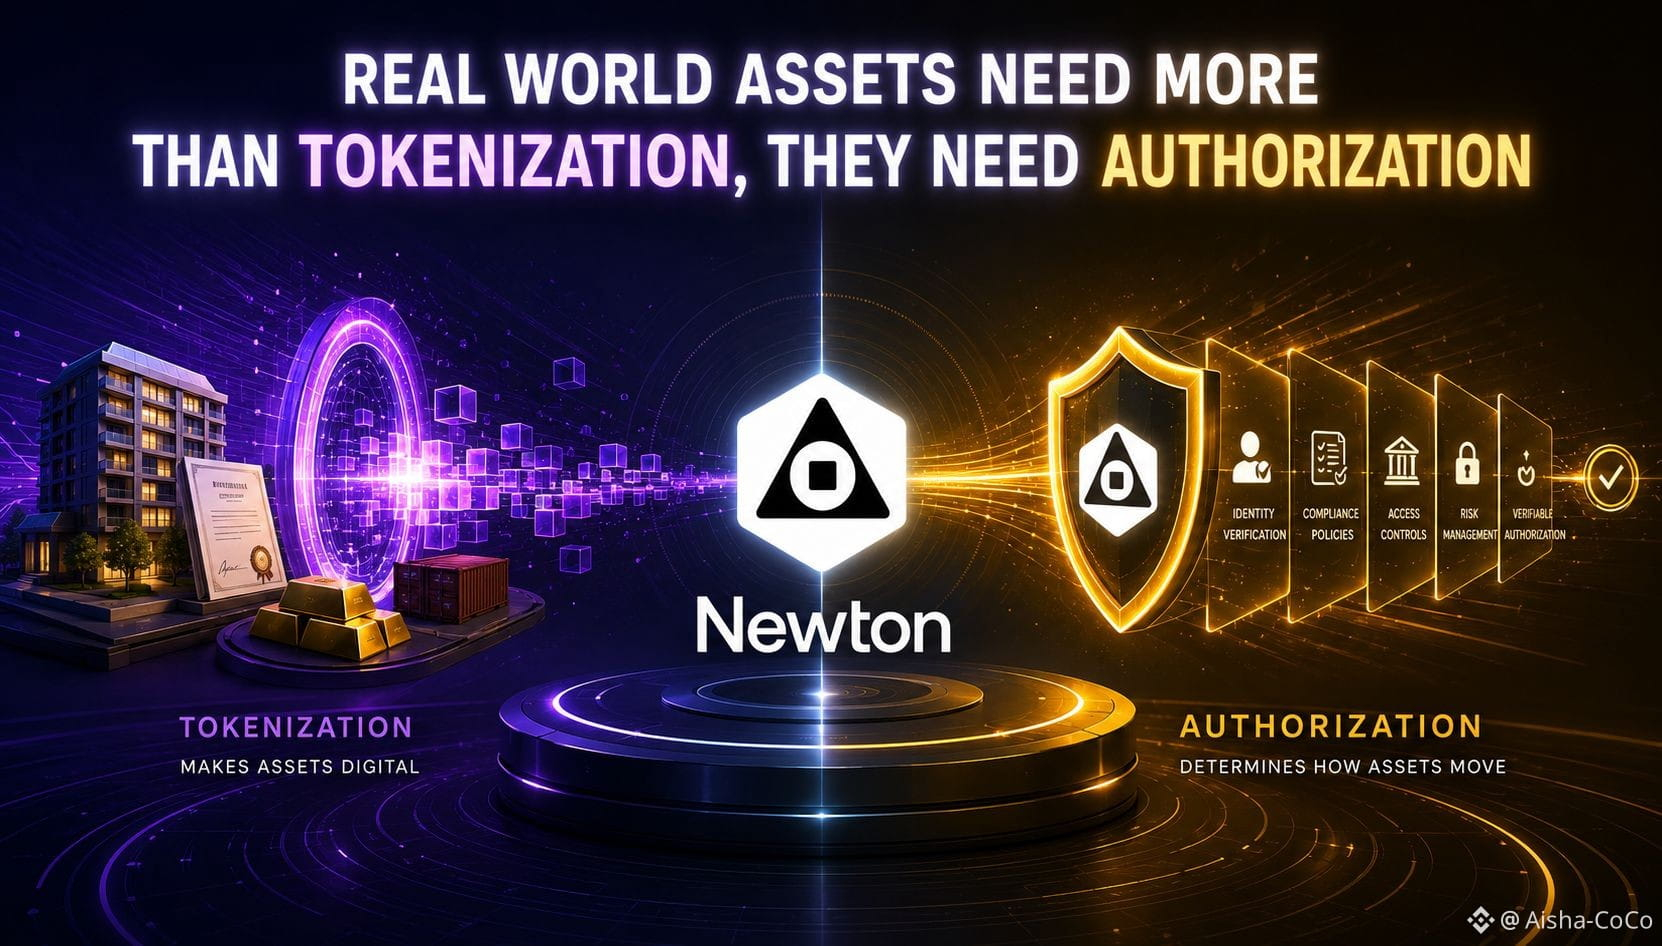
Tokenizar um ativo é apenas o primeiro passo. Governar como ele se move é o desafio mais difícil.
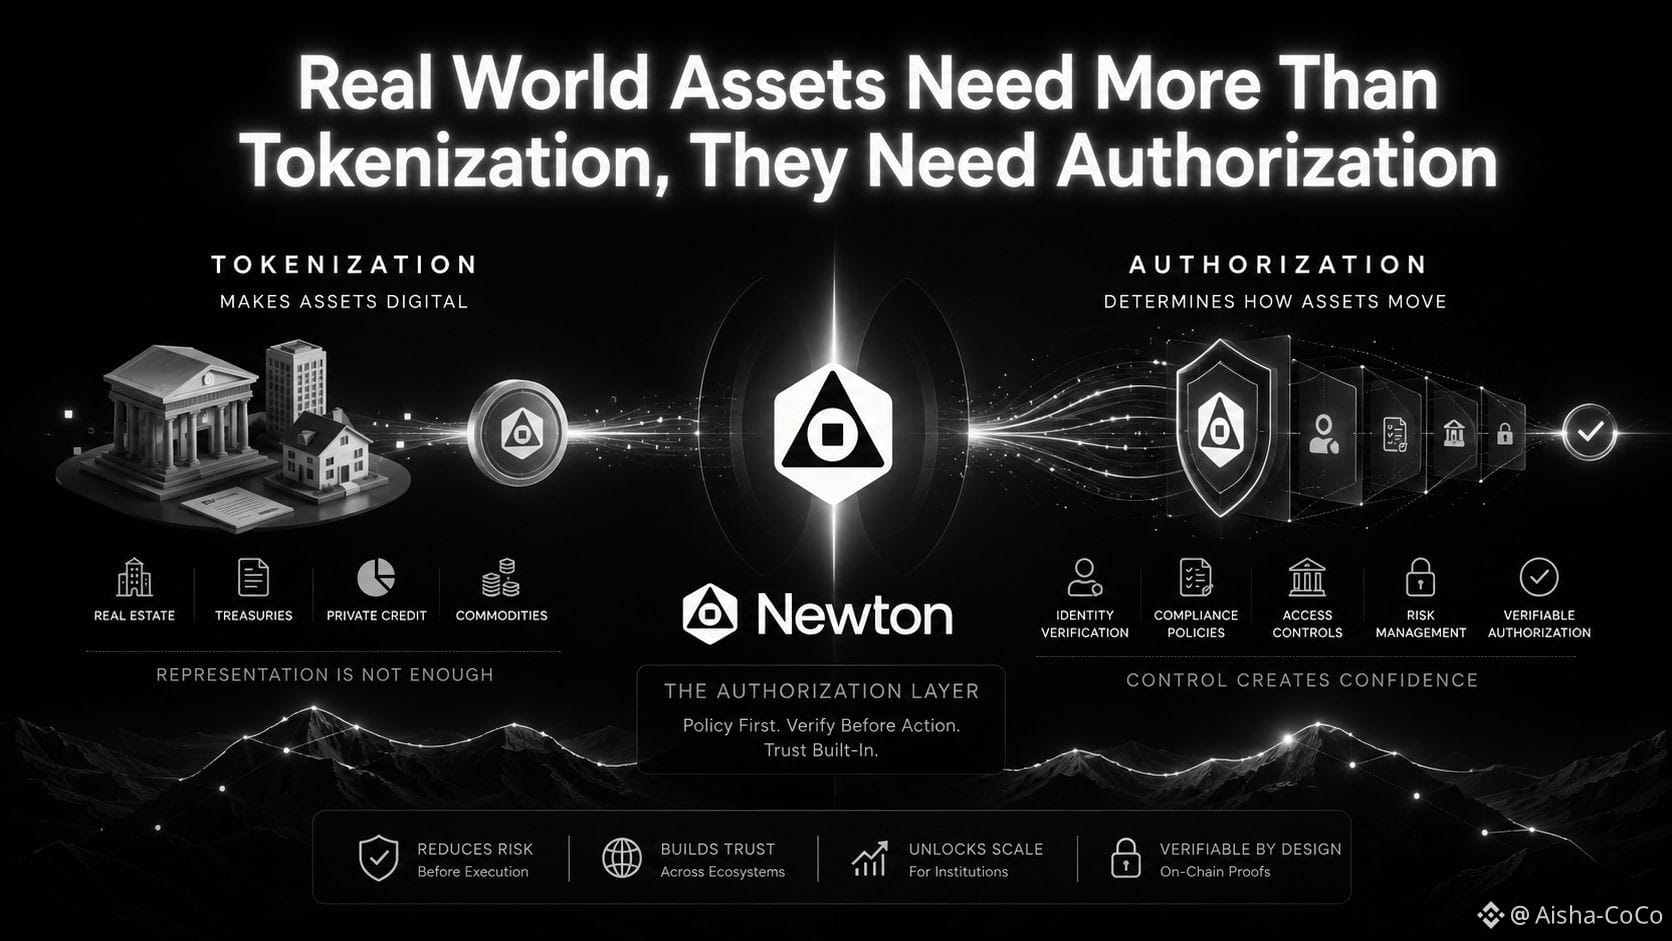
Eu acho que o maior obstáculo para ativos do mundo real era colocá-los onchain. Indo mais fundo, percebi que o problema mais difícil começa depois da tokenização. O verdadeiro desafio não é apenas representar a propriedade digitalmente. É decidir quem pode transferir essa propriedade, sob quais condições e com a aprovação de quem.
Isso mudou a forma como penso sobre Newton. A parte interessante não é mais uma camada de infraestrutura. É uma tentativa de resolver o que eu chamo de Permission Drift, a lacuna entre as obrigações legais de um ativo e o comportamento dele onchain. Um token pode representar um título do tesouro, um fundo de crédito privado ou uma participação em imóveis, mas se cada protocolo implementar conformidade, verificação de identidade e regras de gasto de formas diferentes, a confiança se fragmenta em vez de se tornar padronizada.
A arquitetura de autorização da Newton leva essas decisões para antes da liquidação. Em vez de incorporar cada política na lógica da aplicação, os desenvolvedores podem avaliar regras programáveis antes da execução e retornar um resultado de autorização verificável. O incentivo muda imediatamente. Os criadores gastam menos tempo recriando motores de política, enquanto as instituições ganham controles reutilizáveis sem abrir mão da liquidação descentralizada.
Essa força também cria um compromisso. A autorização compartilhada pode reduzir a complexidade operacional, mas introduz uma nova dependência de governança transparente e de estruturas de políticas adaptáveis. Se essas regras evoluem lentamente ou ficam opacas, a segurança pode se tornar outro gargalo de coordenação em vez de uma vantagem.
A implicação mais ampla vai além das RWA. À medida que mais capital entra na cripto, o recurso escasso talvez já não seja a tokenização; talvez seja a tomada de decisão verificável. A questão em aberto não é se cada ativo pode se mover onchain. É se redes descentralizadas conseguem coordenar autorizações confiáveis sem recriar os gatekeepers centralizados que elas foram projetadas para substituir.
@NewtonProtocol
#Newt
Tokenizar um ativo é apenas o primeiro passo. Governar como ele se move é o desafio mais difícil.
Eu acho que o maior obstáculo para ativos do mundo real era colocá-los onchain. Indo mais fundo, percebi que o problema mais difícil começa depois da tokenização. O verdadeiro desafio não é apenas representar a propriedade digitalmente. É decidir quem pode transferir essa propriedade, sob quais condições e com a aprovação de quem.
Isso mudou a forma como penso sobre Newton. A parte interessante não é mais uma camada de infraestrutura. É uma tentativa de resolver o que eu chamo de Permission Drift, a lacuna entre as obrigações legais de um ativo e o comportamento dele onchain. Um token pode representar um título do tesouro, um fundo de crédito privado ou uma participação em imóveis, mas se cada protocolo implementar conformidade, verificação de identidade e regras de gasto de formas diferentes, a confiança se fragmenta em vez de se tornar padronizada.
A arquitetura de autorização da Newton leva essas decisões para antes da liquidação. Em vez de incorporar cada política na lógica da aplicação, os desenvolvedores podem avaliar regras programáveis antes da execução e retornar um resultado de autorização verificável. O incentivo muda imediatamente. Os criadores gastam menos tempo recriando motores de política, enquanto as instituições ganham controles reutilizáveis sem abrir mão da liquidação descentralizada.
Essa força também cria um compromisso. A autorização compartilhada pode reduzir a complexidade operacional, mas introduz uma nova dependência de governança transparente e de estruturas de políticas adaptáveis. Se essas regras evoluem lentamente ou ficam opacas, a segurança pode se tornar outro gargalo de coordenação em vez de uma vantagem.
A implicação mais ampla vai além das RWA. À medida que mais capital entra na cripto, o recurso escasso talvez já não seja a tokenização; talvez seja a tomada de decisão verificável. A questão em aberto não é se cada ativo pode se mover onchain. É se redes descentralizadas conseguem coordenar autorizações confiáveis sem recriar os gatekeepers centralizados que elas foram projetadas para substituir.