Há alguns dias, eu estava lendo um artigo sobre segurança de software de código aberto. Um ponto ficou comigo. Quando milhares de desenvolvedores dependem do mesmo pedaço de código, a maior vantagem é óbvia: ninguém precisa reinventar a roda. Mas se esse código compartilhado esconde uma vulnerabilidade que ninguém percebeu ainda, o problema não fica isolado. Ele se espalha para todos que usam.
Isso me fez pensar sobre @NewtonProtocol de um jeito diferente.
A maioria das discussões em torno de sua Economia de Políticas se concentra em velocidade e eficiência, e isso é justo. Se já existe uma política confiável, os desenvolvedores não precisam escrever a mesma lógica do zero. Isso economiza tempo, reduz custos e ajuda sistemas de IA a ficarem mais consistentes.
Mas outra pergunta veio à mente.
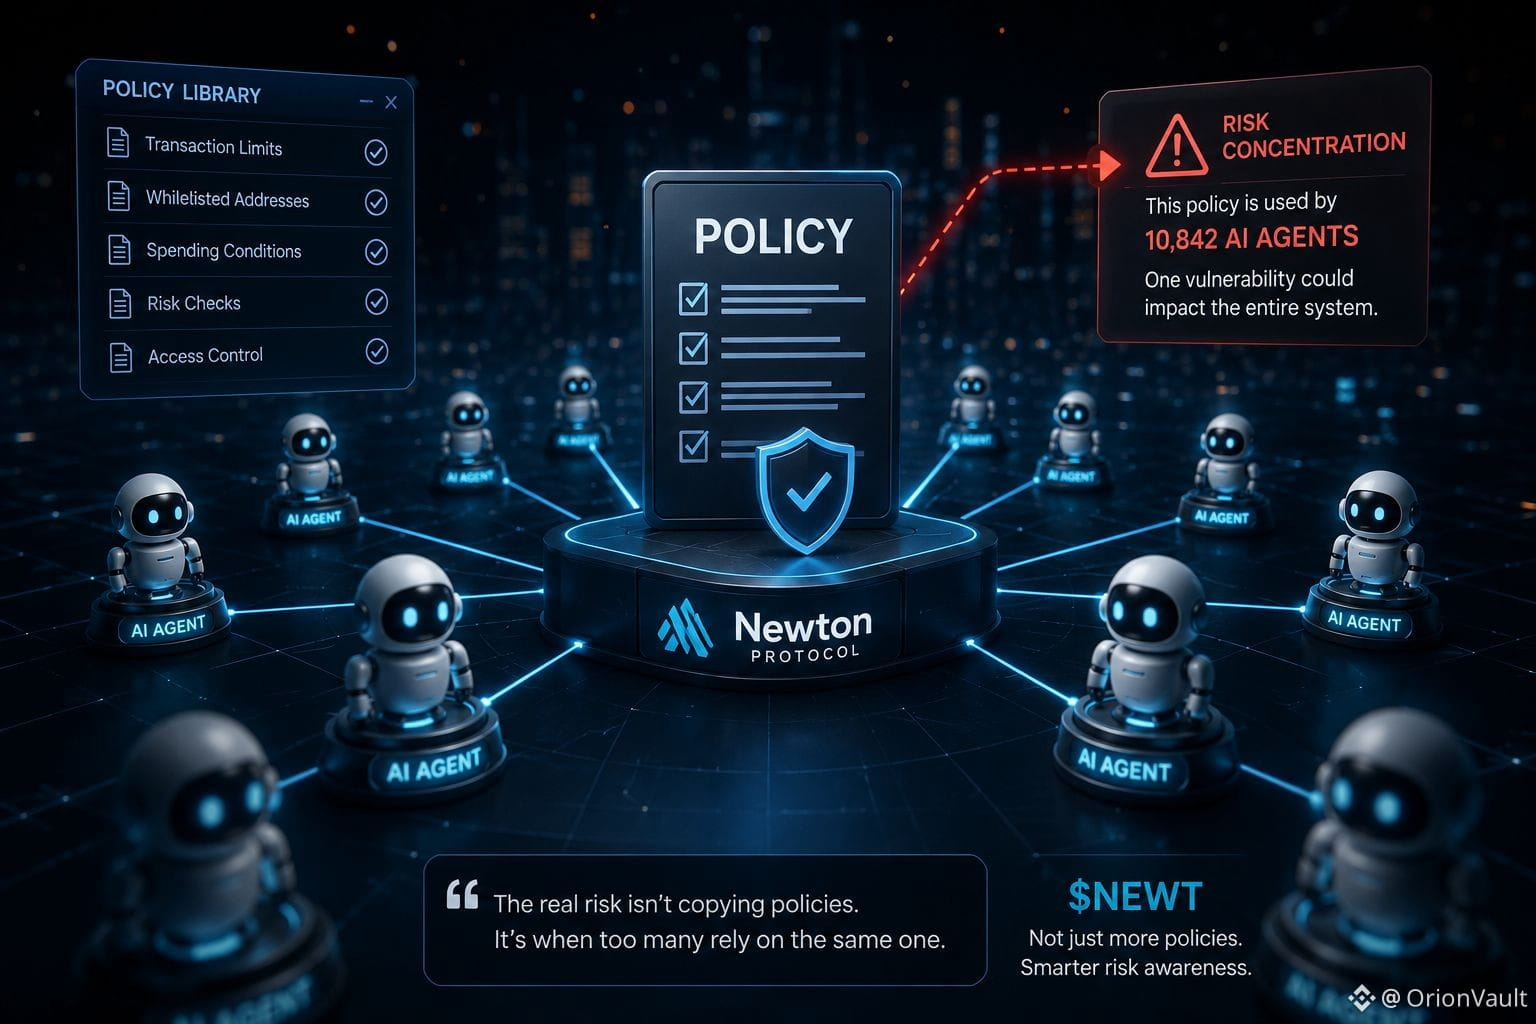
O que acontece quando milhares de agentes de IA começam a depender exatamente da mesma política?
Talvez nada dê errado. Mas se essa política contiver uma falha que ainda não foi descoberta, a questão deixa de se limitar a um único usuário ou a uma única aplicação. Ela pode afetar um ecossistema inteiro ao mesmo tempo. Já vimos situações semelhantes no mundo do software, quando uma única vulnerabilidade em uma biblioteca amplamente usada acabou impactando inúmeros projetos.
Para mim, a discussão real não é sobre impedir que políticas sejam copiadas. Se cada desenvolvedor tivesse que criar tudo do zero, a ideia de uma Economia de Políticas perderia grande parte do seu valor.
A pergunta mais importante é se a rede consegue reconhecer quando uma política passou a ser adotada tão amplamente que começa a representar uma concentração de risco.
Por isso, eu não acho que $NEWT deva ser avaliada apenas por quantas políticas existem na rede. Uma medida melhor é se o protocolo consegue identificar e monitorar risco sistêmico quando muitos agentes de IA dependem da mesma política.
Isso pode acabar sendo uma das qualidades que separa uma Economia de Políticas escalável de uma resiliente.#Newt
$ESPORTS
$TAG