

A maioria das pessoas que avaliam um cofre começam com uma única pergunta: Qual é a APY? É um hábito compreensível porque o rendimento é fácil de comparar. Mas imagine um agente de IA escolhendo entre dois cofres com retornos semelhantes.
Um é respaldado por forte liquidez, ampla participação e saques instantâneos. O outro tem poucos depositantes e opções de saída limitadas. O percentual parece idêntico, mas o perfil de risco não poderia ser mais diferente.
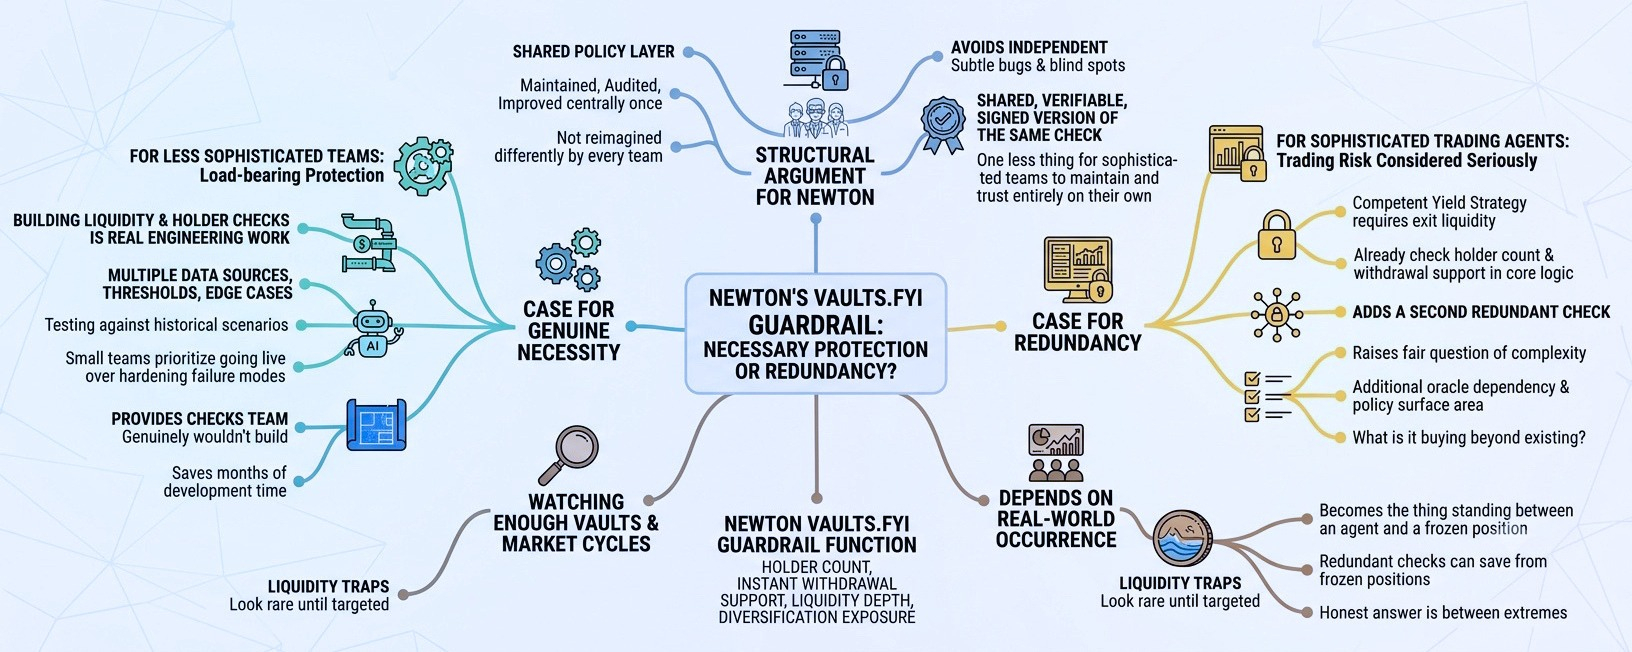
Essa diferença é exatamente o que a integração dos Vaults.fyi do Newton Protocol tenta capturar. Em vez de permitir que um agente otimize apenas pelo rendimento, as políticas podem exigir condições adicionais antes que os fundos se movam.
Métricas como quantidade de detentores, profundidade de liquidez, disponibilidade de saques e diversificação passam a fazer parte da própria decisão, em vez de serem apenas uma informação que alguém espera que o agente lembre de verificar.
A ideia parece convincente, mas eu não acho que seja essencial de forma universal.
Para equipes mais novas, construir verificações de risco confiáveis é um projeto surpreendentemente grande. Os dados precisam vir de múltiplas fontes, os limites devem ser escolhidos com cuidado, informações ausentes devem ser tratadas com segurança e cada regra precisa de testes contínuos à medida que os mercados evoluem.
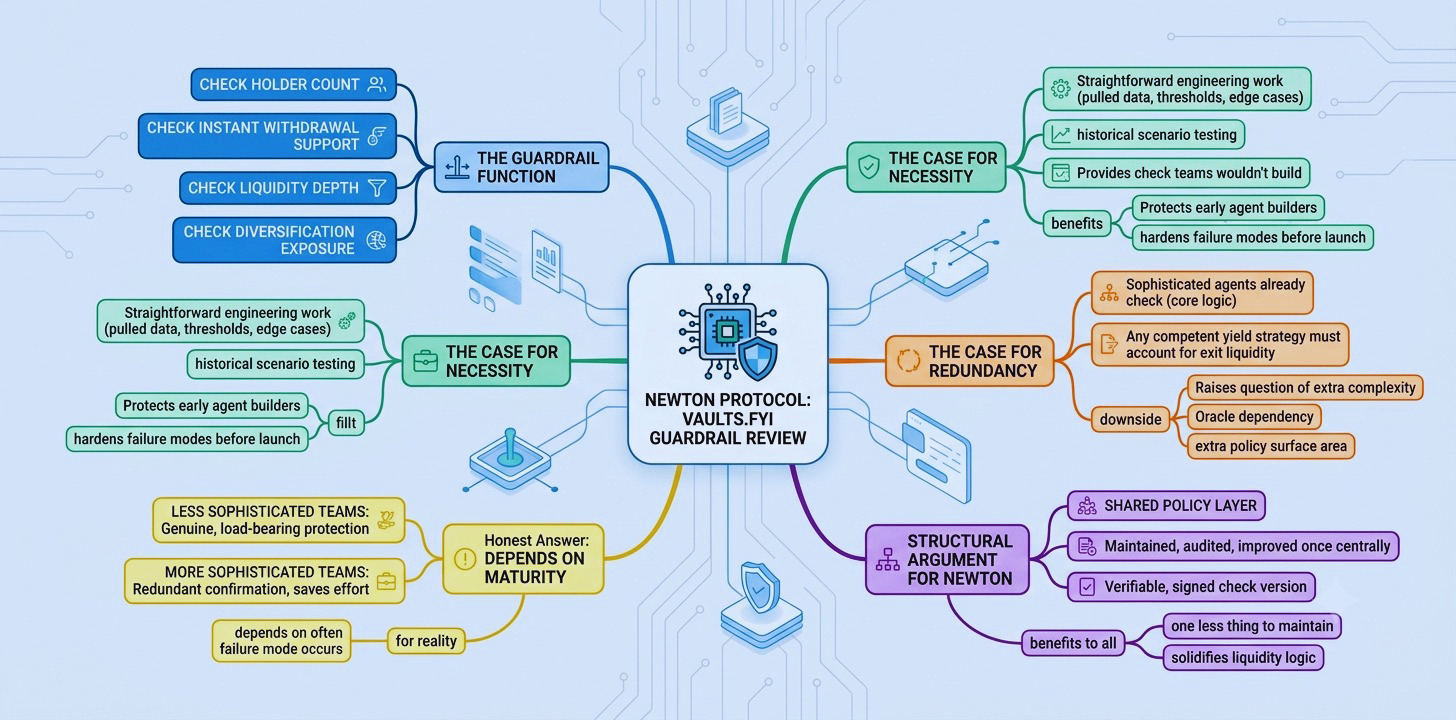
Levar essas proteções para produção leva tempo que muitos criadores em estágio inicial simplesmente não têm. Nesse ambiente, a camada de política do Newton preenche uma lacuna real ao fornecer salvaguardas que, de outra forma, talvez nunca existissem.
O panorama muda ao olhar para criadores mais experientes. As equipes que criam agentes de negociação sofisticados muitas vezes consideram a análise de liquidez um requisito básico, e não uma atualização opcional. Seus sistemas podem já rejeitar cofres ilíquidos, avaliar as condições de saque e monitorar o risco de concentração antes de alocar capital.
Para eles, Newton tem menos a ver com descobrir riscos ocultos e mais com confirmar de forma independente decisões que o próprio software já tomou.
O que mais importa, porém, é com que frequência falhas de liquidez realmente acontecem. Em mercados tranquilos, uma verificação adicional de política pode parecer desnecessária porque tudo parece funcionar como esperado. Mas a pressão do mercado tem um jeito de revelar fraquezas que antes pareciam insignificantes.
Um cofre que atrai capital com um rendimento excepcional pode rapidamente se tornar difícil de sair se a liquidez desaparecer ou a participação cair. Nesses momentos, uma regra que antes parecia redundante de repente se torna valiosa.
Há também uma vantagem operacional além de capturar erros individuais. Quando essas verificações vivem dentro de uma estrutura compartilhada de políticas, elas podem ser mantidas, revisadas e aprimoradas em um único lugar, em vez de serem reconstruídas de forma diferente por cada equipe de desenvolvimento. Isso cria padrões mais consistentes e reduz o esforço de engenharia duplicado.
Então, não vejo este recurso como indispensável ou redundante. O valor dele depende de quem o está usando. Para equipes menores, ele pode oferecer uma proteção significativa que provavelmente não construiriam por conta própria.
Para criadores mais maduros, isso serve como uma camada adicional de verificação e como um benefício de manutenção. A cerca de proteção permanece a mesma; o que muda é quanto valor cada equipe ganha por tê-la.