

Antes de explorar os conceitos centrais do Newton Protocol, eu pensava que a autorização era algo que acontecia silenciosamente dentro de um smart contract.
Algumas condições são verificadas.
A transação é bem-sucedida ou falha.
Fim da história.
Mas Newton organiza a autorização em seu próprio sistema, e isso mudou a forma como penso sobre aplicações de blockchain.
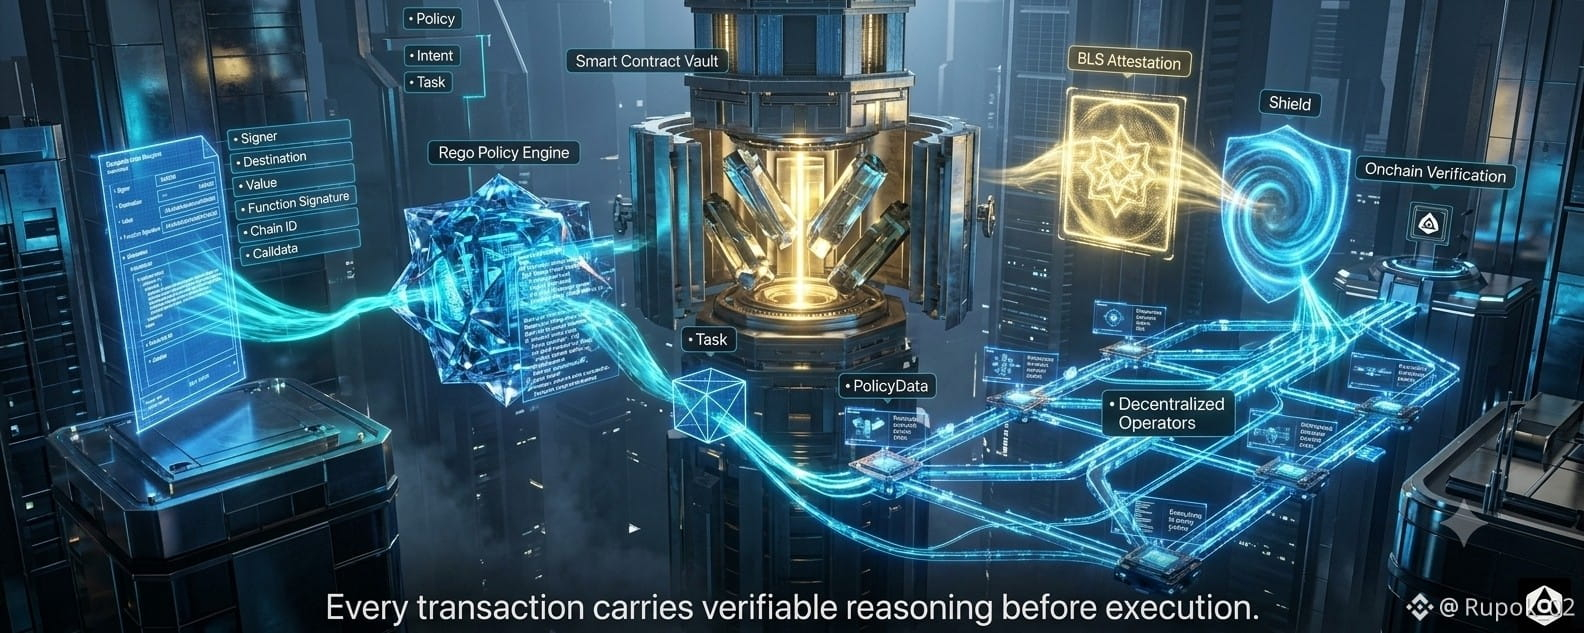
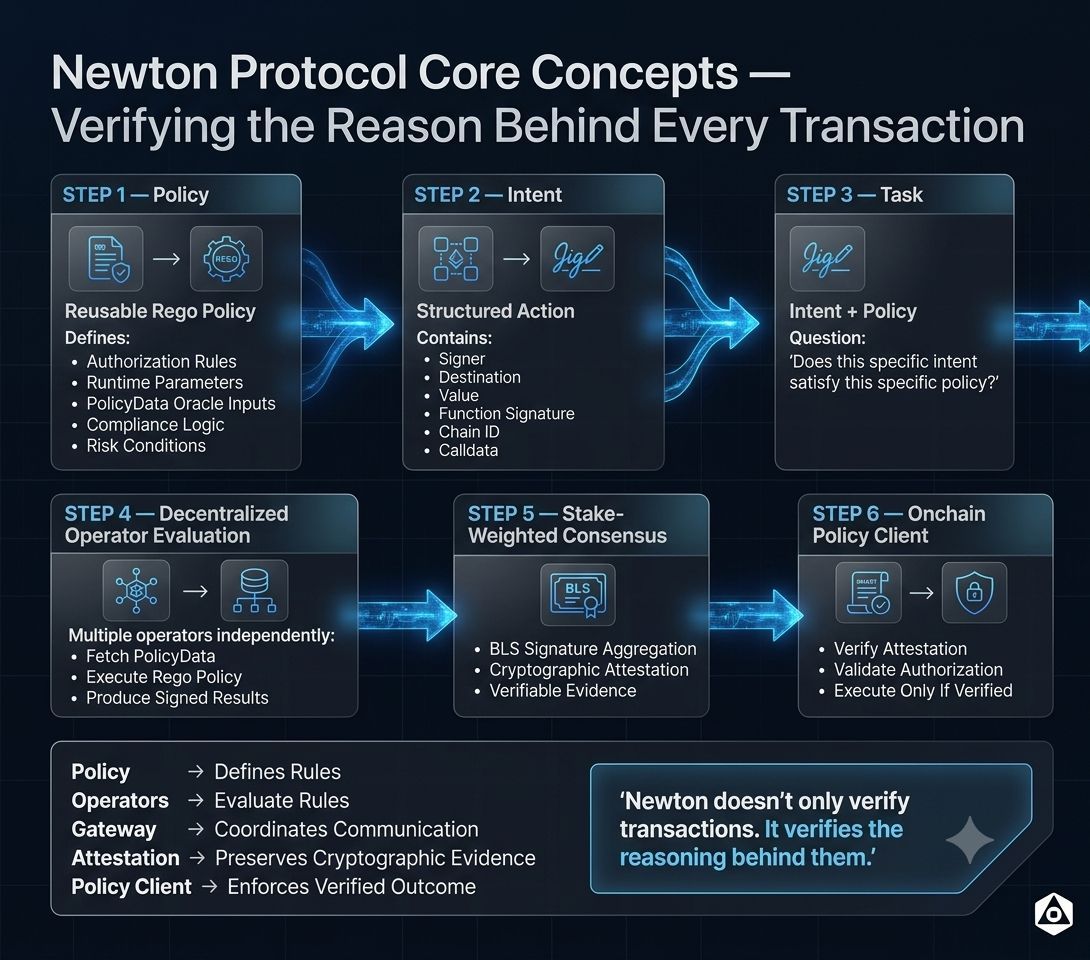
Tudo começa com uma Policy.
Não é uma lista de permissões.
Não é uma condição codificada de forma fixa, escondida dentro da lógica do contrato.
Um programa Rego reutilizável que define exatamente quando uma ação deve ser permitida.
O que acho interessante é que a política não se limita ao estado onchain. Ela também pode usar parâmetros configuráveis e informações de tempo de execução fornecidas por oráculos do PolicyData. Isso significa que a autorização pode refletir condições de mercado em mudança, requisitos de conformidade ou sinais externos, sem abrir mão da verificabilidade.
Então vem o Intent.
Gosto da escolha dessa palavra.
Um Intent não é apenas uma transação esperando execução. É uma descrição estruturada do que alguém está tentando fazer — quem está enviando, para onde está indo, qual valor está envolvido, qual função está sendo chamada e em qual cadeia (chain).
Essa informação se torna a base para toda decisão posterior.
O próximo conceito é a Task.
No começo, parecia um simples container que combina um Intent com sua Policy.
Mas, quanto mais eu pensava nisso, mais eu percebia por que isso importa.
Em vez de avaliar transações de forma isolada, Newton avalia claramente questões bem definidas.
Esse objetivo específico satisfaz essa política específica?
Essa forma de pensar torna o resultado muito mais fácil de raciocinar.
Depois disso, os operadores descentralizados avaliam independentemente a tarefa.
Cada operador reúne os dados necessários do PolicyData, executa a política Rego e assina o resultado. Quando assinaturas suficientes ponderadas por stake concordam, elas são agregadas em uma única atestação BLS.
Acho que é aqui que Newton se torna especialmente prático.
Em vez de pedir que cada smart contract recrie uma lógica de decisão complicada, o protocolo entrega uma evidência criptográfica compacta de que a avaliação exigida já aconteceu.
O smart contract então cumpre uma responsabilidade final.
Ela verifica a atestação.
Se a prova for válida, a execução continua.
Se não for, a transação é interrompida.
Essa separação de responsabilidades parece bem feita.
As políticas definem as regras.
Os operadores avaliam essas regras.
O Gateway coordena a comunicação.
Atestações preservam a evidência.
PolicyClients aplicam o resultado onchain.
Nenhum componente único tenta fazer tudo.
Ao ler o ciclo de vida da avaliação, também notei algo sutil.
Newton não substitui smart contracts existentes nem a lógica de aplicação.
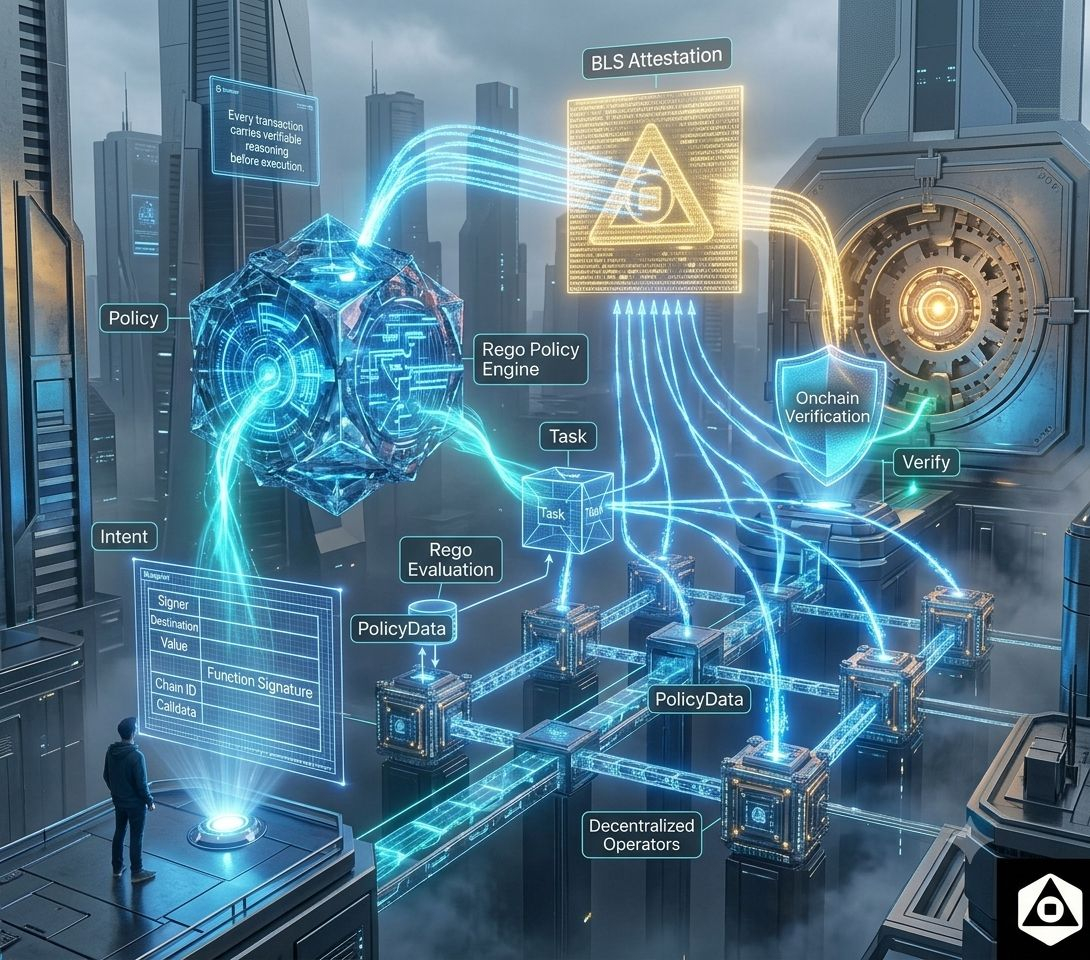
Em vez disso, ele insere uma camada de autorização verificável entre a intenção do usuário e a execução.
Essa distinção importa.
As aplicações mantêm sua funcionalidade existente enquanto ganham uma forma transparente de provar por que uma ação foi aprovada.
Depois de terminar a documentação, ficou uma ideia comigo.
Frequentemente descrevemos blockchain como um sistema que verifica transações.
Newton parece estar fazendo uma pergunta diferente.
E se pudéssemos verificar também o raciocínio por trás dessas transações?
Para mim, essa é a parte mais convincente da arquitetura.
Não é simplesmente sobre decidir se uma ação acontece.
Trata-se de transformar a própria decisão em algo que pode ser confiado de forma independente.