Momento aleatório durante a tarefa — fiquei alternando sem parar entre cadeias testando o mesmo fluxo de carteira, e me ocorreu como o "approve" se comporta de maneiras bem diferentes dependendo da rede em que eu estava. Em geral, não é nada demais, só irritante.
Então desta vez olhei com mais atenção para a abordagem de carteira baseada em políticas do Newton Protocol, $NEWT , @NewtonProtocol , #Newt , principalmente querendo saber se isso realmente suaviza a questão ou se apenas adiciona mais uma camada por cima.
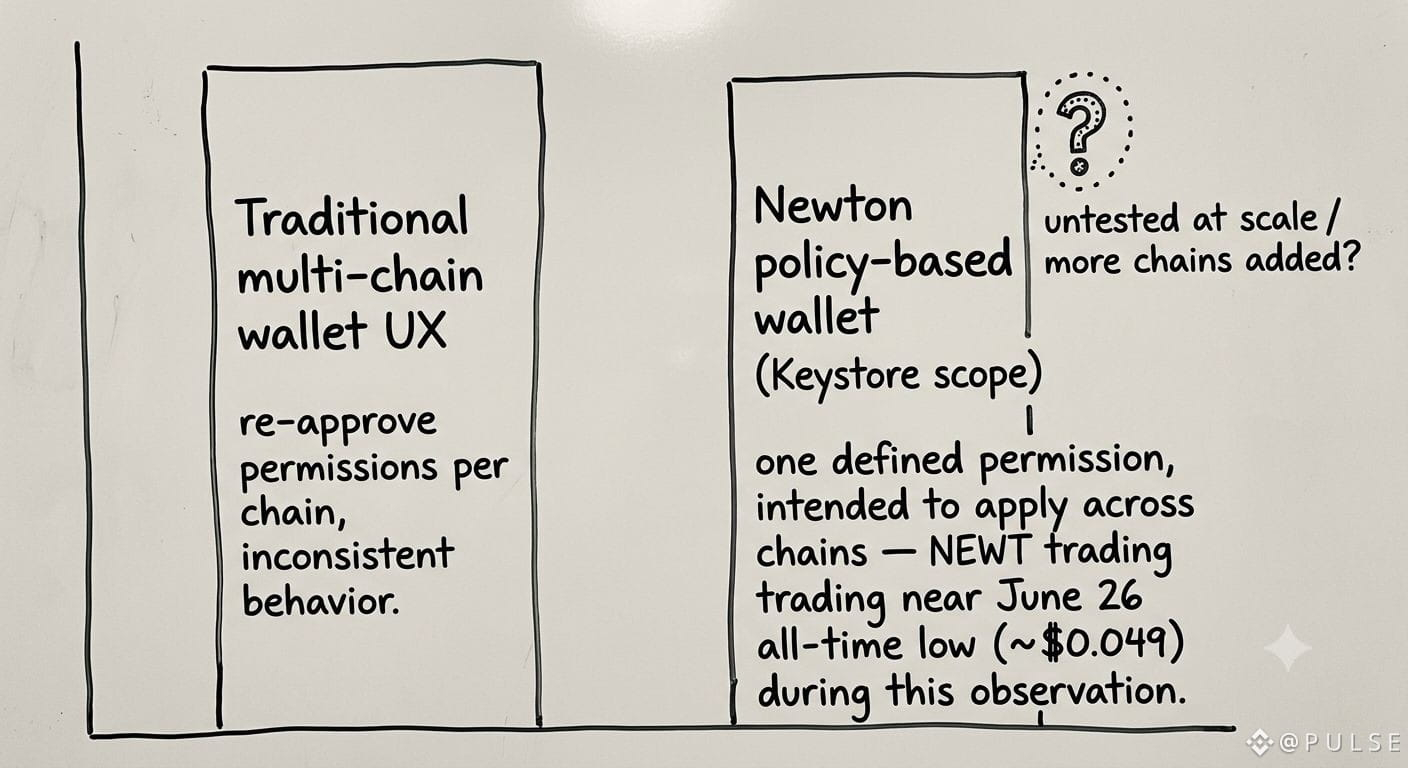
Notei que o NEWT ainda está pairando bem perto da mínima histórica de 26 de junho, por volta de US$ 0,049 esta semana, o que honestamente me fez esperar que o lado do ecossistema também estivesse um pouco travado. Mas não estava, não exatamente. A configuração do rollup do Keystore parece ter sido feita de modo que, em teoria, o mesmo escopo de permissão possa ser aplicado entre cadeias sem você precisar reaprovar do zero toda vez que troca de rede. Essa foi a parte que realmente se destacou — menos sobre segurança, mais sobre consistência. Uma regra, vários ambientes, em vez de ficar aprendendo de novo como o "approve" funciona toda vez.
Só que um detalhe que percebi que eu mesmo continuava fazendo — eu ainda checava manualmente em cada cadeia, por hábito, mesmo depois de ver que a camada de políticas supostamente estava resolvendo isso. Reflexo antigo, difícil de desaprender, acho.
Isso não responde totalmente se a portabilidade de políticas realmente se mantém quando mais cadeias forem adicionadas, ou se só funciona de maneira bem limpa para as poucas que já foram testadas. Fico curioso para saber o que quebra primeiro — o hábito do usuário ou a suposição.
Então desta vez olhei com mais atenção para a abordagem de carteira baseada em políticas do Newton Protocol, $NEWT , @NewtonProtocol , #Newt , principalmente querendo saber se isso realmente suaviza a questão ou se apenas adiciona mais uma camada por cima.
Notei que o NEWT ainda está pairando bem perto da mínima histórica de 26 de junho, por volta de US$ 0,049 esta semana, o que honestamente me fez esperar que o lado do ecossistema também estivesse um pouco travado. Mas não estava, não exatamente. A configuração do rollup do Keystore parece ter sido feita de modo que, em teoria, o mesmo escopo de permissão possa ser aplicado entre cadeias sem você precisar reaprovar do zero toda vez que troca de rede. Essa foi a parte que realmente se destacou — menos sobre segurança, mais sobre consistência. Uma regra, vários ambientes, em vez de ficar aprendendo de novo como o "approve" funciona toda vez.
Só que um detalhe que percebi que eu mesmo continuava fazendo — eu ainda checava manualmente em cada cadeia, por hábito, mesmo depois de ver que a camada de políticas supostamente estava resolvendo isso. Reflexo antigo, difícil de desaprender, acho.
Isso não responde totalmente se a portabilidade de políticas realmente se mantém quando mais cadeias forem adicionadas, ou se só funciona de maneira bem limpa para as poucas que já foram testadas. Fico curioso para saber o que quebra primeiro — o hábito do usuário ou a suposição.