Há alguns dias, conversei sobre DeFAI em um grupo de devs. Um amigo recebeu uma captura de tela on-chain: um endereço que já tinha sido marcado ainda conseguiu transferir, a partir do contrato, uma quantia considerável de ativos.
Na hora o grupo explodiu. Alguém disse que foi um abuso por parte de um nó; outros levantaram a hipótese de um problema de permissões internas; e também houve quem achasse que era uma falha no desenho do contrato.
Mas o que mais me interessa é: por que esse tipo de coisa não foi bloqueada por nenhum mecanismo antes? Este ponto é realmente crucial.
Seguindo essa pergunta, fui consultar os materiais da @NewtonProtocol. Eles mencionam um mecanismo de resolução de disputas.
Resumindo: qualquer pessoa pode enviar uma prova ZK durante o período de contestação. Se provar que houve um erro na operação e a verificação passar, isso aciona a penalização e a perda.
Esse desenho não depende da identidade de quem tem as moedas; qualquer pessoa pode atuar como fiscal. A segurança fica com a comunidade, e não com a equipe central.
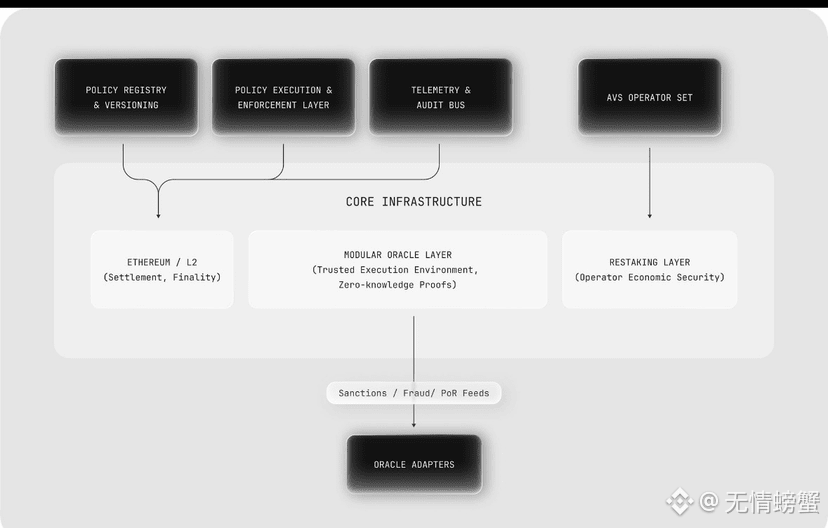
Tecnicamente, combina validação de confiabilidade de execução cross-chain com ZKP e TEE.
Mas a CertiK mostrou que alguns módulos não foram auditados, e a pontuação não foi alta.
O problema não é a tecnologia em si, e sim se dá para rodar um ciclo fechado de segurança em um ambiente real.
Vou continuar observando os dados on-chain para decidir o valor. Vamos ver as atualizações e os próximos passos.
@NewtonProtocol $NEWT #Newt
Na hora o grupo explodiu. Alguém disse que foi um abuso por parte de um nó; outros levantaram a hipótese de um problema de permissões internas; e também houve quem achasse que era uma falha no desenho do contrato.
Mas o que mais me interessa é: por que esse tipo de coisa não foi bloqueada por nenhum mecanismo antes? Este ponto é realmente crucial.
Seguindo essa pergunta, fui consultar os materiais da @NewtonProtocol. Eles mencionam um mecanismo de resolução de disputas.
Resumindo: qualquer pessoa pode enviar uma prova ZK durante o período de contestação. Se provar que houve um erro na operação e a verificação passar, isso aciona a penalização e a perda.
Esse desenho não depende da identidade de quem tem as moedas; qualquer pessoa pode atuar como fiscal. A segurança fica com a comunidade, e não com a equipe central.
Tecnicamente, combina validação de confiabilidade de execução cross-chain com ZKP e TEE.
Mas a CertiK mostrou que alguns módulos não foram auditados, e a pontuação não foi alta.
O problema não é a tecnologia em si, e sim se dá para rodar um ciclo fechado de segurança em um ambiente real.
Vou continuar observando os dados on-chain para decidir o valor. Vamos ver as atualizações e os próximos passos.
@NewtonProtocol $NEWT #Newt