

Comecei a prestar mais atenção ao Protocolo Newton quando percebi que a maior parte do atrito dentro do sistema não estava acontecendo durante a execução. Estava acontecendo antes mesmo de a execução ser permitida. Isso parece óbvio até você passar um tempo observando as requisições passando pelo protocolo e perceber que a questão difícil já não é se uma ação pode ser realizada. A questão difícil é se ela deve ser realizada em primeiro lugar.
O Protocolo Newton continua voltando à ideia de que a autorização está se tornando uma primitiva em vez de um recurso. Depois de passar um tempo examinando como o sistema lida com permissões, delegação e direitos de execução, acho que entendi por quê.
Uma transação em blockchain já prova que algo aconteceu. O que ela não prova naturalmente é se o agente tinha a autoridade correta para iniciar aquela ação dentro de um conjunto de condições em constante mudança. Essa diferença parece pequena até que sistemas autônomos comecem a tomar decisões em nome dos usuários.
Uma forma de enquadrar a questão ficou voltando enquanto eu pensava no design do Newton:
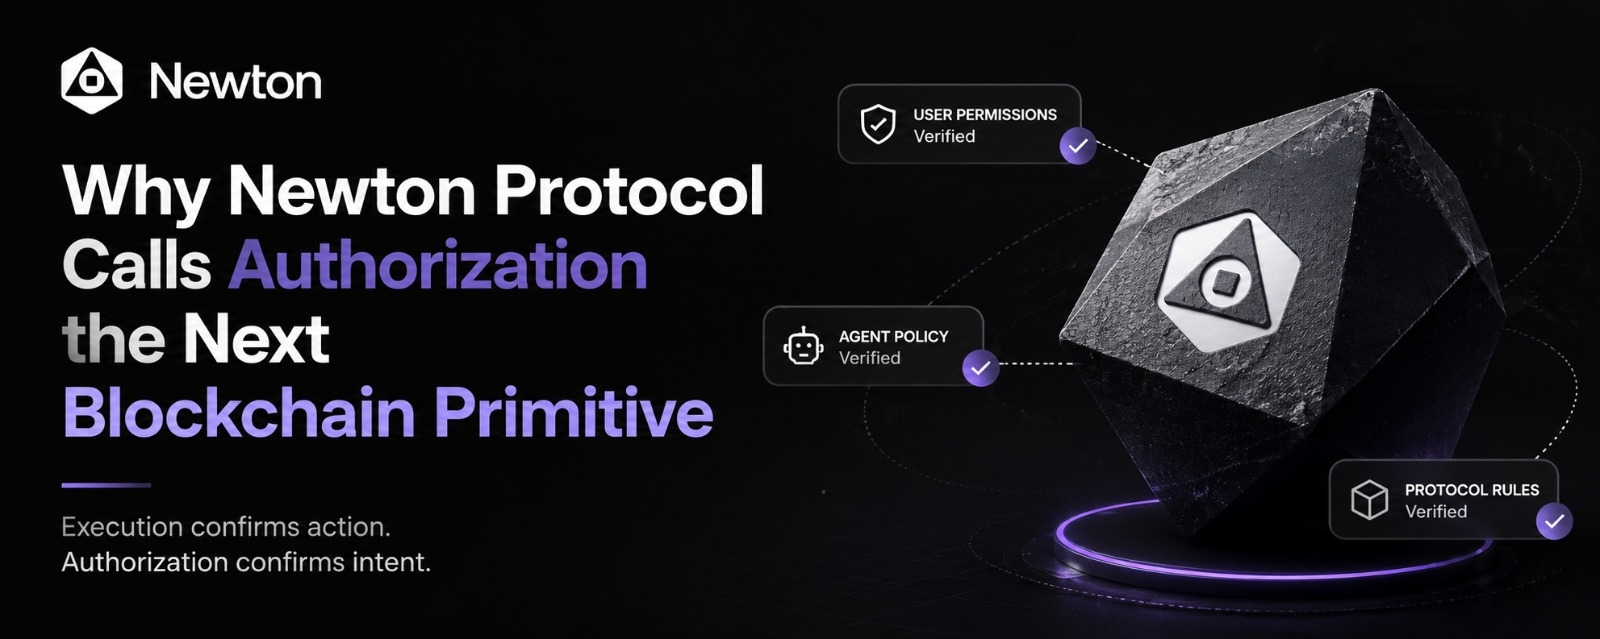
A execução confirma a ação. A autorização confirma a intenção.
Dentro do Newton Protocol, essa diferença cria consequências operacionais em todo lugar.
Um exemplo simples é execução delegada. Imagine um agente de IA gerenciando uma carteira com permissão para rebalancear posições apenas dentro de limites predefinidos. O problema difícil não é colocar a ordem. A infraestrutura moderna já consegue fazer isso. O problema difícil é impedir que o agente acumule permissões gradualmente, permissões que ele nunca deveria ter.
Em um fluxo de trabalho tradicional, as verificações de permissão frequentemente se tornam um evento único. O usuário assina uma vez, e o sistema assume que ações futuras continuarão sendo aceitáveis. O Newton parece tratar a autorização como algo que precisa sobreviver a verificações contínuas, e não como um único checkpoint.
Isso introduz atrito.
Mais verificações significam mais latência. Mais validação significa mais caminhos nos quais solicitações podem ser atrasadas ou rejeitadas.
Mas esse atrito cai em uma camada diferente daquela que a maioria das pessoas espera.
Em vez de forçar os usuários a inspecionar manualmente toda ação, o protocolo tenta absorver essa carga no próprio processo de autorização. O usuário enfrenta menos decisões de emergência depois, porque mais restrições são avaliadas mais cedo.
Eu testei isso mentalmente contra outro cenário.
Suponha que um agente autônomo receba dez oportunidades de execução durante uma janela curta de mercado. Oito se encaixam na política delegada. Duas excedem o limite de risco permitido.
O sistema simples executa todas as dez e faz perguntas depois.
O sistema com autorização em primeiro lugar bloqueia os dois antes que a execução se torne possível.
O custo é óbvio. Algumas oportunidades desaparecem.
O benefício é mais difícil de notar porque nada acontece. Sem exploração. Sem excesso acidental. Sem expansão inesperada de permissões.
Falhas evitadas raramente viram manchete.
Outro exemplo mecânico aparece quando cadeias de autorização se tornam em camadas. Uma solicitação pode exigir validação contra permissões do usuário, permissões do agente e regras no nível do protocolo antes que a execução prossiga.
Três verificações em vez de uma parece ineficiente no papel.
Ainda assim, o modo de falha muda dramaticamente.
Um atacante não precisa mais comprometer um único caminho de execução. Ele precisa satisfazer simultaneamente múltiplas condições de autorização. A superfície de ataque muda de geração de transações para legitimidade da autorização, que é um problema consideravelmente mais difícil em muitos casos.
Dito isso, eu não estou totalmente convencido de que cada camada de autorização crie um valor líquido.
Há um trade-off real aqui.
Quando a autorização se torna infraestrutura, a função de controle pode ficar invisível silenciosamente. Os sistemas passam a favorecer agentes que entendem melhor as estruturas de permissão do que qualquer outra pessoa. A participação aberta segue tecnicamente disponível, mas, na prática, alguns usuários ganham vantagens apenas porque sabem navegar no ambiente de autorização de forma mais eficiente.
Acho que este é um dos testes mais interessantes para o Newton Protocol.
Se dois agentes têm capacidades idênticas, mas qualidade de autorização diferente, qual deles vence consistentemente?
Se a velocidade de execução melhorar em 50%, mas a precisão da autorização cair em 5%, o sistema é realmente melhor?
Se um usuário delega autoridade por trinta dias em vez de trinta minutos, onde exatamente o risco se acumula?
Essas perguntas importam mais para mim do que métricas de vazão de transações.
O motivo é que a autorização parece estar se movendo de uma função de segurança para uma função de alocação de recursos.
Quem recebe acesso.
Quem recebe prioridade.
Quem recebe autoridade delegada.
Quem pode agir sob incerteza.
Essas decisões passam a moldar os resultados antes mesmo de a execução começar.
É também aqui que o token começa a fazer mais sentido.
Eu inicialmente vi o token pela lente familiar de participação e incentivos. Depois de olhar com mais cuidado para caminhos de autorização, requisitos de staking e estruturas de responsabilização, o token parece menos um acessório econômico e mais um mecanismo para anexar consequências à autoridade delegada.
Sem consequências, a autorização fica barata.
Quando a autorização é barata, a proliferação de permissões segue.
Quando a proliferação de permissões ocorre, os limites de confiança enfraquecem.
Essa sequência parece simples, mas muitos sistemas eventualmente acabam esbarrando nela.
Meu viés leve é que provavelmente valorizo mais a autorização restritiva do que o usuário médio. Já vi sistemas se tornarem frágeis porque permissões cresceram mais rápido do que a supervisão. Outra pessoa pode argumentar razoavelmente que controles excessivos de autorização criam complexidade desnecessária e reduzem a experimentação.
Talvez estejam certos.
O que me puxa de volta ao Newton Protocol é que ele trata autorização como um problema computacional ativo, e não como uma lista estática de permissões. O protocolo parece menos interessado em provar que as ações aconteceram e mais interessado em provar que as ações permaneceram dentro dos limites de autoridade aceitáveis no exato momento em que ocorreram.
Isso soa sutil.
Na prática, isso muda onde a confiança vive.
E, uma vez que a confiança se move, o restante da arquitetura tende a seguir, quer o sistema tenha pretendido isso ou não.