Aprofundando o OpenGradient durante uma tarefa do CreatorPad hoje, e algo sobre a configuração do TEE simplesmente não me deixava seguir em frente. @OpenGradient $OPG #OPG enquadra isso como infraestrutura segura de IA — e o enquadramento é tecnicamente correto, mas existe um detalhe específico de como isso realmente funciona que atinge diferente quando você olha além da superfície.
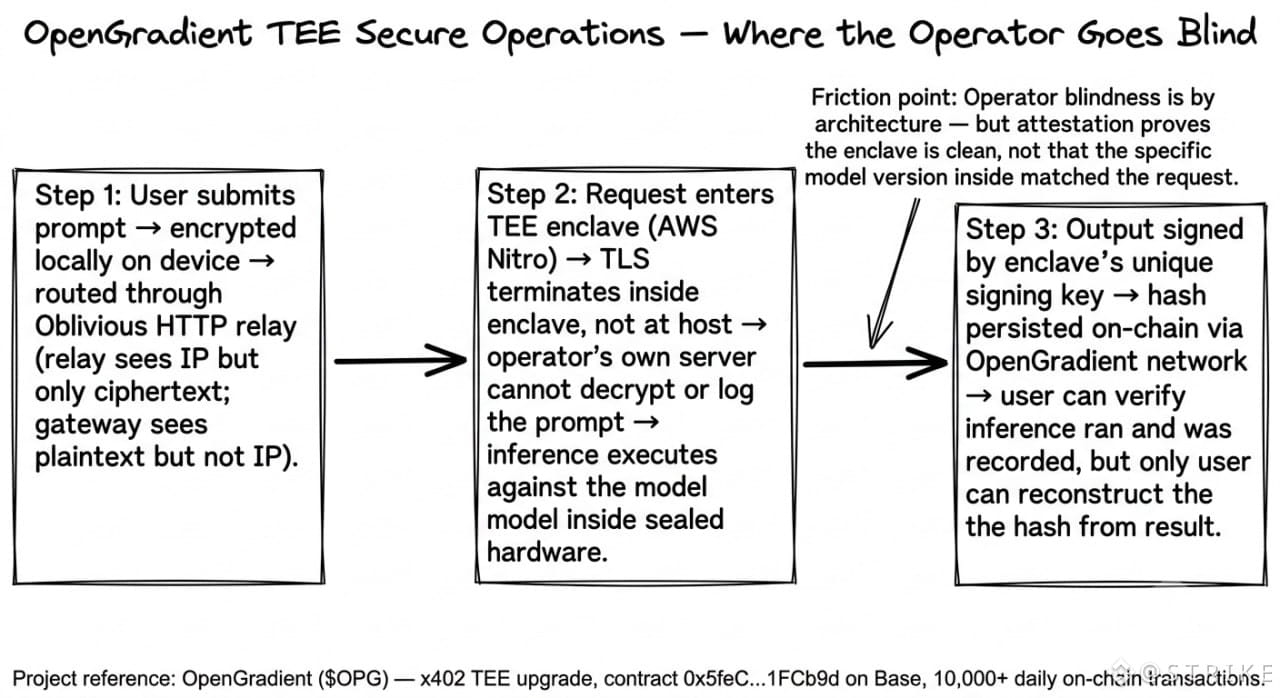
O processo de registro do nó do TEE. Todo nó de inferência que deseja atender requisições dentro de um Ambiente de Execução Confiável (Trusted Execution Environment) precisa provar criptograficamente — antes de ser autorizado a entrar na rede — que está executando exatamente o software certo, sem adulteração. AWS Nitro Enclaves geram a atestação, e a AWS a assina como autoridade certificadora. E aqui está a parte que me fez largar o café: o operador do nó executando o hardware fisicamente não consegue ler nem registrar os prompts que passam pela própria máquina. O enclave encerra o TLS dentro dele. Não no servidor. Dentro do enclave. O operador fica sem acesso aos dados que está processando.
Isso é uma propriedade de segurança significativa. A maioria dos produtos de "IA segura" pede que você confie em um documento de política. Este torna o operador estruturalmente incapaz de te trair, mesmo que ele quisesse. A rede vem impulsionando 10.000+ transações diárias on-chain nesta semana, o contrato 0x5feC...1FCb9d na Base, mas a atividade real está na camada do enclave, que ninguém consegue observar diretamente.
…embora seja exatamente aí que a dúvida começa a surgir. Se o operador não consegue ver o que foi executado, e a prova só confirma que o enclave não foi adulterado — quem realmente verifica se a versão específica do modelo dentro do enclave era a que você pediu?
O processo de registro do nó do TEE. Todo nó de inferência que deseja atender requisições dentro de um Ambiente de Execução Confiável (Trusted Execution Environment) precisa provar criptograficamente — antes de ser autorizado a entrar na rede — que está executando exatamente o software certo, sem adulteração. AWS Nitro Enclaves geram a atestação, e a AWS a assina como autoridade certificadora. E aqui está a parte que me fez largar o café: o operador do nó executando o hardware fisicamente não consegue ler nem registrar os prompts que passam pela própria máquina. O enclave encerra o TLS dentro dele. Não no servidor. Dentro do enclave. O operador fica sem acesso aos dados que está processando.
Isso é uma propriedade de segurança significativa. A maioria dos produtos de "IA segura" pede que você confie em um documento de política. Este torna o operador estruturalmente incapaz de te trair, mesmo que ele quisesse. A rede vem impulsionando 10.000+ transações diárias on-chain nesta semana, o contrato 0x5feC...1FCb9d na Base, mas a atividade real está na camada do enclave, que ninguém consegue observar diretamente.
…embora seja exatamente aí que a dúvida começa a surgir. Se o operador não consegue ver o que foi executado, e a prova só confirma que o enclave não foi adulterado — quem realmente verifica se a versão específica do modelo dentro do enclave era a que você pediu?