Estava trabalhando em uma tarefa $OPG quando a arquitetura TEE no OpenGradient me parou na hora. #OPG . @OpenGradient a apresentação empresarial é "IA verificável para indústrias regulamentadas" — e essa abordagem está em toda a documentação.
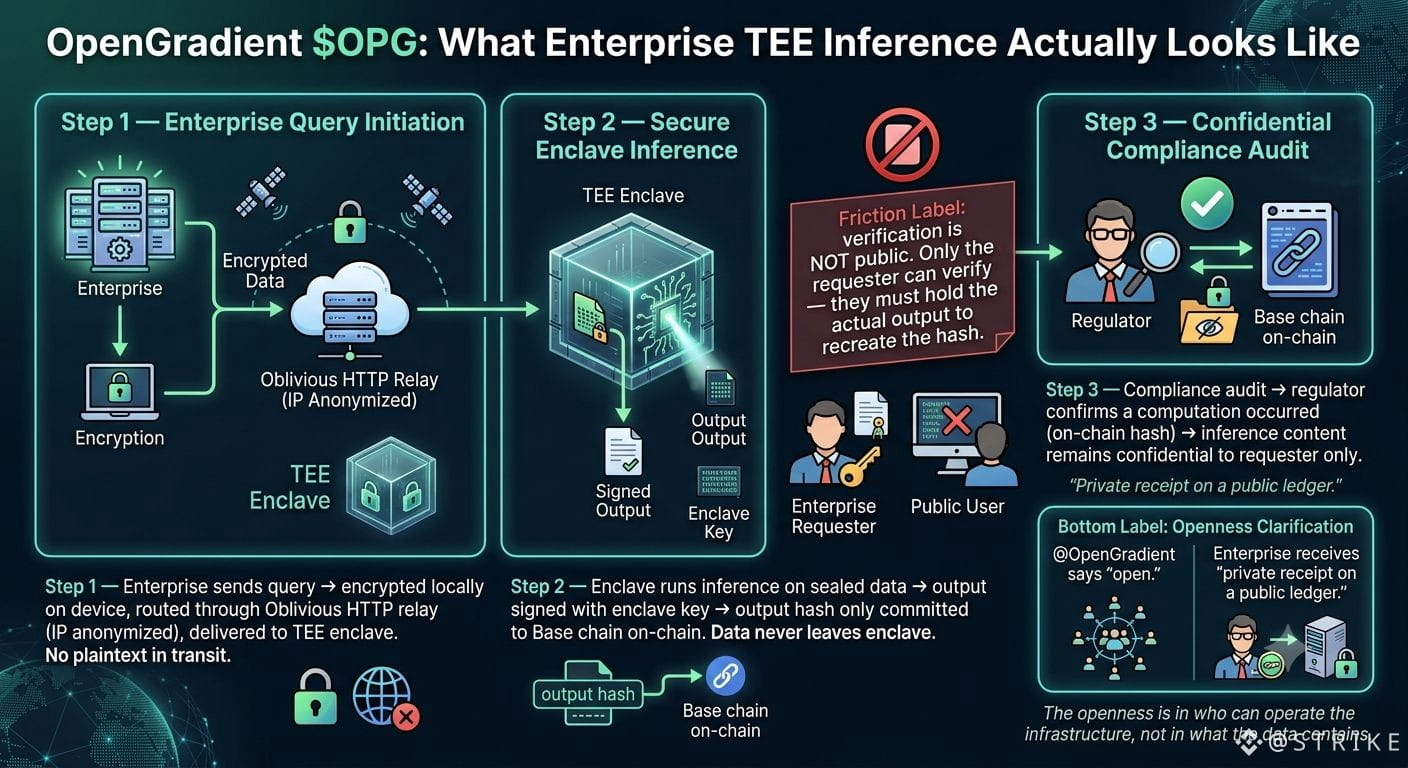
Mas o que isso realmente significa arquitetonicamente vale a pena desacelerar para entender. Quando você executa inferência no modo TEE, a saída é assinada pela chave do enclave e um hash é persistido na cadeia. Qualquer um pode confirmar que uma computação aconteceu. Mas apenas o solicitante pode verificar a saída real — a verificação requer ter o resultado em si para recriar o hash. Os dados ficam selados dentro do enclave.
Portanto, o valor empresarial não é "IA aberta". É mais próximo de um recibo de auditoria privado em um livro público. A rede está atualmente operando com mais de 10.000 transações diárias em mais de 263.500 wallets únicas — a tração geral é real. Mas a vantagem empresarial é especificamente aquele pedaço selado.
Hmm… um oficial de conformidade em uma empresa regulamentada não está comprando isso por falta de permissões. Eles estão comprando porque um hash assinado pelo enclave que foi registrado na Base é mais difícil de contestar em uma auditoria do que o log do servidor de um fornecedor. Se essa abordagem resistirá ao primeiro teste regulatório real é a pergunta que não consegui tirar da cabeça.
Mas o que isso realmente significa arquitetonicamente vale a pena desacelerar para entender. Quando você executa inferência no modo TEE, a saída é assinada pela chave do enclave e um hash é persistido na cadeia. Qualquer um pode confirmar que uma computação aconteceu. Mas apenas o solicitante pode verificar a saída real — a verificação requer ter o resultado em si para recriar o hash. Os dados ficam selados dentro do enclave.
Portanto, o valor empresarial não é "IA aberta". É mais próximo de um recibo de auditoria privado em um livro público. A rede está atualmente operando com mais de 10.000 transações diárias em mais de 263.500 wallets únicas — a tração geral é real. Mas a vantagem empresarial é especificamente aquele pedaço selado.
Hmm… um oficial de conformidade em uma empresa regulamentada não está comprando isso por falta de permissões. Eles estão comprando porque um hash assinado pelo enclave que foi registrado na Base é mais difícil de contestar em uma auditoria do que o log do servidor de um fornecedor. Se essa abordagem resistirá ao primeiro teste regulatório real é a pergunta que não consegui tirar da cabeça.