O detalhe que me parou durante essa tarefa @OpenGradient não estava no whitepaper — estava na documentação dos desenvolvedores. Listado discretamente sob as características x402: "Prompts Prováveis." Prova criptográfica de quais prompts foram utilizados. $OPG #OPG
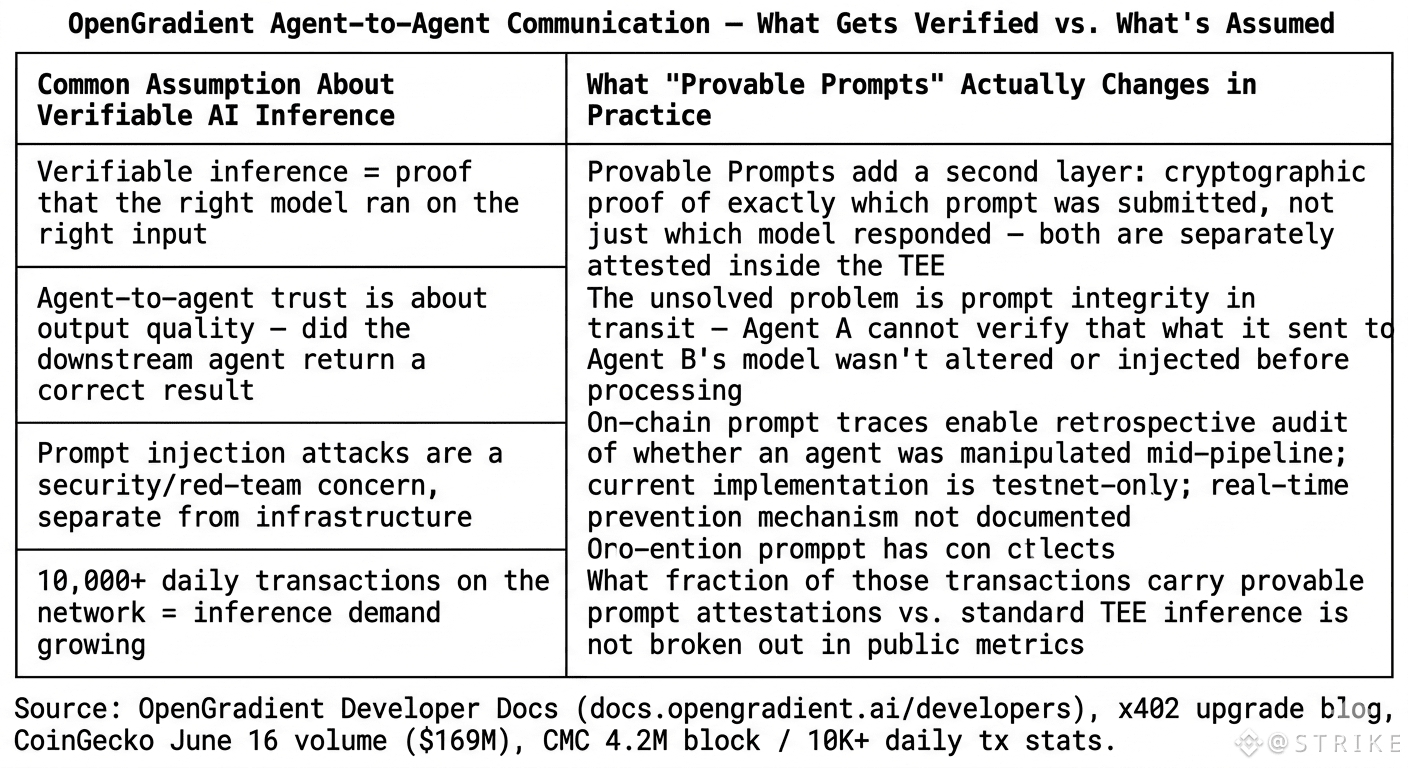
Essa é a parte que ninguém realmente comenta na narrativa de comunicação agente-a-agente. O problema de confiança multi-agente não é apenas "o modelo certo foi executado" — é "o que foi realmente enviado para ele." Quando o Agente A passa para o Agente B e B chama um modelo, o agente receptor downstream não tem como verificar se o prompt não foi alterado durante o trânsito ou injetado com algo. Prompts Prováveis abordam exatamente isso. O prompt em si recebe um rastro criptográfico juntamente com o resultado da inferência, ambos liquidadas na blockchain após 2/3+ dos validadores aprovarem a prova.
A rede tem produzido mais de 10.000 transações diariamente em mais de 4,2M blocos. A listagem OPG da Upbit em 15 de junho movimentou $169M em volume nas últimas 24 horas — essa é a história da exchange que todo mundo está acompanhando. A infraestrutura de prompts prováveis por trás disso é algo muito mais silencioso, e já está ao vivo na testnet.
Eu continuei pensando sobre ataques de injeção de prompt. Se você pode provar qual prompt foi enviado e qual modelo foi executado, você pode auditar retrospectivamente se um agente foi manipulado. Esse é um modelo de segurança completamente diferente para pipelines agenticos do que qualquer coisa que eu tenha visto em outro lugar.
Hmm. Mas isso só ajuda você a entender o que deu errado depois do fato, ou pode realmente prevenir um ataque em tempo real...
Essa é a parte que ninguém realmente comenta na narrativa de comunicação agente-a-agente. O problema de confiança multi-agente não é apenas "o modelo certo foi executado" — é "o que foi realmente enviado para ele." Quando o Agente A passa para o Agente B e B chama um modelo, o agente receptor downstream não tem como verificar se o prompt não foi alterado durante o trânsito ou injetado com algo. Prompts Prováveis abordam exatamente isso. O prompt em si recebe um rastro criptográfico juntamente com o resultado da inferência, ambos liquidadas na blockchain após 2/3+ dos validadores aprovarem a prova.
A rede tem produzido mais de 10.000 transações diariamente em mais de 4,2M blocos. A listagem OPG da Upbit em 15 de junho movimentou $169M em volume nas últimas 24 horas — essa é a história da exchange que todo mundo está acompanhando. A infraestrutura de prompts prováveis por trás disso é algo muito mais silencioso, e já está ao vivo na testnet.
Eu continuei pensando sobre ataques de injeção de prompt. Se você pode provar qual prompt foi enviado e qual modelo foi executado, você pode auditar retrospectivamente se um agente foi manipulado. Esse é um modelo de segurança completamente diferente para pipelines agenticos do que qualquer coisa que eu tenha visto em outro lugar.
Hmm. Mas isso só ajuda você a entender o que deu errado depois do fato, ou pode realmente prevenir um ataque em tempo real...