$BTC .$BTC


Publicar
--Em Alta


EyeOnChain
·
--
Em BaixaPelo menos finalmente conseguimos uma explicação da galera do #humanity .
QUAL É A VERDADEIRA RAZÃO?👇
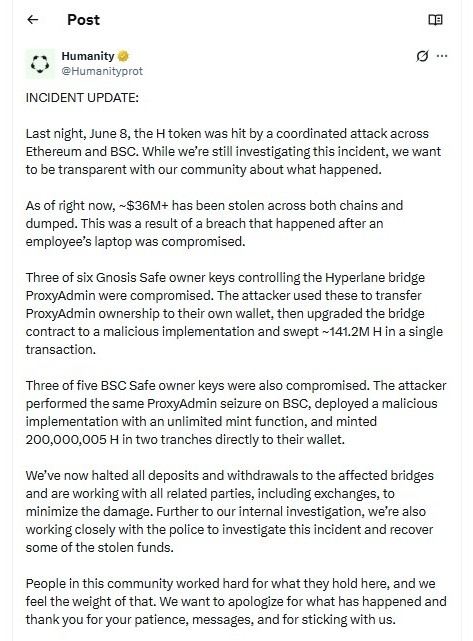
De acordo com a atualização mais recente da equipe, a exploração não foi causada por um bug no contrato inteligente. Tudo começou depois que o laptop de um funcionário foi comprometido.
A partir daí, o atacante conseguiu acesso a várias chaves do Gnosis Safe que controlavam a infraestrutura da ponte tanto no Ethereum quanto no BSC. O atacante então tomou controle dos contratos ProxyAdmin, implantou implementações maliciosas e começou a drenar e mintar tokens.
Os danos até agora são enormes. A equipe diz que mais de $36 milhões em ativos foram roubados e despejados em ambas as chains.
No Ethereum, o atacante supostamente limpou 141,2 milhões de H em uma única transação. No BSC, eles foram ainda mais longe, implantando um contrato malicioso com capacidades de mint ilimitadas e mintando mais de 200 milhões $H diretamente para sua própria wallet.
As pontes foram pausadas, as exchanges foram contatadas, e a equipe diz que está trabalhando com as autoridades para investigar e recuperar os fundos. Mas aqui está algo que a comunidade tem observado de perto...
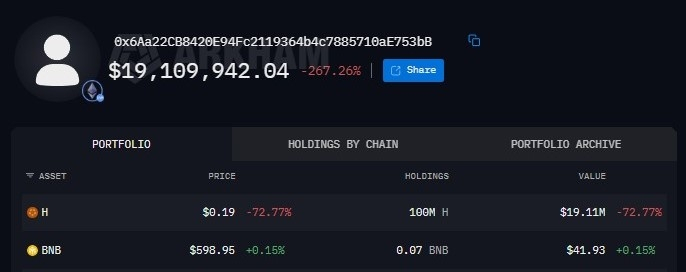
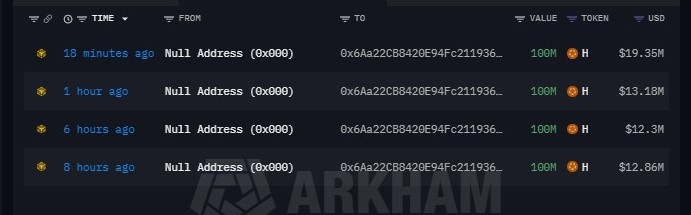
Muito antes dessa declaração ser publicada, rastreadores on-chain já estavam seguindo o endereço: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
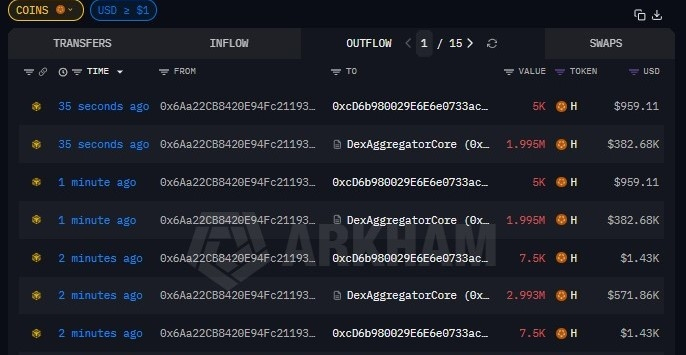
Esta wallet parece ser um dos endereços-chave envolvidos na atividade de exploração, repetidamente mintando quantidades massivas de H e vendendo no mercado. O padrão era visível on-chain em tempo real.
Mintar, Transferir, Vender. Repetir.
Neste ponto, muitos membros da comunidade estão esperando que a investigação inclua uma revisão completa deste endereço e quaisquer wallets conectadas, porque uma grande parte da pressão de venda parece ter se originado daí.
A equipe finalmente forneceu respostas. Agora o foco se volta para a responsabilidade, os esforços de recuperação e se algum dos fundos roubados pode realmente ser rastreado e recuperado.
QUAL É A VERDADEIRA RAZÃO?👇
De acordo com a atualização mais recente da equipe, a exploração não foi causada por um bug no contrato inteligente. Tudo começou depois que o laptop de um funcionário foi comprometido.
A partir daí, o atacante conseguiu acesso a várias chaves do Gnosis Safe que controlavam a infraestrutura da ponte tanto no Ethereum quanto no BSC. O atacante então tomou controle dos contratos ProxyAdmin, implantou implementações maliciosas e começou a drenar e mintar tokens.
Os danos até agora são enormes. A equipe diz que mais de $36 milhões em ativos foram roubados e despejados em ambas as chains.
No Ethereum, o atacante supostamente limpou 141,2 milhões de H em uma única transação. No BSC, eles foram ainda mais longe, implantando um contrato malicioso com capacidades de mint ilimitadas e mintando mais de 200 milhões $H diretamente para sua própria wallet.
As pontes foram pausadas, as exchanges foram contatadas, e a equipe diz que está trabalhando com as autoridades para investigar e recuperar os fundos. Mas aqui está algo que a comunidade tem observado de perto...
Muito antes dessa declaração ser publicada, rastreadores on-chain já estavam seguindo o endereço: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
Esta wallet parece ser um dos endereços-chave envolvidos na atividade de exploração, repetidamente mintando quantidades massivas de H e vendendo no mercado. O padrão era visível on-chain em tempo real.
Mintar, Transferir, Vender. Repetir.
Neste ponto, muitos membros da comunidade estão esperando que a investigação inclua uma revisão completa deste endereço e quaisquer wallets conectadas, porque uma grande parte da pressão de venda parece ter se originado daí.
A equipe finalmente forneceu respostas. Agora o foco se volta para a responsabilidade, os esforços de recuperação e se algum dos fundos roubados pode realmente ser rastreado e recuperado.
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.