

claude opus encontrou um bug no token de privacidade de ~$9B que poderia imprimir dinheiro do nada - e isso é realmente assustador
o zcash tinha uma falha oculta em seu código. isso permitia que você criasse zec falso do nada - e era completamente invisível. ninguém conseguia sequer perceber que aconteceu
e ficou lá por 4 anos. todos os grandes criptógrafos olharam para o zcash, e nenhum deles percebeu
então um white hat usou claude opus 4.8 + uma configuração personalizada e encontrou em cerca de um dia - apenas dias depois do modelo ser lançado. ele até construiu uma versão funcional que gerava moedas falsas em uma rede de testes
a parte assustadora é que, como o zcash é privado, não há como provar 100% que ninguém já o usou antes da correção.
agora pense em quantas outras moedas têm um bug como esse apenas esperando.
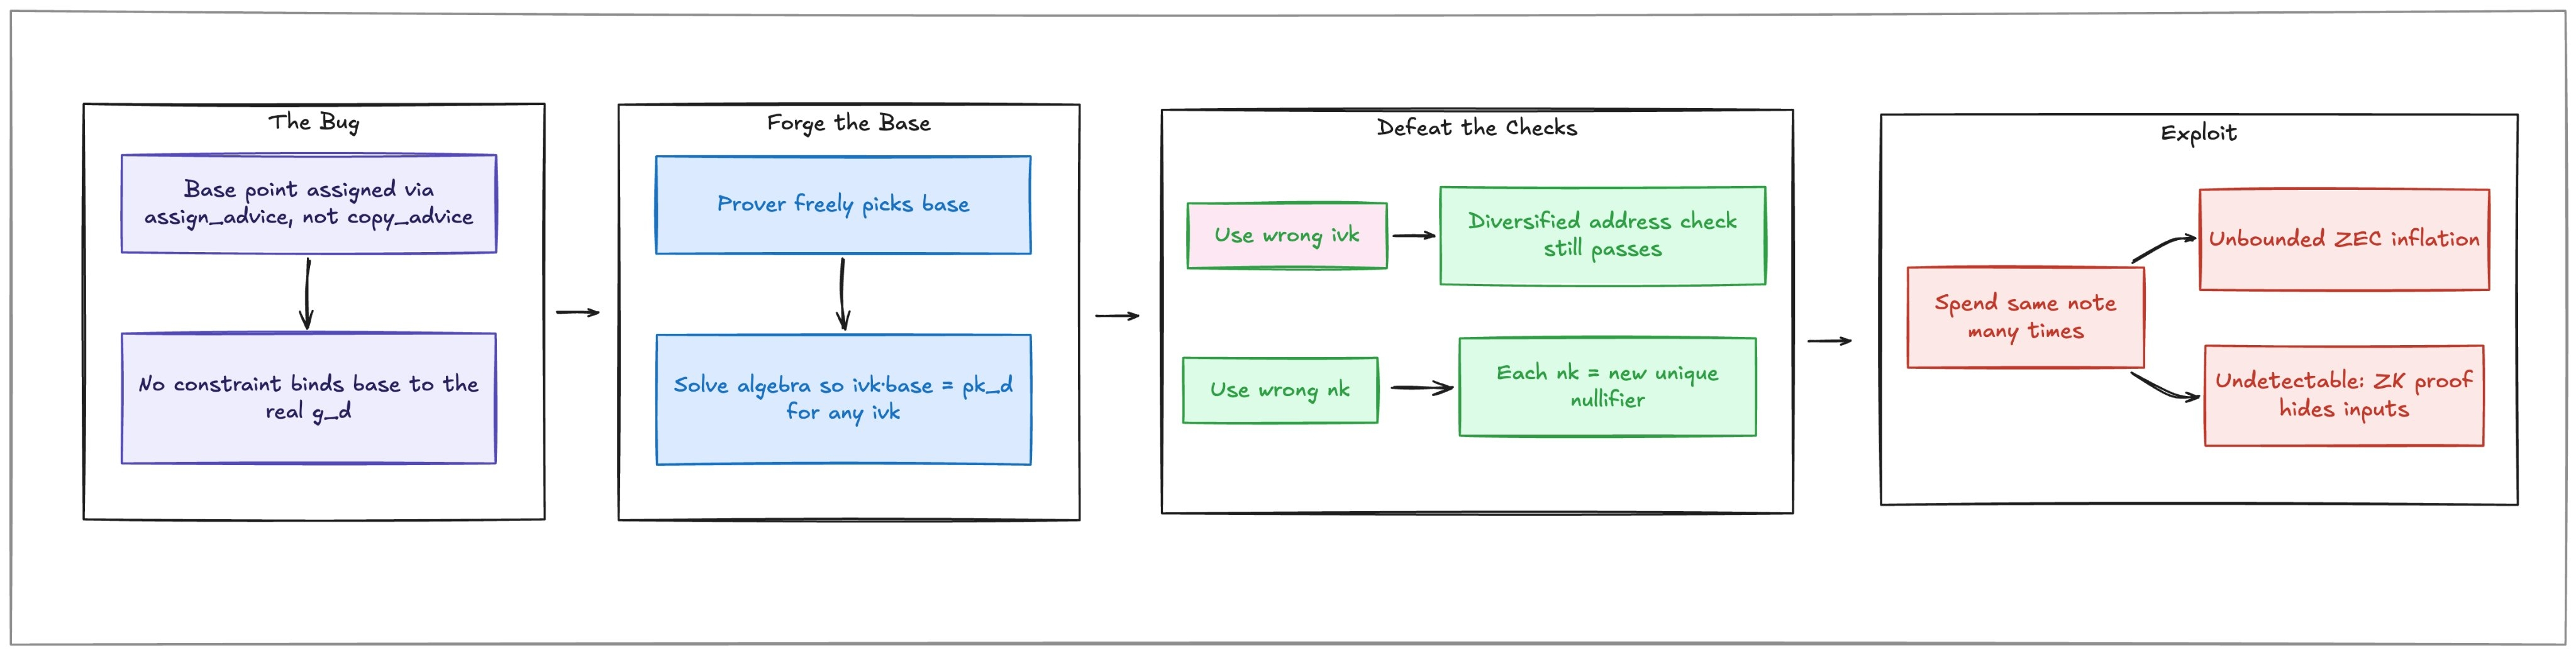
como isso realmente funcionava: o zcash esconde cada transação por trás de uma prova matemática que basicamente diz "eu possuo essa moeda e estou gastando-a" - sem revelar mais nada.
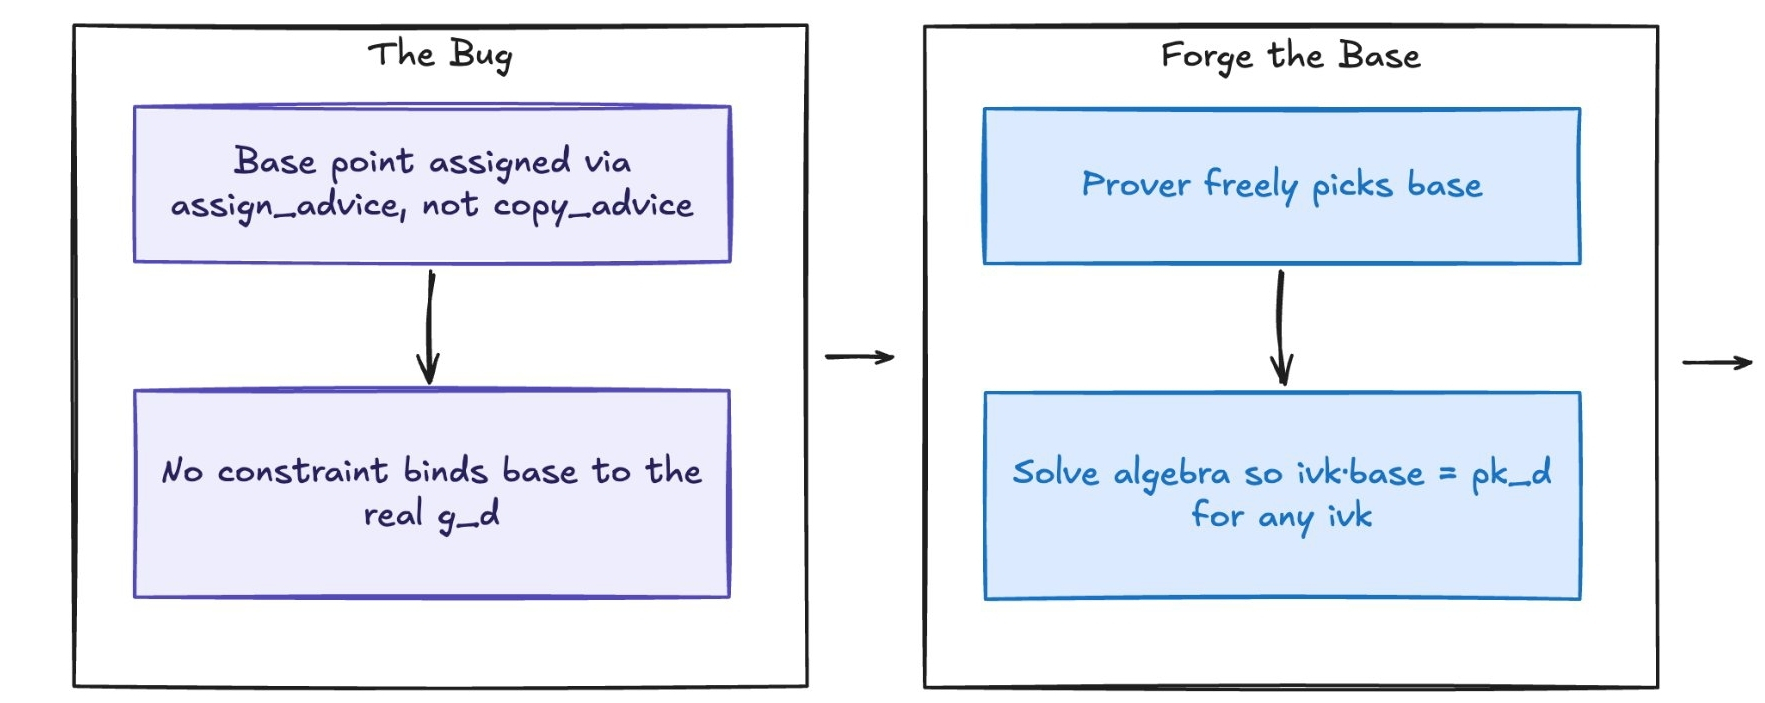
um passo dessa prova multiplica números secretos em uma curva elíptica para confirmar que sua chave coincide com a moeda. o bug era que esse passo nunca travava qual número você tinha que começar.
então um atacante poderia discretamente inserir um número falso, e a prova ainda "validaria" - mesmo para uma moeda que nunca foi deles.
uma vez que aquela verificação foi enganada, eles podiam gastar a mesma moeda repetidamente, cada vez carimbando-a com um novo marcador de "gasto" para que a rede visse uma moeda novinha em folha a cada vez.
zec conjurado do nada, totalmente criptografado, completamente invisível. ninguém assistindo a cadeia poderia sequer perceber que aconteceu.
a correção foi uma atualização de emergência na rede. não há evidências de que foi explorada - mas também não há como provar totalmente que não foi.