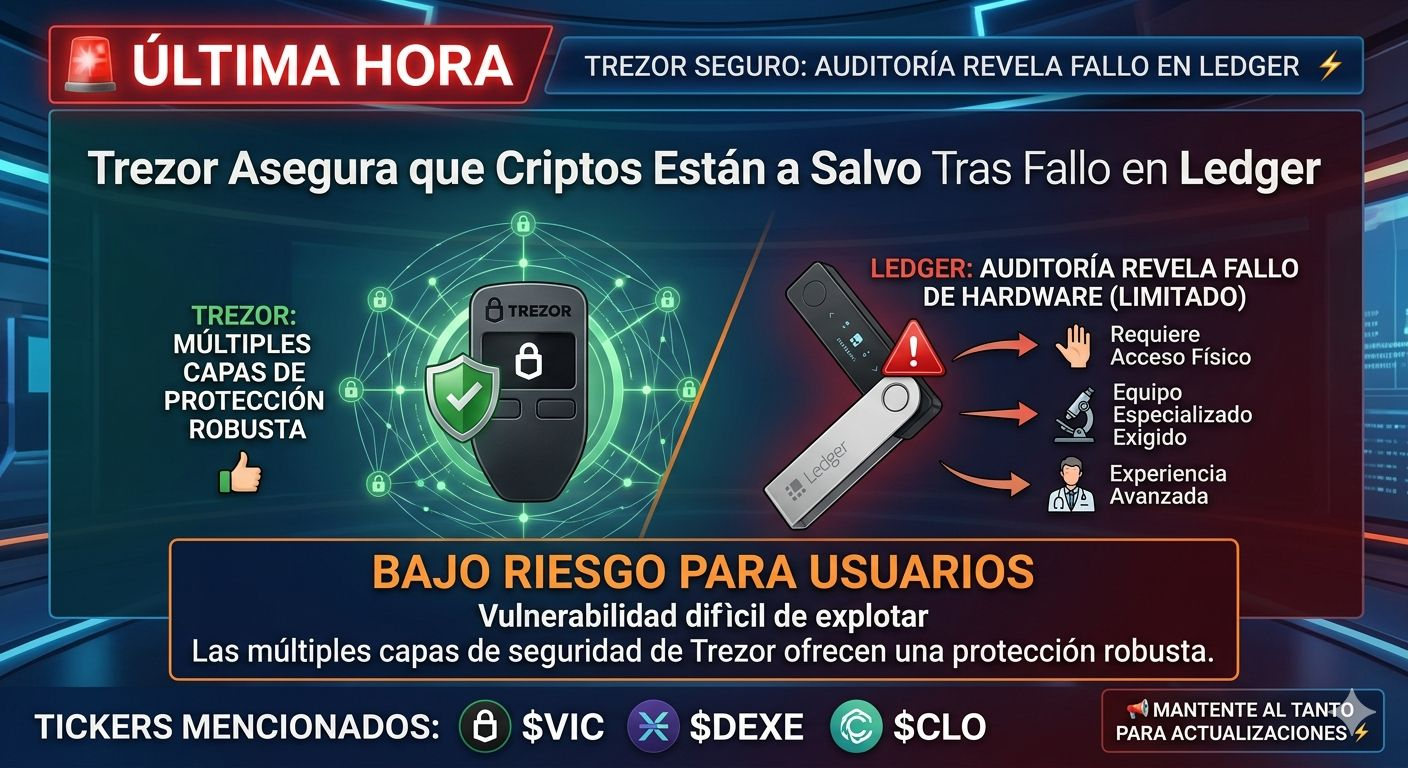
🔐 Esta notícia aponta para um tema importante na segurança das wallets de criptomoedas:
Se uma auditoria encontra uma vulnerabilidade de hardware, o primeiro a ser avaliado é:
* Precisa de acesso físico ao dispositivo?
* Necessita de ferramentas especializadas?
* Pode ser explorado de forma remota?
De acordo com o resumo que você compartilha, a falha:
* ⚠️ exigiria acesso físico ao dispositivo.
* ⚠️ precisaria de conhecimentos técnicos avançados e equipamento especializado.
* ✅ não seria um ataque simples para um criminoso comum.
Por isso, o risco para a maioria dos usuários costuma ser considerado baixo.
🛡️ Boas práticas para qualquer hardware wallet
Seja da Trezor ou Ledger:
* Nunca compartilhe sua frase de recuperação (seed phrase).
* Guarde a seed offline em um lugar seguro.
* Compre dispositivos apenas através de canais oficiais.
* Mantenha o firmware atualizado.
* Utilize PIN e, se disponível, uma passphrase adicional.
🧠 O importante
As vulnerabilidades de hardware não significam automaticamente que os fundos estão em perigo imediato. Muitas vezes, os investigadores descobrem falhas que são difíceis de explorar em condições reais.