


A Gnosis está trabalhando para conter um exploit na segunda-feira que afeta seu produto Gnosis Pay, depois que o cofundador Martin Köppelmann reconheceu um hack ativo envolvendo o módulo de atraso do sistema e afirmou que o projeto cobriria as perdas dos usuários.
Köppelmann inicialmente aconselhou os usuários a sacar fundos, um aviso rapidamente amplificado pela empresa de segurança em blockchain PeckShield, que disse que os usuários eram fortemente aconselhados a retirar todos os fundos (EURe e GNO) e verificar sua exposição.
O cofundador da Gnosis posteriormente retirou esse conselho, no entanto, e deletou o tweet inicial, dizendo que a maioria dos usuários não conseguiria retirar seus fundos. Ele reiterou que a equipe da Gnosis está "trabalhando ativamente para conter os danos" e fará os usuários ficarem inteiros.
A Gnosis é um projeto de longa data no Ethereum, mais conhecido pela sua infraestrutura de carteiras de contratos inteligentes e pela Gnosis Chain, uma rede compatível com Máquina Virtual Ethereum (EVM) usada para pagamentos e finanças descentralizadas.
As orientações em mudança deixam perguntas-chave sem resposta, incluindo quanto foi roubado, quais contratos ou usuários são afetados e se o problema se origina do próprio módulo de atraso Zodiac, da sua configuração dentro do Gnosis Pay ou de uma falha arquitetural mais ampla.
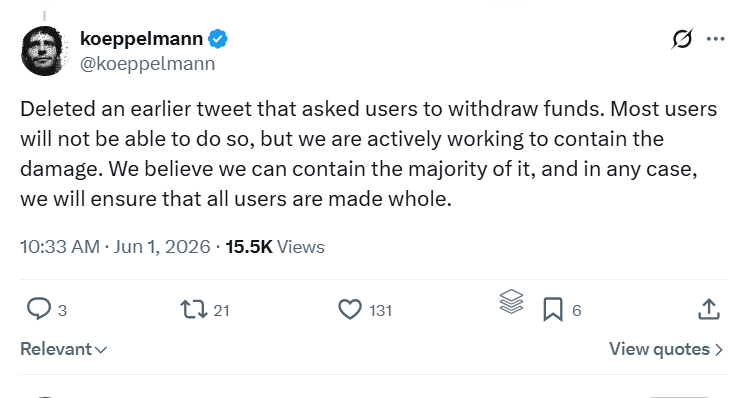
Cofundador da Gnosis promete fazer os usuários terem seus prejuízos cobertos. Fonte: Koeppelmann
A Cointelegraph entrou em contato com a Gnosis e com o Gnosis Pay para comentários, mas não havia recebido resposta até a publicação.
O ex-desenvolvedor central do protocolo Near, Vadim Zacodil, disse que o design do Gnosis Pay roteia a autocustódia do usuário por meio de uma camada compartilhada de “atraso” que enfileira transações de saída de muitos Safes de uma vez; assim, um bug ou exploit ali pode empurrar retiradas maliciosas para as filas de milhares de usuários simultaneamente, mesmo que chaves individuais nunca sejam movidas.
Na prática, argumentou ele, o que protege os usuários nesse incidente é menos as contas Safe de autocustódia e mais a capacidade da Gnosis de pausar a infraestrutura e comprometer recursos do tesouro para cobrir as perdas.
Incidente segue exploração de módulo Safe de terceiros
O incidente acontece poucos dias depois de um exploit separado envolvendo um módulo de terceiros conectado ao Safe — a infraestrutura de carteira de contrato inteligente originalmente incubada no ecossistema da Gnosis e agora desenvolvida pela Safe Labs.
Nesse caso, um contrato do SquidRouterModule interagindo com carteiras Safe foi abusado para drenar cerca de US$ 3,2 milhões de aproximadamente 86 Safes na Ethereum e na Base, levando tanto a Safe Labs quanto a Squid a dizer que a vulnerabilidade estava fora dos seus protocolos centrais.
Isso também acontece após um mês de perdas com exploits de cripto menores no geral. Dados da CertiK publicados no domingo mostraram que as perdas totais caíram para cerca de US$ 68,3 milhões em maio, uma redução de aproximadamente 90% em relação a abril, marcando o terceiro mês deste ano com perdas abaixo de US$ 100 milhões.
Revista: A Lei CLARITY será boa — ou ruim — para a DeFi?