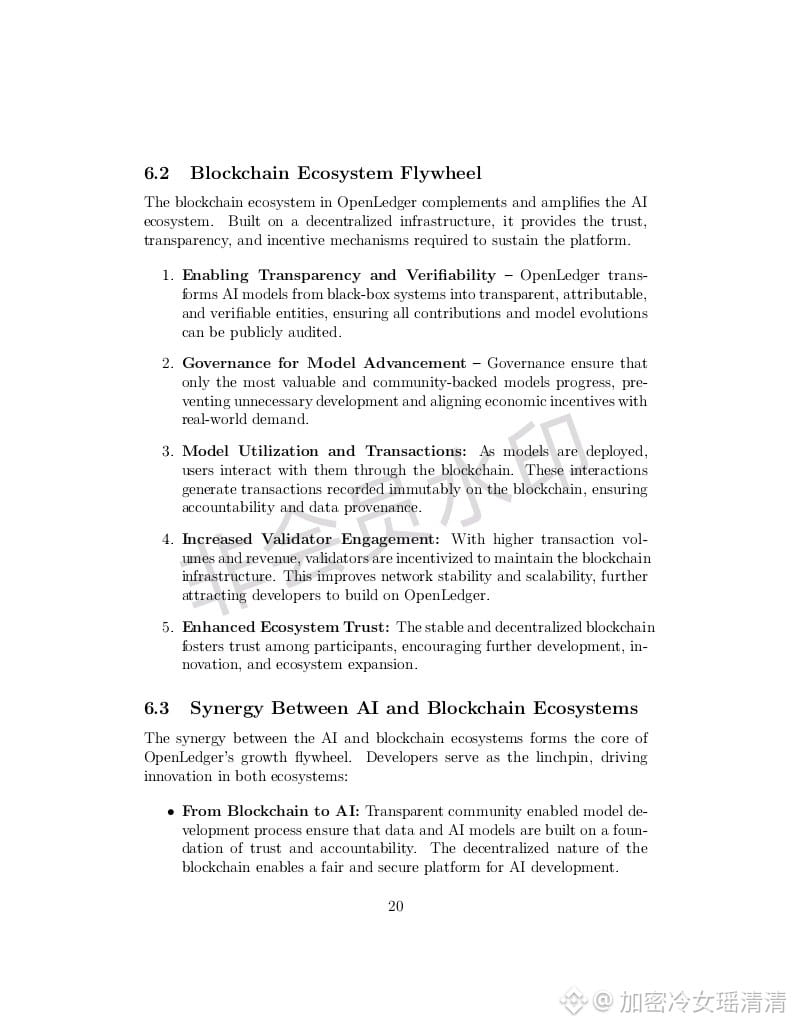
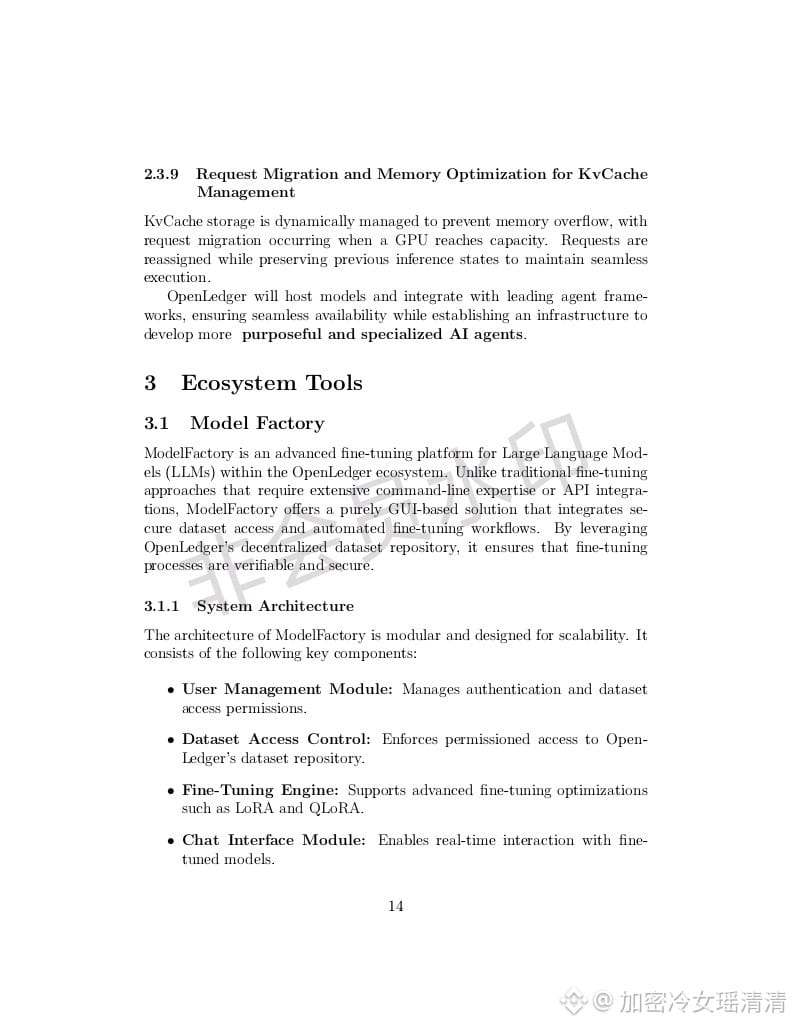
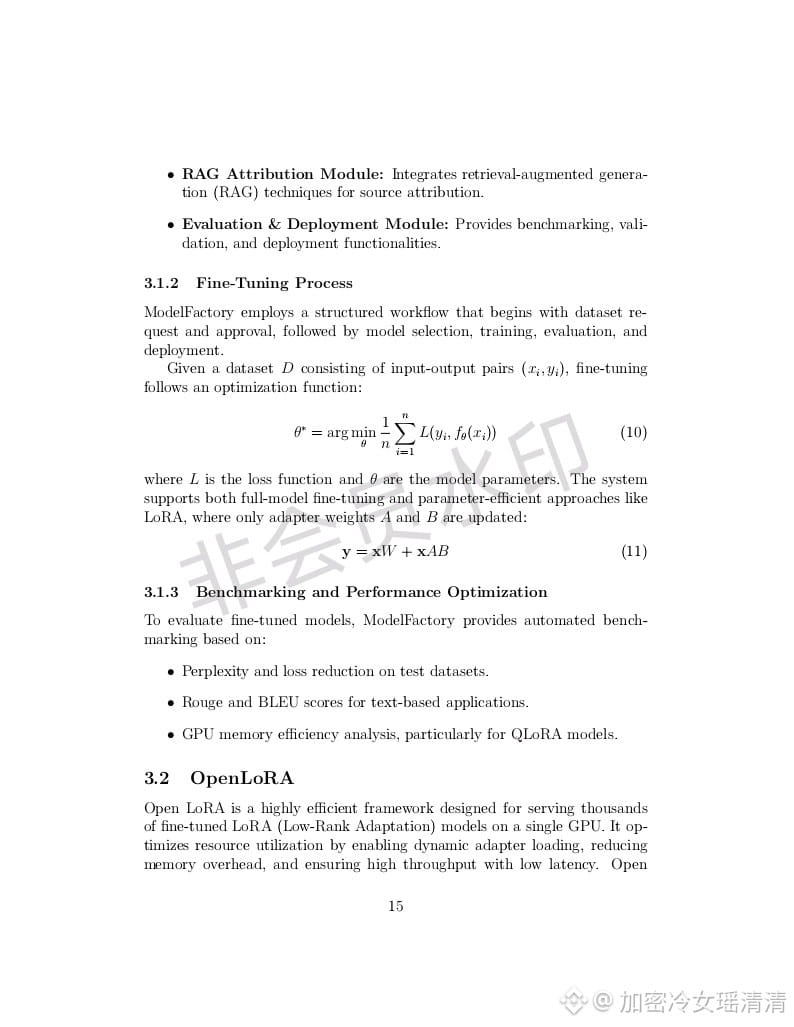
Ontem eu solicitei as permissões de API de um projeto, preenchi o formulário, esperei três dias e recebi um e-mail dizendo que a aprovação não passou, sem dar uma razão. Foi como esperar em vão. Essa aprovação em caixa-preta é muito comum no Web2, você não sabe nem onde está o problema, e quando quer mudar, não tem direção. O ModelFactory da OpenLedger transformou o acesso a conjuntos de dados em um fluxo de aprovação on-chain. Se você quer usar dados de um Datanet para ajustar o modelo, precisa primeiro fazer um staking de $OPEN para iniciar o pedido. O provedor de dados recebe a solicitação e vota para decidir se te dá ou não a permissão. O resultado da votação e as razões ficam todas na blockchain. Se for negado, você também consegue ver quem votou contra e por quê. Eu dei uma olhada no white paper, e eles usam um mecanismo de multi-assinatura, não é uma única fonte de dados que decide. Um conjunto de dados pode ter vários contribuidores, e cada um tem direito de voto proporcional ao peso da sua contribuição. Para acessar os dados, você precisa obter votos favoráveis que ultrapassem um certo limite. Esse design evita que os provedores de dados abusem do poder, tipo, se não gostarem de você, podem simplesmente te negar. Além disso, se o pedido for negado, o staking de $OPEN será devolvido integralmente, não será descontado. Apenas se você pegar os dados e usar de forma irregular, e isso for descoberto pelo verificador, é que a garantia será confiscada. Esse design é bem razoável, pois diferencia entre 'pedido negado' e 'uso irregular', ao contrário de alguns projetos que só de falhar já te cobram, o que é um verdadeiro golpe. Eu comparei o processo de aprovação de dados de outras plataformas de IA, e a maioria ainda é decidida por um administrador centralizado, você nem tem um canal para apelação. As pools de mineração do Bitcoin no início também eram centralizadas, mas depois foram gradualmente substituídas por pools P2P, porque as pessoas perceberam que poder concentrado gera corrupção. A implantação de contratos inteligentes do Ethereum também passou por uma evolução de auditoria centralizada para validação descentralizada. Esse sistema de votação e aprovação da OpenLedger está essencialmente replicando o mesmo caminho, só que mudando o cenário para controle de acesso a conjuntos de dados. Mas eu também notei um problema: se grandes provedores de dados com peso de voto alto se unirem para boicotar um solicitante, teoricamente, eles podem banir essa pessoa permanentemente. O white paper não detalhou medidas contra conluio, então essa vulnerabilidade precisa ser corrigida. Vou esperar que eles mostrem alguns casos reais de aprovação antes de avaliar se esse mecanismo é justo @OpenLedger #OpenLedger .

Publicar

--
OPEN
Participações
Ganhos e Perdas acumulados (%)
+2,21
+2.24%
Custo médio
0,1899677
Último preço
0,1951
A partir das participações de @加密冷女瑶清清
Hora do instantâneo: 2026-11-08 05:31