

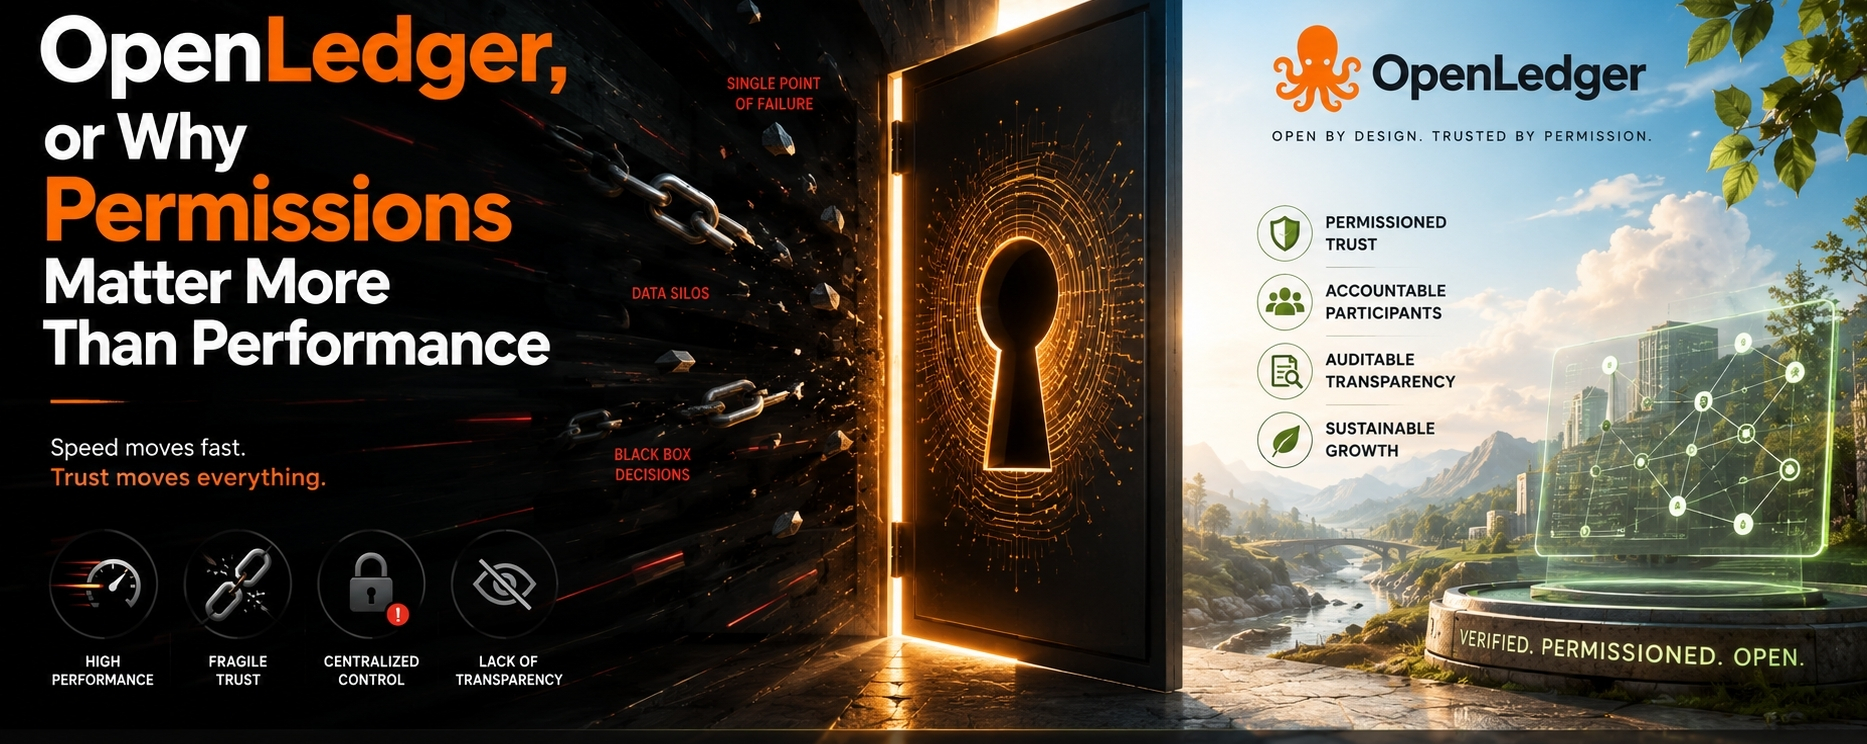

Eu costumava pensar que o número mais importante na blockchain era a velocidade.
Transações por segundo. Finalidade. Throughput. As métricas pareciam convincentes em slides de conferências e apresentações para investidores. Todo mundo parecia focado em fazer os sistemas se moverem mais rápido, como se a velocidade sozinha pudesse resolver todos os problemas que a indústria enfrentava.
Então comecei a prestar atenção em como as falhas realmente acontecem.
As histórias raramente eram sobre blocos lentos. Elas eram sobre permissões que demoraram demais, wallets que assinaram o que não deveriam ter assinado, chaves que acabaram expostas, e aprovações concedidas sob suposições que depois se provaram erradas. Quando um comitê de risco está revisando um relatório de incidente ou uma equipe de operações está respondendo a um alerta às 2 da manhã, ninguém está perguntando se a cadeia processou mais mil transações por segundo. A pergunta é sempre a mesma: quem tinha acesso, por que tinha, e por que isso não foi restringido antes?
É por isso que considero a OpenLedger interessante.
À primeira vista, é uma camada 1 de alto desempenho baseada em SVM projetada para escalabilidade. Ela pode se mover rapidamente, processar de forma eficiente e suportar cargas de trabalho exigentes. Mas o que se destaca para mim não é o desempenho em si. É a ideia de que o desempenho deve existir ao lado de guardrails em vez de substituí-los.
Cheguei a acreditar que as maiores vulnerabilidades da blockchain não são gargalos. Elas são permissões. Elas são as decisões invisíveis sobre autoridade que se acumulam ao longo do tempo até que uma delas eventualmente quebre.
A OpenLedger parece construída em torno dessa realidade.
Sua arquitetura separa execução de liquidação de uma maneira que parece deliberada em vez de na moda. A execução permanece modular e adaptável, permitindo que a inovação aconteça onde faz sentido. A liquidação permanece mais conservadora, criando uma fundação que prioriza a integridade em vez de experimentação constante. Vejo essa separação como um reconhecimento de que nem todas as camadas devem se mover na mesma velocidade, especialmente quando a confiança está envolvida.
A parte que mais ressoa comigo são as OpenLedger Sessions.
Muito do crypto ainda assume que os usuários devem aprovar continuamente ações, expor autoridade repetidamente e carregar permissões de longa duração simplesmente porque é assim que as coisas sempre funcionaram. As OpenLedger Sessions abordam o problema de maneira diferente através de delegação forçada que é tanto limitada no tempo quanto no escopo. O acesso existe para um propósito específico, sob condições específicas e por um período de tempo específico.
Então ela expira.
Isso pode parecer simples, mas eu acho que reflete uma mudança mais ampla em como a segurança deve funcionar.
“Delegação escopo + menos assinaturas é a próxima onda da UX on-chain.”
Para mim, isso não é apenas uma afirmação sobre conveniência. É uma afirmação sobre a redução da exposição desnecessária. Cada solicitação de assinatura é um ponto de decisão. Cada ponto de decisão introduz risco. Melhores sistemas não são aqueles que pedem confiança com mais frequência. Eles são aqueles que requerem menos dela.
Eu também aprecio que a compatibilidade EVM da OpenLedger é posicionada como uma escolha prática em vez de uma característica definidora. Ela reduz a fricção de ferramentas, ajuda os desenvolvedores a trabalharem com ambientes familiares e diminui as barreiras à adoção. Útil, mas não a história principal.
A história principal é responsabilidade.
O token OPEN funciona como combustível de segurança dentro da rede, e o staking parece menos uma participação passiva e mais como aceitar um papel na manutenção do sistema em si. Segurança nunca é gratuita. Alguém sempre carrega o peso de proteger a rede.
Claro, nada disso faz o risco desaparecer.
As pontes continuam sendo pontes. A infraestrutura cross-chain expande oportunidades enquanto introduz suposições adicionais. Cada nova conexão cria outro lugar onde as coisas podem dar errado. A indústria já aprendeu essa lição muitas vezes para saber que a confiança pode desaparecer muito mais rápido do que se constrói.
A confiança não se degrada educadamente - ela se rompe.
Eu continuo voltando a esse pensamento porque explica por que não vejo mais a velocidade como a medida definidora de qualidade.
Uma blockchain pode ser incrivelmente rápida e ainda assim falhar de maneiras previsíveis. Ela pode processar volumes enormes de atividade enquanto acumula silenciosamente riscos de permissão por baixo da superfície. Pode vencer comparações de benchmark e ainda perder a confiança dos usuários após um único incidente evitável.
O que importa é se o sistema entende como a falha realmente acontece.
Do meu ponto de vista, a OpenLedger parece menos focada em correr atrás de velocidade por si só e mais em construir uma estrutura onde a velocidade exista dentro de limites. Uma estrutura onde as permissões são restritas, a autoridade é temporária e a segurança é tratada como uma disciplina operacional ao invés de uma característica de marketing.
Porque no final, eu não acho que o futuro pertence ao livro razão mais rápido.
Eu acho que pertence ao livro razão que sabe quando recusar um pedido, quando limitar a autoridade e quando prevenir um erro antes que ele se torne um relatório de incidente.
Um livro razão rápido que pode dizer “não” pode não gerar as manchetes mais barulhentas.
Mas isso previne as falhas mais previsíveis.
