
Me roubaram 47.000€ em cripto enquanto eu dormia. Foi exatamente assim.
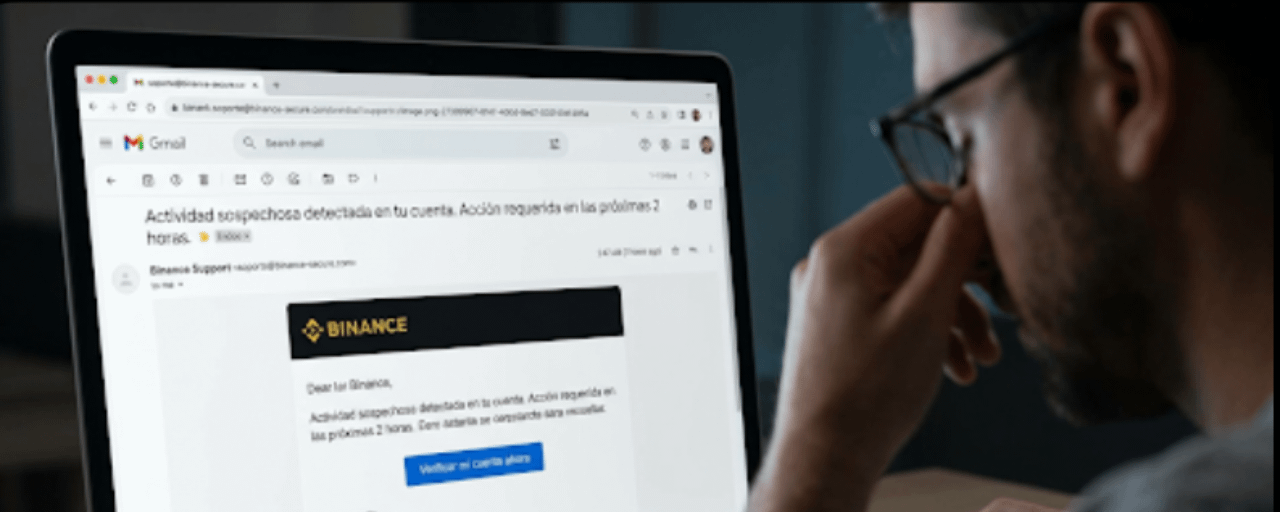
São 2:47 da madrugada. Miguel, trader com 6 anos de experiência, recebe um e-mail de "suporte@binance-secure.com".
O assunto: "Atividade suspeita detectada na sua conta. Ação requerida nas próximas 2 horas."
O logo está perfeito. O design é idêntico ao da Binance. Tem um botão azul que diz "Verificar minha conta agora".
Miguel está operando desde 2018. Já viu centenas de golpes de phishing. Mas são 3 da manhã, ele acaba de ver que o mercado está em baixa e o e-mail tem seu nome real.
Clique.
O QUE MIGUEL NÃO SABIA
O domínio binance-secure.com foi registrado 11 dias antes.
Naquele horário, nenhum scanner o marcou como perigoso. SPF e DMARC estavam configurados corretamente. O certificado SSL era válido. A página era uma cópia pixel-perfect do portal da Binance.
Miguel introduziu sua senha. Depois, seu código 2FA.
Mas o ataque real não era roubar a conta da Binance.
O CONTRATO QUE NINGUÉM LEU
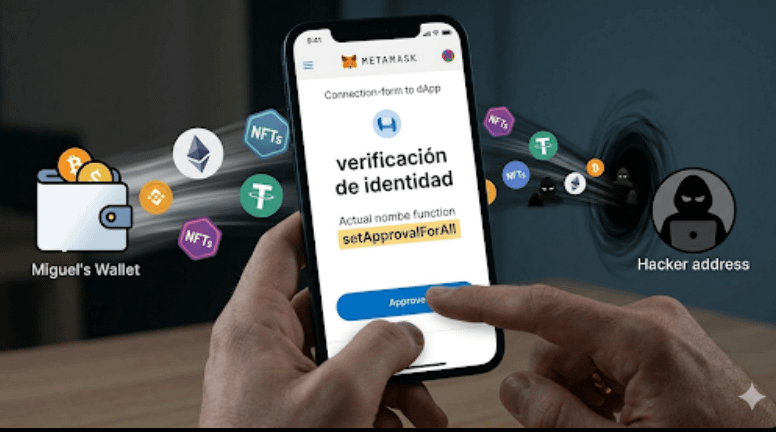
A página pedia para "verificar sua wallet". Era um formulário de conexão do MetaMask.
Ao conectar, apareceu uma janela de assinatura. O texto dizia "verificação de identidade". Miguel aprovou.
O que ele assinou foi um setApprovalForAll — permissão para mover TODOS os seus NFTs e tokens sem confirmação adicional.
4 minutos depois, sua wallet estava vazia.
OS 3 VETORES QUE ELES SEMPRE USAM
🔴 1. Domínio falso com 11 dias de vida. Seu cérebro não detecta visualmente.
🔴 2. Urgência artificial. "2 horas para agir" desativa o pensamento crítico.
🔴 3. Uma única assinatura no MetaMask. Sem limite. Sem expiração.
COMO SE PROTEGER
✅ Sempre verifique a idade do domínio antes de inserir credenciais. Menos de 90 dias = para.
✅ O remetente real não é o nome bonitinho do inbox. É o domínio depois do @. suporte@binance-secure.com NÃO é Binance.
✅ Antes de assinar no MetaMask, leia exatamente o que você está autorizando. setApprovalForAll sem limite é quase sempre uma armadilha.
A REGRA DA MANADA: PRESSA + CONFIANÇA VISUAL + UMA ASSINATURA = ROUBO.
Quebrar qualquer um dos três e o ataque falha.
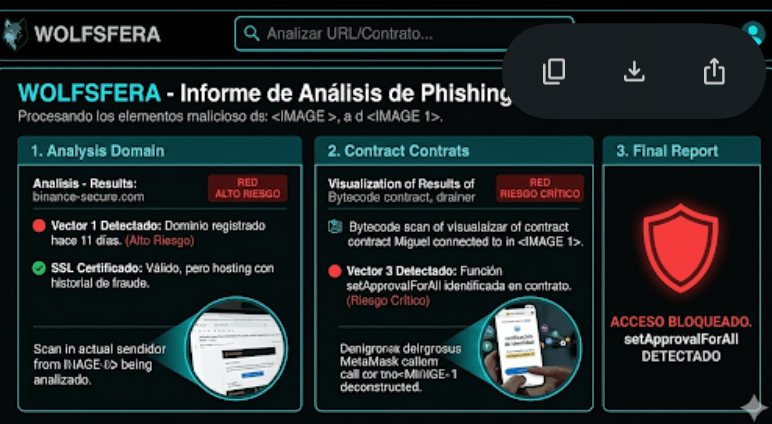
Tem algo suspeito? No Wolfsfera analisamos gratuitamente:
🔍 Domínios e URLs — detectamos se é um clone, se tem dias de vida, se o certificado SSL é falso ou se o hosting tem histórico de fraude.
📧 Emails — analisamos o domínio do remetente, se tem SPF/DMARC configurado e se está imitando uma marca conhecida como Binance, Ledger ou MetaMask.
📄 Contratos inteligentes — escaneamos o bytecode em busca de funções perigosas como setApprovalForAll, mint ilimitado ou padrões de drainer conhecidos.
Tudo em segundos. Sem registro. Sem custo.
Me mande nos comentários ou por privado o que você quiser analisar e eu respondo com o relatório completo. 🐺
Miguel não é uma pessoa real, mas sua história acontece todos os dias. Para pessoas com experiência.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH