

Dados da GoPlus Security Revelam um Web3 Sob Cerco
A GoPlus Security bloqueou 2,3 milhões de transações fraudulentas em abril de 2026. Esse número merece atenção. Essa cifra foi calculada a partir da camada de segurança do protocolo, o que significa que mais de 717 milhões de chamadas de API foram processadas mensalmente, em mais de 40 blockchains onde ameaças foram encontradas. Além disso, temos $45,8 milhões em economias de usuários provenientes de hacks, juntamente com vulnerabilidades descobertas em mais de 30 projetos no ecossistema. A imagem começa a ficar bastante clara. A infraestrutura subjacente das wallets de cripto que a maioria dos usuários conhece e confia (pense em MetaMask, Trust Wallet, Uniswap) está literalmente sob ataque todos os dias. A discussão não é se ataques estão ocorrendo nos produtos da GoPlus. O que a prevalência desses ataques significa para a segurança on-chain como um todo em 2026 é a grande questão em aberto.
O que Centenas de Milhões de Chamadas Mensais de API Capturam
Volumes também importam. A GoPlus Intelligence Token Security API está em média com 717 milhões de chamadas por mês em seus endpoints em 2025. Ela atingiu um pico de pouco menos de 1 bilhão de chamadas em fevereiro de 2025. Essa rede adicionou uma AI Agent Security API ao stack em março de 2026. Isso é uma nova categoria de ameaça alimentando esse total apenas neste ano. Cada API foi desenhada para escalar para dezenas de milhões de chamadas. O número de implantações do SecHub havia ultrapassado 70.000 no fim de 2025, com 36 operadores de AVS apostados no conjunto de validadores. Um total de 1,1 milhão de ETH foi restacado nesse conjunto. Essas são as redes que compõem os 2,3 milhões. Cada transação bloqueada foi analisada para padrões de endereços maliciosos e, em seguida, passou por análise de segurança de tokens e simulação de transação antes de ser bloqueada. O modelo do token de segurança GoPlus ainda cobra uma taxa nominal de gas em GPS para cada interação com o ecossistema protegido. Cada transação bloqueada gera receita para o protocolo. Receita real até hoje (outubro de 2025): US$ 4,7 milhões. US$ 2,5 milhões (53%) disso foi gerado pelo GoPlus App, US$ 1,7 milhão diretamente via SafeToken Protocol. O ponto é: quando você faz as contas dessa proporção de chamadas de API para transações realmente bloqueadas, a taxa de interceptação é aproximadamente 0,32% de todas as consultas. Parece absurdamente baixo até você perceber que essas consultas estão na casa de centenas de milhões por mês. São milhões de explorações prevenidas a cada mês. E essa proporção continua crescendo.
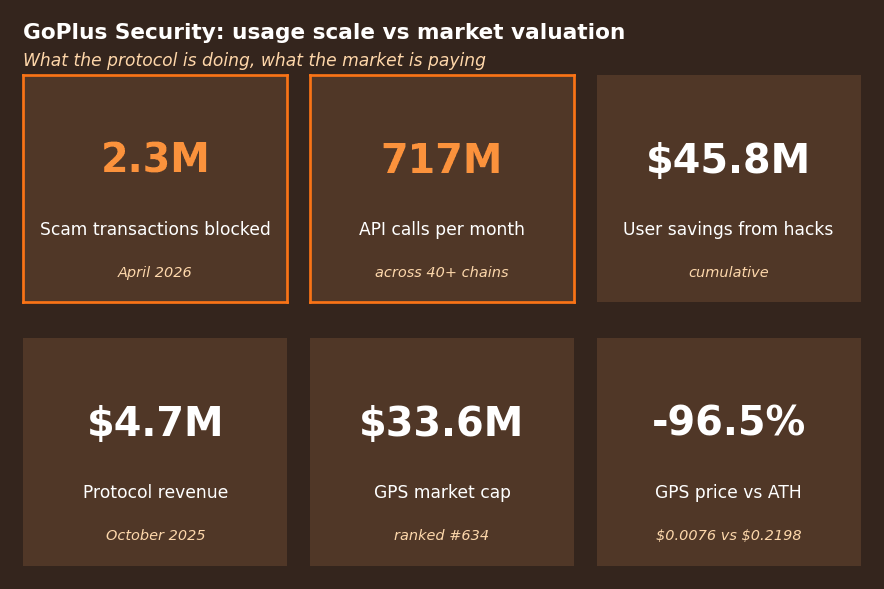 Escala de uso vs. avaliação de mercado. Fontes: relatórios do GoPlus do 1º trimestre para métricas do protocolo; CoinGecko para o preço e a capitalização de mercado do GPS.
Honeypots, Rug Pulls e os Tipos de Ataque que Dominam Hoje
Nenhuma destas 2,3 milhões vai se encaixar perfeitamente em apenas uma categoria. As proteções do GoPlus cobrem tudo, desde contratos honeypot, bugs de mintagem ilimitada, ataques de phishing e rug-pulls. Integrações do GoPlus em protocolos como Uniswap e SafePal foram desenhadas especificamente para detectar honeypots e tokens programados com proteções intencionais contra vender um ativo depois de comprá-lo, além de vulnerabilidades de mintagem ilimitada que permitem que qualquer pessoa que controle um contrato consiga cunhar tokens ilimitados e drenar liquidez de um pool. O GoPlus adicionou uma quarta categoria de detecção em março de 2026 com o lançamento do SafuSkill Security Marketplace na BNB Chain: agentes de IA maliciosos “Skills”. Skills são coleções de código que podem ser plugadas em agentes autônomos para conceder novas funções. O GoPlus descobriu que 21% das “Skills” populares continham código de alto risco capaz de ataques sérios, como acesso remoto à rede. 1 em cada 5 módulos de Skill de agentes de IA na BNB Chain foi encontrado com assinaturas de código associadas a explorações. Esse vetor de ataque vai se expandir muito mais rápido do que muitos conseguem prever, à medida que usuários começam a aproveitar agentes de IA para negociar DeFi e gerenciar portfólios. Um exemplo de como novos métodos de desenvolvimento estão criando novas classes de vulnerabilidades foi visto com inconsistências no feed de preço do oracle encontradas na Moonwell em abril de 2026. O time suspeitou que um ator malicioso foi “vibe coded” com Claude Opus 4.6. Ataques de phishing continuam sendo a categoria de maior volume. A atualização da extensão do navegador do GoPlus com detecção de EIP-7702, destaque automático de endereços de contratos Web3 no X e checagens de risco em 1 clique foram pensadas para combater o influxo de ataques de engenharia social que redirecionavam os usuários para aprovar contratos maliciosos. Estes não são ataques complexos. São tentativas de golpe de baixo esforço que dependem de volume para ter sucesso.
Auditorias Estáticas Não Conseguem Acompanhar Ameaças em Tempo Real
Auditorias têm sido o padrão da indústria para segurança de contratos inteligentes por anos. Empresas auditam código, escrevem relatório, e o contrato é implantado. Divulgações recentes sugerem que talvez esse processo não seja tudo o que parece. Lançado em 22 de abril de 2026, o dataset do AI Auditing Benchmark é um conjunto curado de 22 explorações reais de contratos inteligentes observadas publicamente entre maio de 2025 e abril de 2026. Cada uma dessas explorações está contida em contratos que, antes, haviam passado por auditorias antes de serem explorados. Uma camada de segurança em tempo real resolve um problema fundamentalmente diferente do de uma auditoria pré-lançamento. Auditorias ajudam a capturar vulnerabilidades no nível do código. Monitoramento comportamental busca capturar comportamento anômalo: um contrato de token que tem operado de forma benigna por semanas, de repente, faz o proprietário chamar uma função oculta de mint, ou um pool de liquidez cujos depósitos e retiradas seguem padrões comportamentais consistentes com desvio. O GoPlus decidiu colocar essas duas estratégias juntas em camadas. Como o dataset do AI Auditing Benchmark foi criado para ser usado como ambiente de testes para avaliação de sistemas de detecção, a API ao vivo ficará reservada para triagem no nível de transação. Se isso se tornará um tema recorrente revelará como os mercados precificam infraestrutura de segurança em tempo real. O coin GPS negocia a US$ 0,007634, abaixo de 96,5% da máxima histórica (ATH) de US$ 0,2198 em janeiro de 2025. Desde o fundo do ciclo em dezembro de 2025, o GPS disparou 73,7%. Na última semana, o GPS valorizou 8,9%, superando o ganho do mercado mais amplo de 1,2%. Tanto uso quanto valuation contam histórias diferentes neste momento. US$ 4,7 milhões em receita e uma avaliação pós-money de US$ 76,3 milhões criam um múltiplo de receita de cerca de 16x. Não é muita coisa para um protocolo de infraestrutura esperado alcançar alto crescimento, mas com 4,29 bilhões de tokens em circulação de um supply máximo de 10 bilhões, há um pouco de pressão de diluição. 166,44 milhões de tokens GPS serão desbloqueados em 1º de junho, representando 1,7% do supply total.
A Crise de Segurança que Gerou Esses Números
Para colocar em perspectiva as perdas macro em segurança web3 de US$ 4,0B em 2025, esta é a tendência macro por trás das intercepções de 2,3M por mês do GoPlus. O protocolo GoPlus não criou a demanda. O ecossistema atual que o GoPlus tenta resolver é um em que contratos scam são verificados e enviados para mainnets mais rápido do que os auditores conseguem revisar linhas de código. A integração do front end do GoPlus com parceiros e a pipeline de middleware mostram o ecossistema trabalhando em conjunto para construir soluções colaborativas. Ao integrar com a Binance, MetaMask e Trust Wallet, a solução já está chegando a usuários finais na casa dos milhões. As parcerias da Binance Labs, AltLayer, Footprint Analytics e Phala Network sugerem como as detecções começarão a alimentar análises de dados mais amplas, tecnologia descentralizada e TEE's. O listing da Bithumb em fevereiro de 2026 abriu o varejo nos mercados coreanos e impulsionou temporariamente o preço de segurança em 20%. Se haverá mais alta depois que investidores coreanos puderem comprar o projeto ainda está para ser visto. Outro fator de longo prazo será a expansão para segurança de agentes de IA. A Security API dará aos projetos filtragem maliciosa de endereços conforme o uso (pay-as-you-go), classificações de segurança de tokens e classificações de ameaça de rug-pull. O GoPlus não emite chaves de API, por design permitindo comportamento semelhante ao de agentes nas decisões de segurança. Contratos inteligentes podem tomar decisões automáticas de segurança em transações sem a presença de um humano no loop. Isso se torna importante à medida que a população de agentes de IA dentro do ecossistema cripto cresce como esperado. O crescimento não aparecerá apenas em porcentagens de chamadas de API e transações bloqueadas, mas em múltiplos da taxa de crescimento já substancial. Se o preço do GPS continuará em alta depende de se o mercado acompanha a tração do protocolo. O RSI está em 60,32, atualmente neutro. O CoinGecko indica sentimento do coin GPS como bearish (de baixa). O CoinCodex fez uma análise quantitativa independente do coin e concluiu que 2026 é bullish para ele. A adoção pelos usuários continua forte, com 717 milhões de chamadas de API por mês enquanto o token permanece bearish. O GoPlus está trabalhando enquanto o GPS luta.
Lendo os Números Contra o Modelo de Segurança da Web3
Primeiro, isto não é uma tentativa de responder se GPS é uma boa tese de investimento. Em vez disso, a pergunta é o que fazer quando um protocolo começa a gerar dados de ameaça suficientes para quantificar o tamanho do crime on-chain em tempo quase real. O que acontece quando a infraestrutura de GPS cripto passa a atuar, de fato, como um sistema de vigilância antifraude Web3 que bloqueia 2,3 milhões de transações scam em 40+ cadeias em 30 dias? Quando o dataset em que você está apoiado conta uma história maior do que qualquer receita de um único protocolo ou o preço de um token. É uma história sobre uma indústria em que 1 em cada 300 transações filtradas por APIs de segurança contém pelo menos um indicador de ameaça. Uma história em que módulos de agentes de IA estão sinalizando 21% de toda a atividade como de alto risco. Onde manipulação de Oracle, golpes de phishing, honeypots e rug pulls não estão diminuindo, mas evoluindo para atacar novas superfícies: agentes autônomos, contratos codificados por “vibe” (vibe-coded).
GoPlus (receita de US$ 4,7M, cap de mercado de US$ 33,6M) é uma empresa de infraestrutura de médio porte, com importância desproporcional em dados. Criada para segurança na camada de transações (em vez de em auditorias de segurança antes do deployment), a GPaaS gera métricas de serviço protetivo que nenhum outro protocolo, em escala, consegue sequer competir.
Se o mercado vai reconhecer e recompensar essa realidade por meio do GPS é uma questão para outro dia. O que se sabe é se o produto funciona. 2,3 milhões de transações bloqueadas = o produto funciona. 96,5% abaixo da máxima histórica (ATH) = o mercado ainda não decidiu quanto isso vale.