🚨 Hack do Balancer — Tudo que Você Precisa Saber
1️⃣ O que aconteceu:
Uma vulnerabilidade nos vaults e pools de liquidez V2 do Balancer foi explorada. O atacante implantou um contrato malicioso que enganou o sistema durante a configuração do pool, permitindo que eles drenassem fundos em minutos.
2️⃣ Como funcionou:
Verificações de autorização fracas e manuseio de callbacks permitiram que o hacker contornasse as salvaguardas — habilitando trocas não autorizadas e mudanças de saldo entre pools.
3️⃣ O que sabemos até agora:
A exploração chave começou com esta tx: 0xd155207261...f5b48569
Os fundos foram movidos para novas carteiras, provavelmente indo para mixers ou bridges.
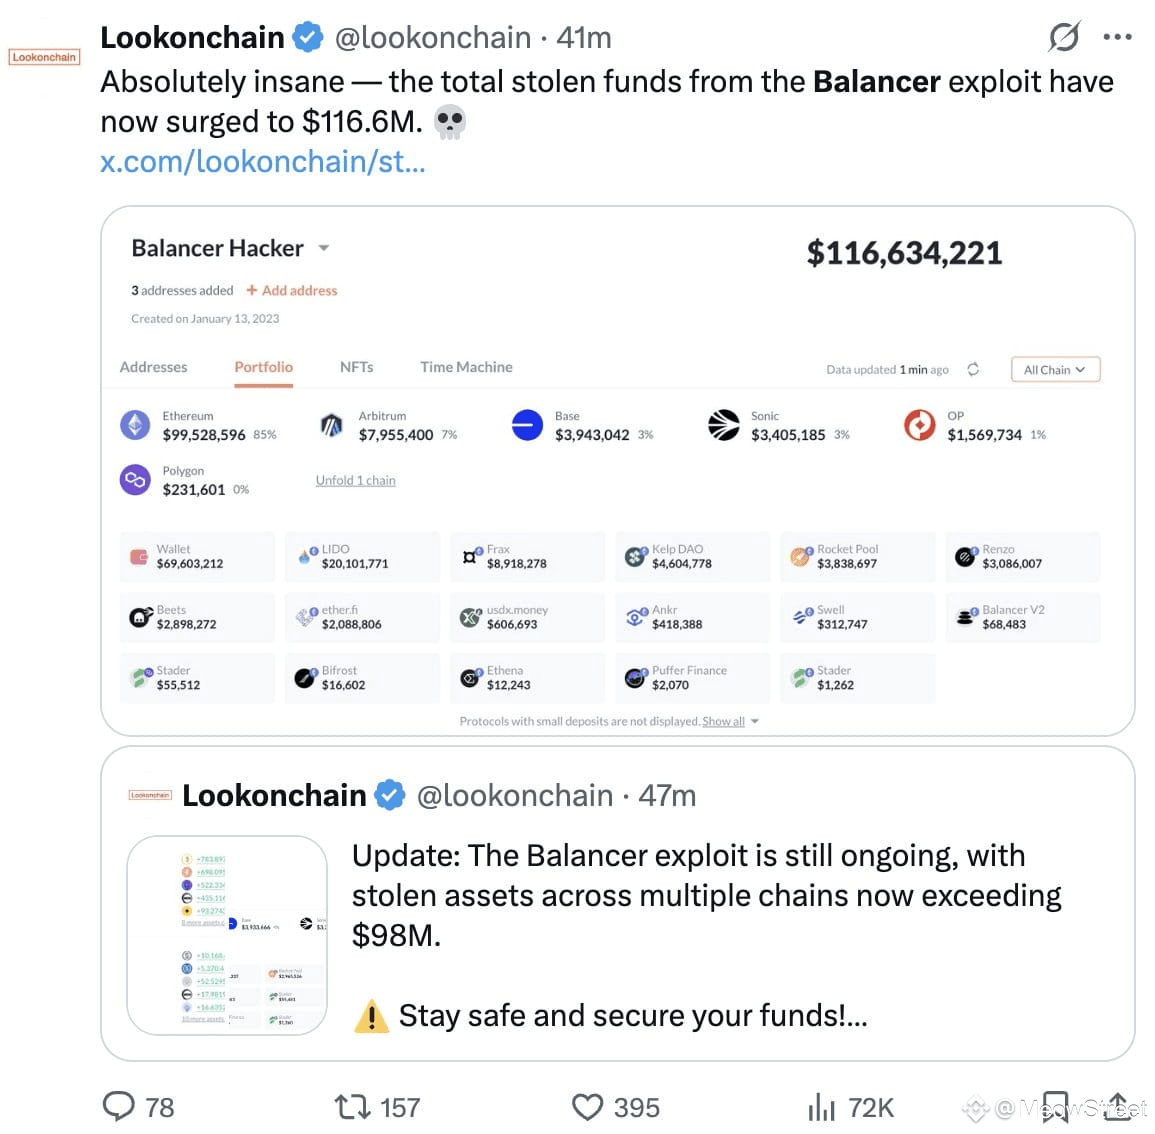
Perdas totais: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Outros: ~$2M+
Ativos mais afetados: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Por que foi tão ruim:
O design “componível” do Balancer — pools interagindo fortemente — fez a exploração se espalhar rapidamente, semelhante a falhas passadas de AMM.
5️⃣ O que você deve fazer:
⚠️ Se você tem exposição:
Retire fundos dos pools V2 do Balancer afetados imediatamente.
Revogue permissões via Revoke, DeBank, ou Etherscan.
Monitore sua carteira para atividade incomum.
🧠 Sem sinais de vazamento de chave — esta foi uma exploração pura de contrato inteligente.
Fique atento e sempre verifique onde sua liquidez está.
1️⃣ O que aconteceu:
Uma vulnerabilidade nos vaults e pools de liquidez V2 do Balancer foi explorada. O atacante implantou um contrato malicioso que enganou o sistema durante a configuração do pool, permitindo que eles drenassem fundos em minutos.
2️⃣ Como funcionou:
Verificações de autorização fracas e manuseio de callbacks permitiram que o hacker contornasse as salvaguardas — habilitando trocas não autorizadas e mudanças de saldo entre pools.
3️⃣ O que sabemos até agora:
A exploração chave começou com esta tx: 0xd155207261...f5b48569
Os fundos foram movidos para novas carteiras, provavelmente indo para mixers ou bridges.
Perdas totais: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Outros: ~$2M+
Ativos mais afetados: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Por que foi tão ruim:
O design “componível” do Balancer — pools interagindo fortemente — fez a exploração se espalhar rapidamente, semelhante a falhas passadas de AMM.
5️⃣ O que você deve fazer:
⚠️ Se você tem exposição:
Retire fundos dos pools V2 do Balancer afetados imediatamente.
Revogue permissões via Revoke, DeBank, ou Etherscan.
Monitore sua carteira para atividade incomum.
🧠 Sem sinais de vazamento de chave — esta foi uma exploração pura de contrato inteligente.
Fique atento e sempre verifique onde sua liquidez está.