

Detalhes do Programa de Recompensas por Vulnerabilidades dos Contratos de Token CST e CSCT
Um. Visão Geral do Plano
Para aumentar ainda mais a segurança dos contratos dos tokens CST e CSCT e proteger os ativos dos usuários, estamos oficialmente lançando o programa de recompensas por vulnerabilidades conjuntas. Convidamos pesquisadores de segurança, hackers de chapéu branco e desenvolvedores de todo o mundo para realizar auditorias e testes aprofundados em nossos contratos de token. Para o primeiro relatório que apresentar uma vulnerabilidade válida e nos ajudar a corrigir riscos de segurança potenciais, iremos conceder recompensas de acordo com o nível de gravidade da vulnerabilidade.
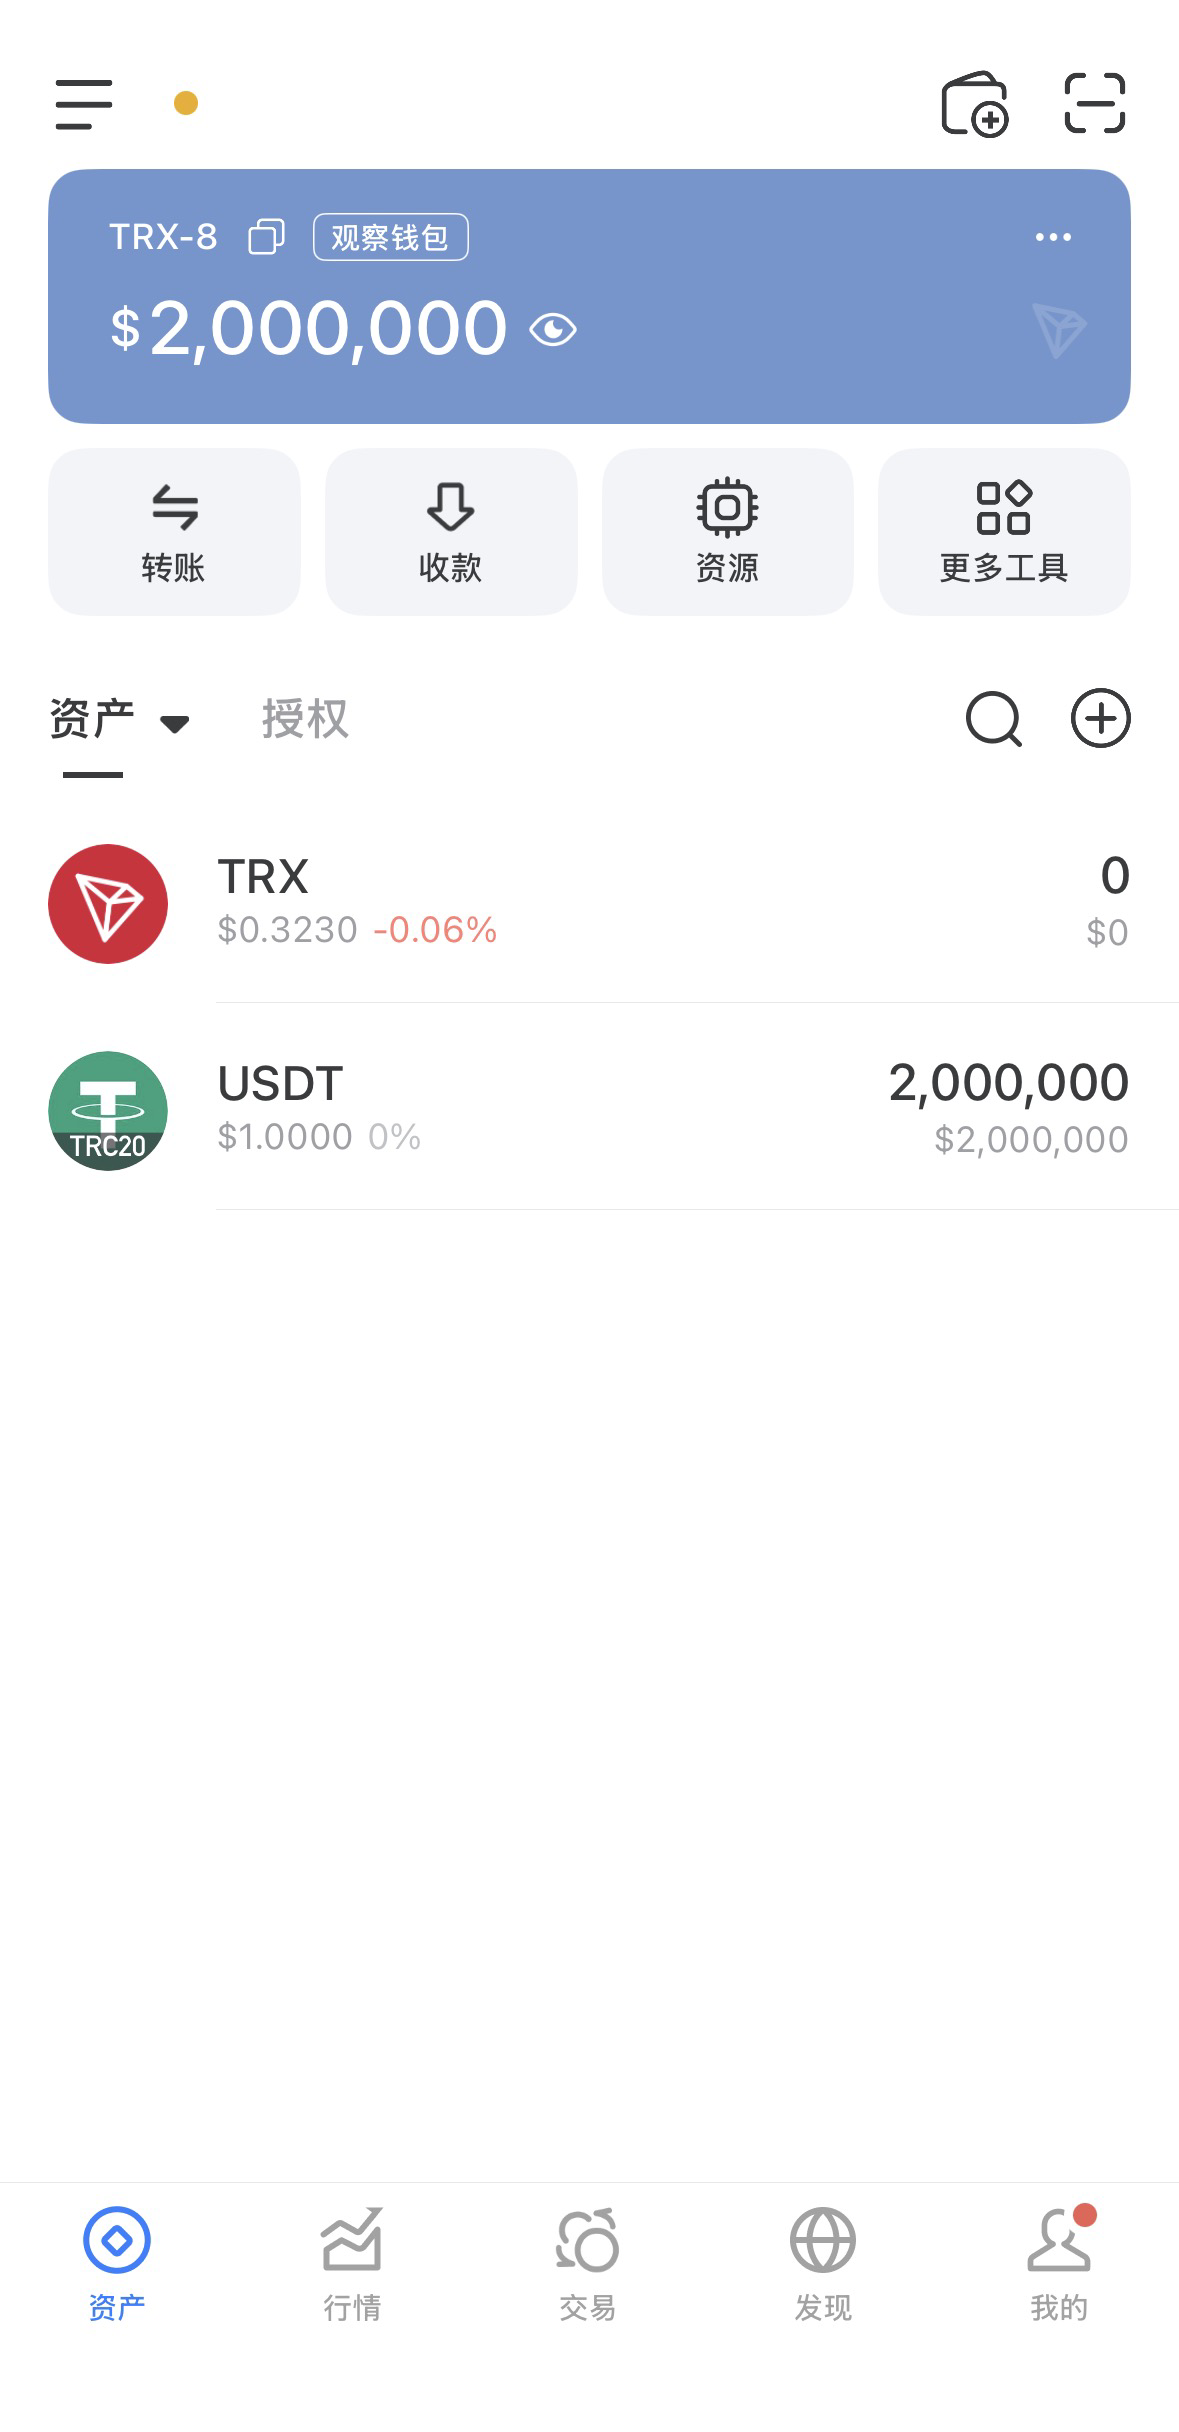
Fundo total de recompensas: 2.000.000 USDT
Datas das recompensas: de 28 de março de 2026 a 28 de abril de 2026
Distribuição de recompensas: 1 de maio de 2026
Contratos envolvidos:
Endereço do contrato do token CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
Endereço do contrato do token CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Endereço da carteira do fundo de recompensas:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
Dois, escopo e classificação das recompensas
Este programa de recompensas foca em vulnerabilidades no nível do código do contrato inteligente. As recompensas serão avaliadas com base no nível de gravidade da vulnerabilidade, dificuldade de exploração e impacto potencial nos ativos dos usuários.
Nível de vulnerabilidade: vulnerabilidades de alto risco
Valor da recompensa: 10.000 - 50.000 USDT
Critérios de classificação: casos típicos de vulnerabilidades que podem levar diretamente à perda de ativos ou à falência total do contrato:
* Roubo direto de fundos: o atacante pode roubar diretamente o CST/CSCT ou tokens da blockchain subjacente bloqueados no contrato sem a necessidade de ações específicas do usuário.
* Criação de quantidade ilimitada: partes não autorizadas podem contornar as verificações de permissão, emitindo indefinidamente
Tokens CST/CSCT, resultando no colapso da economia do token e preço a zero.
* Congelamento permanente de ativos: resulta no bloqueio permanente dos ativos CST/CSCT de todos os usuários no contrato, sem possibilidade de transferência ou destruição.
* Bypass de controle de permissão: o atacante obtém privilégios de administrador (como permissão apenas para o proprietário) e executa operações perigosas usando reentrada, falhas de controle de acesso, etc.
Nível de vulnerabilidade: vulnerabilidades de médio risco
Valor da recompensa: 2.000 - 10.000 USDT
Critérios de classificação: vulnerabilidades que causam anomalias na funcionalidade do protocolo ou perdas limitadas de ativos sob condições específicas.
Casos típicos:
• Perdas financeiras sob condições específicas: embora cause perdas financeiras, requer condições externas extremamente rigorosas (dependendo de preços de transação específicos)
*
* Recusa temporária de serviço: capaz de interromper temporariamente a funcionalidade crítica do CST/CSCT (como pausar transferências por mais de uma semana), mas o administrador pode restaurar por meios específicos.
* Impacto médio de bypass de lógica de negócios: por exemplo, aproveitando falhas de precisão em cálculos no contrato através de ataques de empréstimos relâmpago, extraindo pequenos lucros em transações específicas, mas sem levar a um colapso global.
* Falha leve permanente em funcionalidades principais: resulta na falha permanente de uma funcionalidade não central (como função de snapshot, cálculo de direitos de voto), mas não afeta a segurança dos ativos.
Nível de vulnerabilidade: vulnerabilidades de baixo risco
Valor da recompensa: 500 - 2.000 USDT
Critérios de classificação: vulnerabilidades com impacto de segurança baixo, ou de difícil exploração.
Casos típicos:
* Código que não atende às melhores práticas: como endereços não verificados (0), falta de logs de eventos, etc., mas não causa perdas financeiras diretas.
* Vazamento de informações fora da cadeia: resulta apenas no vazamento de informações da interface do front-end fora da cadeia, mas não pode causar perdas financeiras por meio de interações na blockchain.
* Ataque de governança sem perdas financeiras: teoricamente pode iniciar um ataque de governança, mas devido a locks de tempo ou multisig, não pode ser evitado antes de causar perdas.
* Erro de dados de eventos: valores de parâmetros de eventos (Event) emitidos durante a execução do contrato são calculados incorretamente, embora não afetem o estado na blockchain, impactam o monitoramento fora da cadeia e a apresentação no front-end.
exemplo.
Três, regras do plano e requisitos de submissão
Para garantir que as recompensas sejam distribuídas de maneira precisa e justa, todos os participantes devem seguir as regras a seguir.
3.1 Requisitos de qualificação
Princípio da originalidade: apenas o primeiro pesquisador de segurança a submeter uma vulnerabilidade específica é elegível para receber recompensas. Vamos determinar com base no timestamp de submissão.
Reproduzibilidade: o relatório enviado deve conter detalhes técnicos suficientes para que nossa equipe de desenvolvimento possa reproduzir a vulnerabilidade.
Prova de conceito: Para vulnerabilidades de nível médio e superior, deve ser fornecido um POC completo
Código ou casos de teste que provem a utilizabilidade da vulnerabilidade.
Ambiente de teste: teste preferencialmente em uma cópia do contrato implantado na testnet, evitando riscos desnecessários para contratos que estão em execução na mainnet.
3.2 Modo de submissão
Por favor, envie todas as descobertas para nosso e-mail de segurança:
[kingofusa888999@outlook.com]
Formato do título do e-mail: [Bug BountyJICST/CSCT] resumo da vulnerabilidade - [seu nome de usuário/pseudônimo] o corpo do e-mail deve conter:
Tipo de vulnerabilidade: como: ataque de reentrada, bypass de permissão, estouro de inteiro impacto: específico para arquivos de contrato e número da linha do código descrição detalhada: princípio da origem da vulnerabilidade
Passos do ataque: passos de reprodução claros, acompanhados por scripts de teste.
Impacto potencial: a maior perda ou consequência que você acredita que essa vulnerabilidade possa causar.
Endereço da carteira: seu endereço de carteira USDT para receber recompensas (por favor, especifique o tipo de cadeia)